



0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

0-day в macOS Mojave позволяет приложениям запускать непроверенный код

Эксперт в области безопасности macOS Патрик Уордл рассказал о непропатченной уязвимости в этой операционной системе. Проблема безопасности присутствует в процессе проверки приложений, она может привести к загрузке и выполнению непроверенного кода.

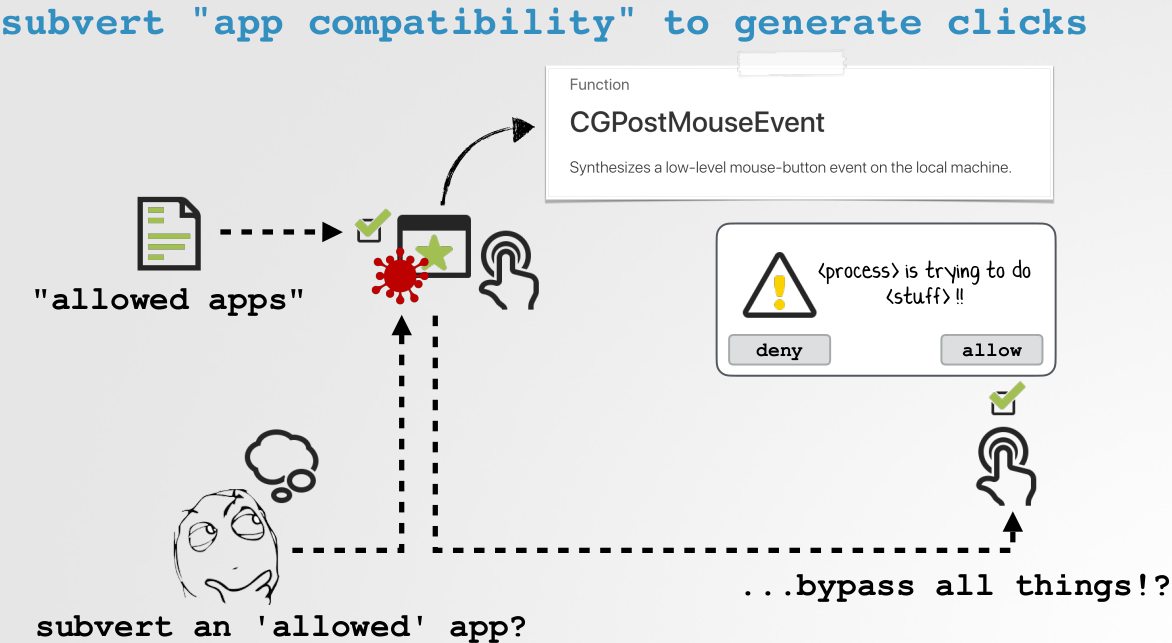
По словам специалиста, этот баг достаточно легко использовать. Помимо прочего, он допускает генерацию «синтетических кликов», которые злоумышленник может использовать для подтверждения вредоносных действий.

Уордл описывает следующую схему — атакующий может модифицировать приложение, которому система доверяет по умолчанию, включив в него «синтетический клик», который без ведома пользователя сможет осуществить злонамеренное действие на компьютере.

Что же собой представляют «синтетические клики»? В сущности, это автоматические действия мыши, которые разработчики могут включить в свои приложения. Обычно это делается, чтобы облегчить пользователю жизнь и избавить его от большого количества запросов на подтверждение действий.

Уордл раньше уже рассказывал, что «синтетические клики» могут использоваться для обхода защитных мер операционной системы, тогда эксперт говорил про macOS Sierra. После этого Apple приняла меры, запретив использовать такую методику для доступа к микрофону, геолокации, камере, ядру, сообщениям, терминалу и скриптам.

Теперь же исследователь утверждает, что эти защитные меры также легко обходятся при желании. Для этого достаточно будет просто модифицировать приложение, которому дозволено осуществлять «синтетически клики».

Речь идет о приложениях, которые перечислены в списке AllowApplications.plist. Для примера — в этом списке содержится следующий софт: Steam, VLC, Diablo 3, Starcraft, Starcraft 2, World of Warcraft и другое специфическое программное обеспечение.

По словам Уордла, система проверки Apple в случае с этими приложениями не выполняет свою задачу должным образом. Например, не проверяются ресурсы, из которых приложение загружает и выполняет код.

Детали уязвимости специалист озвучил в ходе конференции Objective by the Sea.

Напомним, что недавно детали еще одной непропатченной уязвимости в системе macOS 10.14.5 (Mojave) и более ранних версиях появились в Сети. Используя эту проблему безопасности, атакующий может выполнить произвольный код без всякого взаимодействия с пользователем.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru