



Новая атака может имитировать нажатия на экране Android-смартфонов

Новая атака может имитировать нажатия на экране Android-смартфонов

Новая атака может имитировать нажатия на экране Android-смартфонов

Современные устройства на Android уязвимы перед новым видом атаки «Tap 'n Ghost», в ходе которой злоумышленник может вызвать фейковые нажатия (как если бы пользователь тапнул пальцем) на дисплее. По словам специалистов, обнаруживших новый способ атаки, преступники могут выполнить на мобильных устройствах несанкционированные действия.

О «Tap 'n Ghost» рассказали ученые Университета Васэда, который располагается в Токио. По их словам, новый вектор задействует уязвимости как в аппаратной, так и в программной составляющей устройств.

При этом эксперты убедились в том, что «Tap 'n Ghost» сработает даже против недавно выпущенных моделей смартфонов.

Ученые утверждают, что их метод будет актуален для большинства смартфонов, на которых активирована технология NFC, а также имеется сенсорный экран.

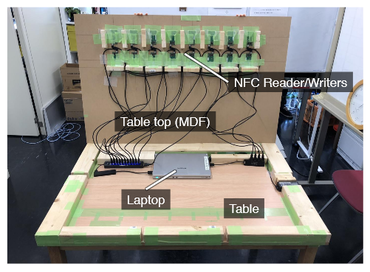
Чтобы успешно осуществить атаку «Tap 'n Ghost», вам понадобятся: медный лист толщиной 5 мм, соединенный с генератором сигналов DDS, высоковольтный трансформатор, аккумулятор, NFC-считыватель, небольшой компьютер (например, лэптоп).

На первый взгляд может показаться, что все это представляет слишком громоздкий набор, однако специалисты утверждают, что все устройство вполне может уместиться в обычном столе, на который жертва может положить свое устройство.

Сама атака состоит из двух этапов. Как только предполагаемая жертва положит свой смартфон в пределах досягаемости NFC (от 4 до 10 см), считыватель сможет собрать основную информацию об устройстве, а также запустить одно из трех дальнейших действий.

Например, можно заставить смартфон открыть специальный URL (без всякого взаимодействия с пользователем). Или инициировать создание Bluetooth-пары с вредоносным устройством (потребуется минимальное взаимодействие).

Также можно склонить пользователя подключиться к вредоносной Wi-Fi-сети (также потребуется взаимодействие). Как утверждают специалисты, эти методы сработают благодаря тому, что Android-устройства всегда ищут NFC-передачу поблизости.

На этом этапе атака переходит ко второй стадии — злоумышленник может использовать медную плату для вызова электрических помех на сенсорном экране.

Таким образом, атакующий может имитировать нажатия (тапы) на экране смартфона. Например, при запросе подключения к вредоносной сети с помощью этого метода можно нажать «Да».

Эксперты опубликовали видео, демонстрирующее их находку:

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru