



Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Киберпреступники постепенно начинают сканировать Сеть на наличие Windows-систем, уязвимых к проблеме безопасности, известной под именем BlueKeep (CVE-2019-0708). К счастью, на данный момент эти сканирования не сопровождаются попытками эксплуатации бреши.

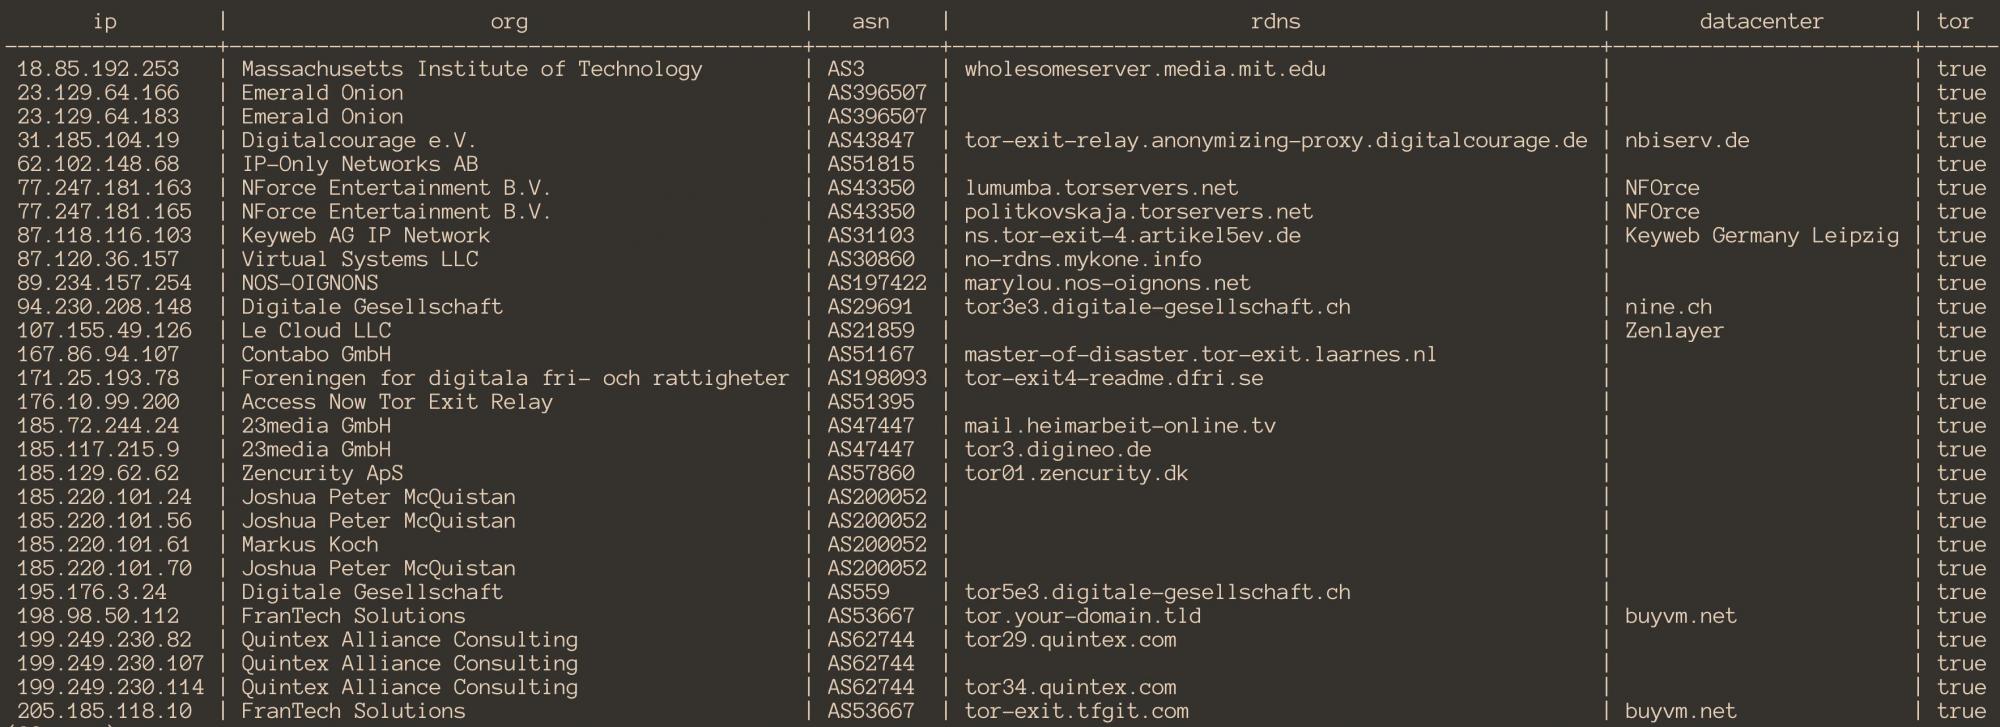
Впервые эта активность была зафиксирована 25 мая, о ней сообщили исследователи GreyNoise. Неизвестный злоумышленник инициировал сканирование из сети Tor, чтобы скрыть свою личность.

«GreyNoise наблюдает за сканированием, в ходе которого неустановленное лицо пытается найти системы Windows, уязвимые к RDP-бреши, известной под именем “BlueKeep“ и идентификатором CVE-2019-0708. », — пишут эксперты.

«Сканирования поступают исключительно от выходных узлов Tor. Вероятнее всего, за этой активностью стоит один человек, а не группа лиц».

Специалисты полагают, что скоро будут появляться сообщения о попытках эксплуатации уязвимости BlueKeep — это лишь вопрос времени. Судя по всему, на данном этапе отдельные киберпреступники просто прощупывают почву, чтобы лучше спланировать свои атаки в будущем.

Напомним, что специалисты платформы 0patch выпустили патч, устраняющий BlueKeep для серверов, постоянно находящихся в рабочем состоянии. Этот микропатч существует в виде 22 инструкций, которые призваны защитить серверы от попыток эксплуатации этой уязвимости.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru