



Google использует Gmail для отслеживания ваших покупок

Google использует Gmail для отслеживания ваших покупок

Google использует Gmail для отслеживания ваших покупок

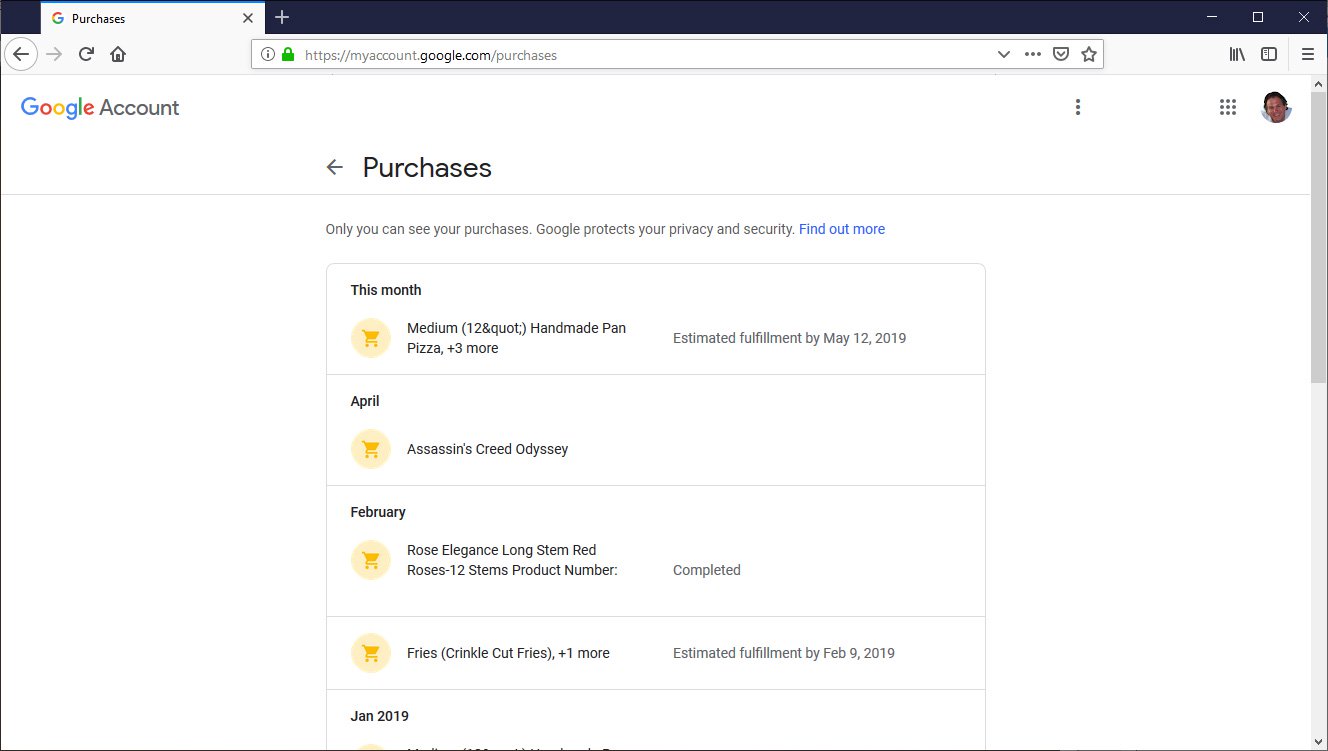
Google использует в своих целях электронные письма пользователей сервиса Gmail. Оказалось, что корпорация сканирует письма на наличие онлайн-покупок, которые впоследствии будут отображаться в аккаунте Google.

На интересное поведение Google обратил внимание пользователь, поделившийся своими наблюдениями на площадке Reddit. По словам юзера, страница Purchases его Google-аккаунта содержала информацию о покупках, сделанных им на Amazon, а также в других онлайн-магазинах.

При этом, как заявляет пользователь, для этих покупок даже не использовался Google Pay.

Позднее исследователи решили проверить эту информацию. Один из интересующихся также обнаружил на своей странице Purchases покупки, совершенные им у Dominos, Steam, 1-800-Flowers.com, Amazon, Adidas и в других онлайн-магазинах. И в этом случае также не использовался Google Pay.

Общими усилиями неравнодушные пользователи пришли к заключению, что Google сканирует входящие письма на наличие покупок, а затем извлекает подробную информацию о заказах.

Это заключение подтвердили и сами представители Google в беседе с BleepingComputer. Сотрудники корпорации также отметили, что такой подход реализован, чтобы помочь пользователям быстро находить свои данные.

В Google объяснили, что компания не использует информацию, хранящуюся в письмах пользователей, для отображения рекламы. А для чего тогда Google использует эту информацию? Представители интернет-гиганта на этот вопрос не ответили.

Сотрудники Google подчеркнули, что данные о покупках можно удалить. Однако на практике оказалось, что сделать это довольно проблематично.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru