



Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Онлайн-мошенники придумали новую схему «развода» пользователей WhatsApp. На этот раз злоумышленники используют фишинговый сайт, замаскированный под популярный музыкальный сервис Spotify. Подробнее рассказали эксперты антивирусной компании ESET.

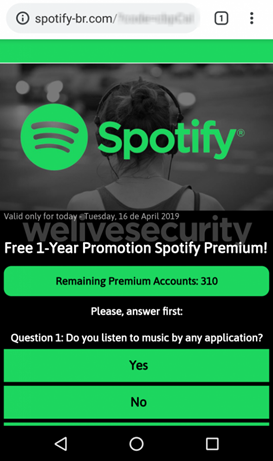
Вся схема начинается с того, что потенциальная жертва получает в популярном мессенджере сообщение, в котором ей предлагают стать премиум-подписчиком Spotify. В сообщении имеется специальная ссылка.

Пройдя по этой ссылке, пользователь попадает на фишинговый сайт, на котором располагается анкета. Злоумышленники сделали все, чтобы замаскировать свой вредоносный ресурс под официальный сайт Spotify.

Как только пользователь закончит заполнять анкету, ему выдвинут обязательное условие — отправить ссылку на «акцию» 30 пользователям WhatsApp из списка контактов. Только после этого премиум-аккаунт будет активирован.

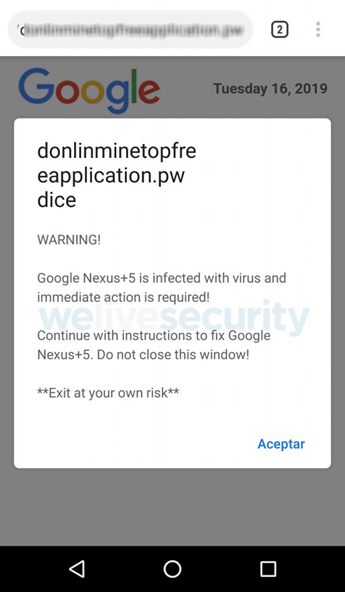
Параллельно с этим мошенники пугают пользователя всплывающим сообщением, в котором говорится, что его устройство заражено вредоносными программами (стандартная схема).

Чтобы избавиться от «вирусов», пользователю рекомендуется перейти в Google Play и установить приложение, которое на деле является программой для показа рекламы.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru