



Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google подтвердила наличие уязвимости в своем физическом ключе безопасности Titan Security Key, которая позволяет находящему поблизости злоумышленнику обойти все защитные меры разработки Google. По словам корпорации, брешь присутствует по причине неправильной конфигурации в протоколах Titan Security Keys, используемых для создания пары Bluetooth.

Разработчики Google заявили, что даже в таком состоянии ключи способны защитить от фишинговых атак. Тем не менее корпорация предлагает всем пользователям бесплатно заменить уязвимые ключи на полностью безопасные.

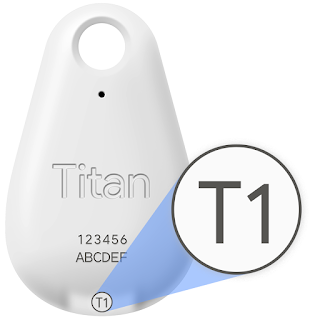
Оказалось, что баг затрагивает все версии Titan Bluetooth, которые продаются за $50 в комплекте со стандартным ключом USB/NFC, на обратной стороне которого указано «T1» или «T2».

Чтобы использовать эту уязвимость, атакующий должен находиться в зоне действия Bluetooth (около 10-20 метров) и действовать быстро в тот момент, когда пользователь нажимает на кнопку активации ключа.

Злоумышленник может использовать неверно сконфигурированный протокол, чтобы подключить свое устройство к ключу до того момента, как жертва подключит свой девайс.

В этом случае атакующий сможет получить доступ к аккаунту пользователя (если у него будет имя пользователя и пароль).

Google предложила несколько мер, которые помогут защититься от такого рода атак. С ними можно ознакомиться по .

Напомним, что в прошлом году Google поделился с пользователями последней версий своего физического ключа безопасности. Благодаря именно этому ключу корпорации удалось добиться колоссального показателя безопасности — ни один из более 85 000 сотрудников не был взломан киберпреступниками с начала 2017 года.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru