



Microsoft Office запрашивает отправку дополнительных данных в Microsoft

Microsoft Office запрашивает отправку дополнительных данных в Microsoft

Microsoft Office запрашивает отправку дополнительных данных в Microsoft

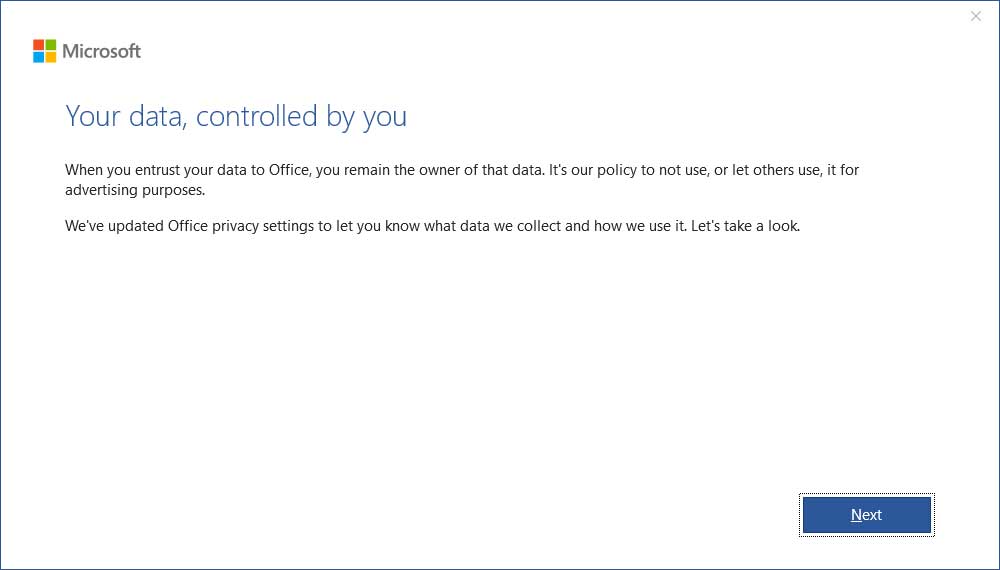
При запуске приложений Word, Excel и PowerPoint Microsoft Office теперь отображает пользователям новое диалоговое окно, которое озаглавлено «Ваши данные, которыми управляете вы». В сущности, это окно запрашивает у вас разрешение на отсылку дополнительных пользовательских данных в Microsoft.

Оказалось, что американский техногигант изменил политику конфиденциальности в Microsoft Office версии 1904 (билд 11601.20144). Этот апдейт вышел 29 апреля 2019 года.

В примечаниях к выходу этих обновлений толком ничего не объясняется, есть лишь упоминание, что корпорация «добавила новые правила в отношении данных диагностики».

В диалоговом окне «Ваши данные, которыми управляете вы» пользователям предоставляют право выбора — отправлять ли в Microsoft дополнительную информацию при работе с Word, Excel и PowerPoint или же отказаться от такой практики.

При этом корпорация делает акцент на том, что собираются исключительно данные, имеющие отношение к диагностике. Таким образом, по словам Microsoft, пользовательский опыт значительно улучшается в будущем.

Стоит отметить, что такой подход американской корпорации встретил критику со стороны специалистов. Вся проблема в том, что Microsoft нигде не упоминала это диалоговое окно. Наткнувшись на него, первая мысль, которая приходит на ум специалисту в области безопасности, — это работа вредоносной программы или какой-нибудь хитрый фишинг.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru