



Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Анкит Анубхав, ведущий исследователь компании NewSky Security, рассказал о методах эксплуатации уязвимости в знаменитом ботнете Mirai. Эта дыра позволяет обрушить C2-серверы.

По словам Анубхава, брешь актуальна для большинства вариантов Mirai. Заключается она в том, что командные серверы выходят из строя в случае, если к ним подключаются с именем пользователя, содержащим более 1025 букв «a».

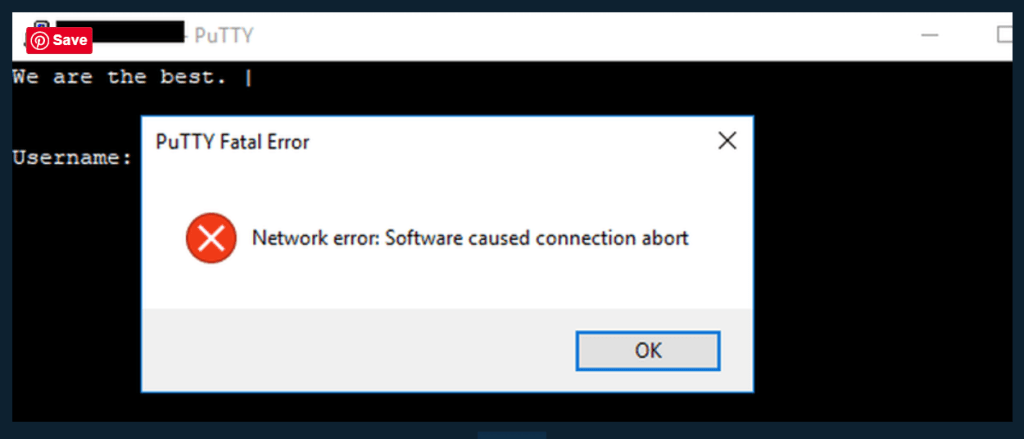
В результате утилита PuTTY выдаст следующую ошибку:

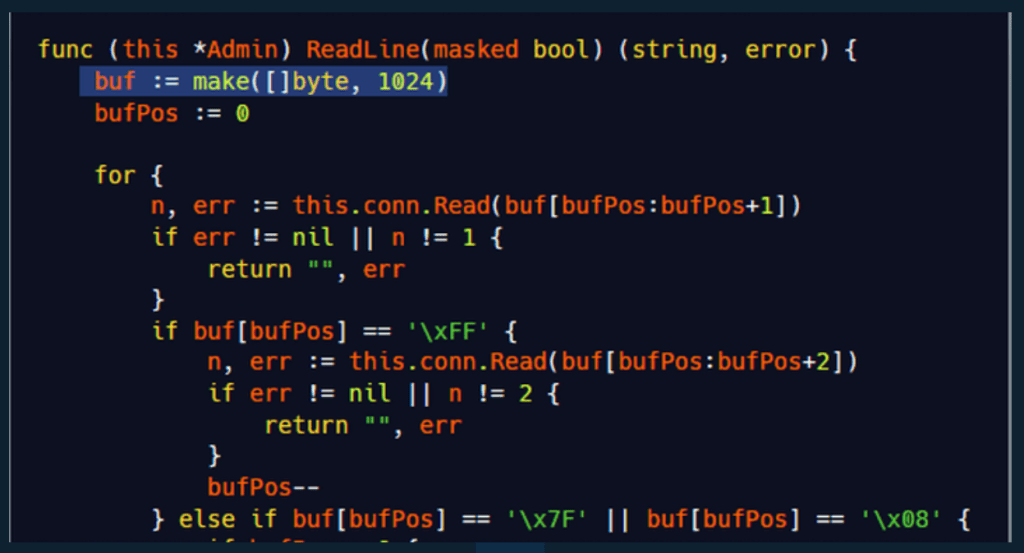
Уязвимость удалось обнаружить благодаря наличию на Github исходного кода Mirai. Эксперты обратили внимание на тот факт, что имя пользователя передается кастомной функции Readline.

Эта функция фиксирует размер буфера на длине в 1024 символов. То есть все, что будет больше 1024, выведет из строя соответствующие модули.

«Поскольку большинство IoT-ботнетов в 2019 году основаны именно на Mirai, эта уязвимость актуальна для многих вариантов бот-сетей. Более того, она уже в полной мере используется сведущими специалистами», — объясняет Анубхав.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru