



Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Анкит Анубхав, ведущий исследователь компании NewSky Security, рассказал о методах эксплуатации уязвимости в знаменитом ботнете Mirai. Эта дыра позволяет обрушить C2-серверы.

По словам Анубхава, брешь актуальна для большинства вариантов Mirai. Заключается она в том, что командные серверы выходят из строя в случае, если к ним подключаются с именем пользователя, содержащим более 1025 букв «a».

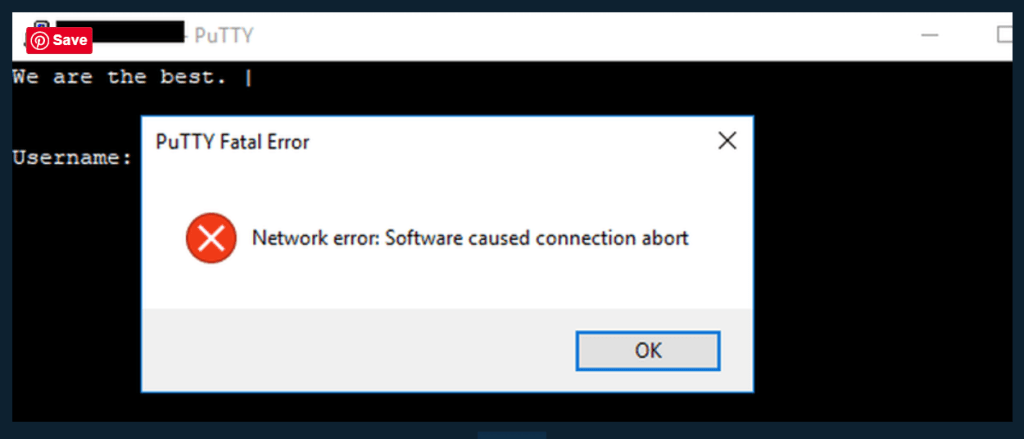
В результате утилита PuTTY выдаст следующую ошибку:

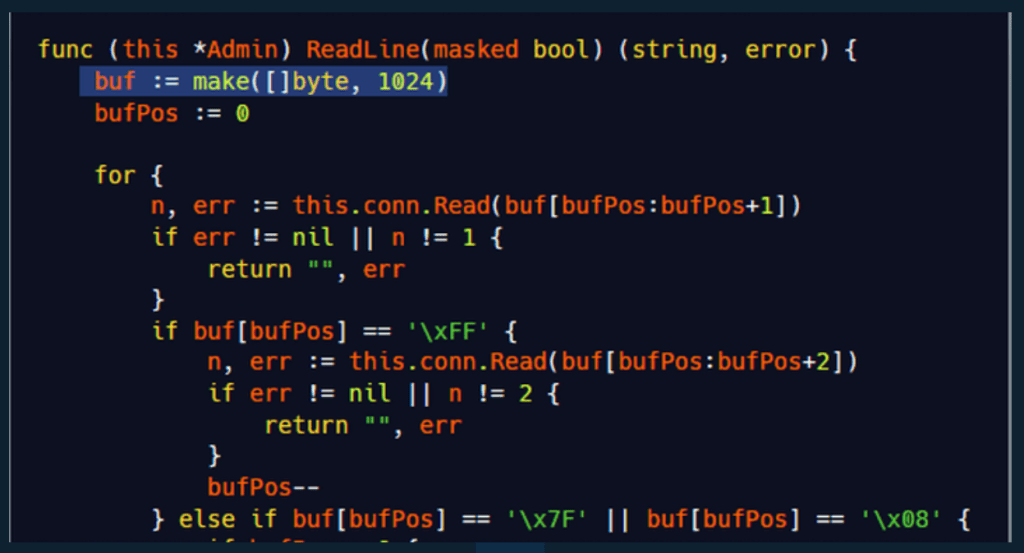
Уязвимость удалось обнаружить благодаря наличию на Github исходного кода Mirai. Эксперты обратили внимание на тот факт, что имя пользователя передается кастомной функции Readline.

Эта функция фиксирует размер буфера на длине в 1024 символов. То есть все, что будет больше 1024, выведет из строя соответствующие модули.

«Поскольку большинство IoT-ботнетов в 2019 году основаны именно на Mirai, эта уязвимость актуальна для многих вариантов бот-сетей. Более того, она уже в полной мере используется сведущими специалистами», — объясняет Анубхав.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru