



Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Анкит Анубхав, ведущий исследователь компании NewSky Security, рассказал о методах эксплуатации уязвимости в знаменитом ботнете Mirai. Эта дыра позволяет обрушить C2-серверы.

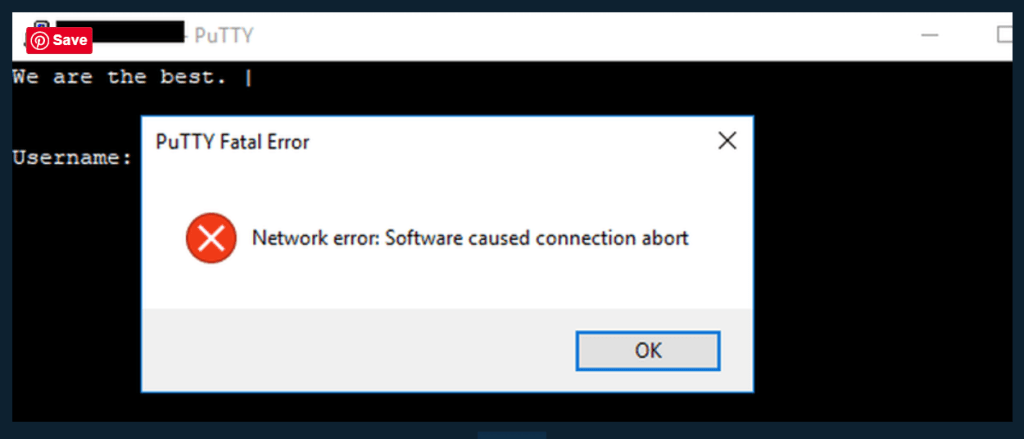
По словам Анубхава, брешь актуальна для большинства вариантов Mirai. Заключается она в том, что командные серверы выходят из строя в случае, если к ним подключаются с именем пользователя, содержащим более 1025 букв «a».

В результате утилита PuTTY выдаст следующую ошибку:

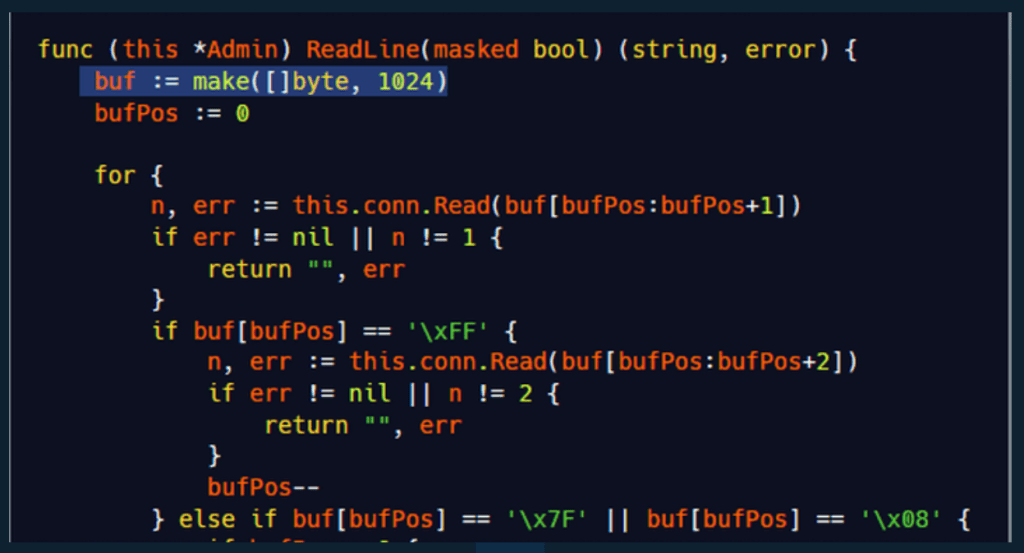
Уязвимость удалось обнаружить благодаря наличию на Github исходного кода Mirai. Эксперты обратили внимание на тот факт, что имя пользователя передается кастомной функции Readline.

Эта функция фиксирует размер буфера на длине в 1024 символов. То есть все, что будет больше 1024, выведет из строя соответствующие модули.

«Поскольку большинство IoT-ботнетов в 2019 году основаны именно на Mirai, эта уязвимость актуальна для многих вариантов бот-сетей. Более того, она уже в полной мере используется сведущими специалистами», — объясняет Анубхав.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru