



Google Chrome для Android можно будет обновить прямо из приложения

Google Chrome для Android можно будет обновить прямо из приложения

Google Chrome для Android можно будет обновить прямо из приложения

Google реализует в Chrome для Android новую интересную функцию, которая позволит пользователям обновлять браузер непосредственно из самого приложения, без неоходимости переходить для этих целей в магазин Google Play.

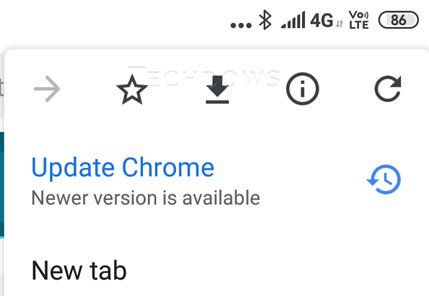
После реализации нововведения Chrome сам уведомит вас о наличии новой версии. Для быстрого обновления из самого приложения в браузере будет доступна специальная кнопка, как показано на картинке ниже.

Раньше в случае клика по кнопке «Обновить» пользователь перенаправлялся в официальный магазин приложений Google Play, где мог продолжить процесс апгрейда браузера.

Первыми внимание на наличие новых возможностей обратили сотрудники Techdows.com, которые обнаружили в Chrome для Android Nightly функцию «Enable Google Play Inline update flow». Эту фичу можно найти в chrome://flags.

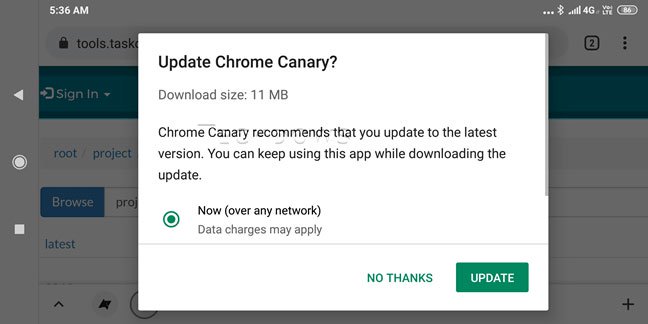
Если ее активировать, браузер сможет обновляться без необходимости использования Google Play. Нажав кнопку «Update Chrome», вы увидите специальное окно, в котором будет содержаться информация о размере обновления.

Это окно позволит установить апдейт немедленно или отложить установку до более удобного времени.

Если вы решите установить обновления, процесс загрузки патчей будет происходить в фоновом режиме. После загрузки браузер предложит перезапустить приложение для завершения всего процесса.

Дальше Chrome автоматически запустится с уже установленными апдейтами. Нельзя не признать, что процесс действительно станет намного проще и приятнее. Это будет напоминать обновление десктопных версий браузера Chrome.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru