



В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

В мобильном Google Chrome найден новый метод для фишинга

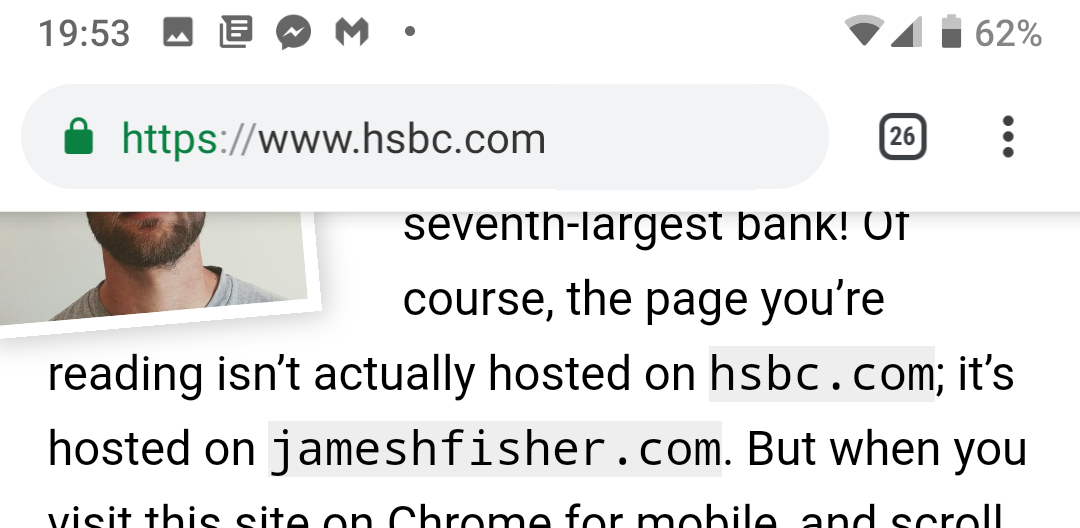
Джеймс Фишер, разработчик приложения для скринкастинга Vidrio, обнаружил уязвимость в браузере Chrome для мобильных платформ. По словам специалиста, это новая находка для злоумышленников, занимающихся фишингом. Смысл эксплойта в этом случае заключается в использовании метода отображения адресной строки.

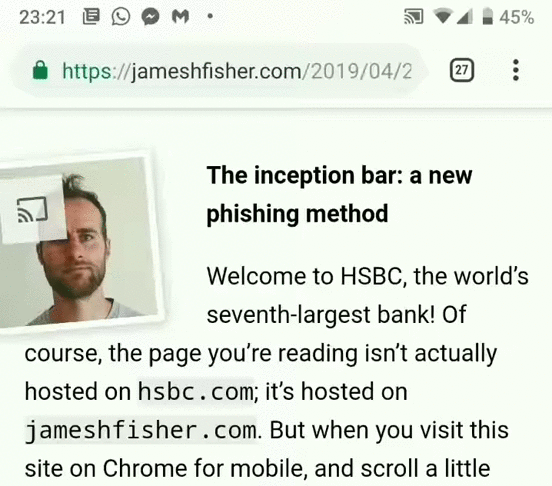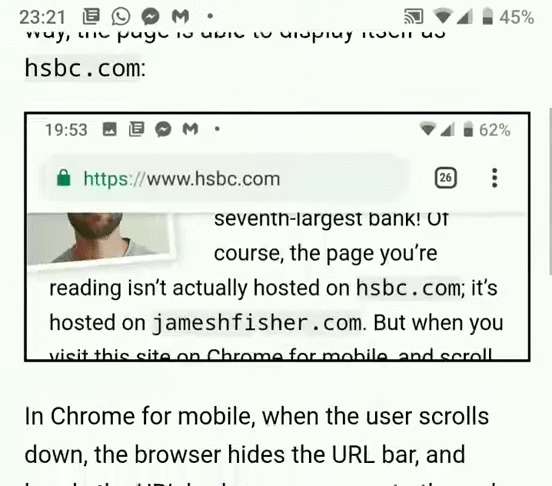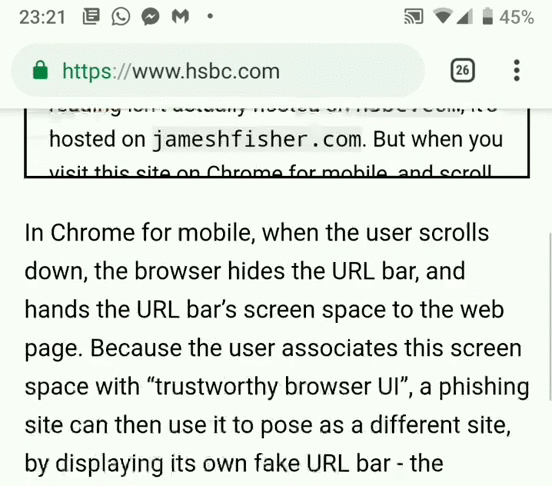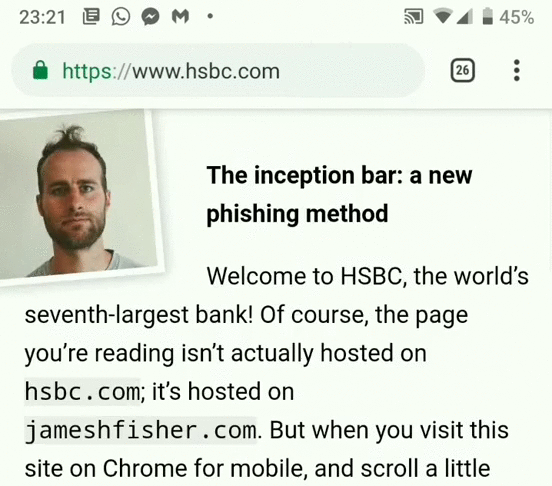
Согласно опубликованному отчету, при скроллинге вниз есть возможность отобразить фейковую адресную строку, которая не исчезнет до тех пор, пока вы не посетите другой ресурс.

Атакующий может даже видоизменить станицу таким образом, что вы будете не в состоянии увидеть подлинную адресную строку.

Фишер доказал состоятельность своего метода лишь в случае с браузером Chrome. Однако у эксперта есть подозрение, что этот эксплойт можно применить и к другим популярным браузерам.

Другими словами, фишинговые кампании смогут использовать этот метод для создания еще более качественной иллюзии посещения легитимного ресурса. Пользователям следует быть крайне осторожными, чтобы не попасться на такого рода уловки.

В Google на данный момент не предоставили вменяемого решения данной проблемы. Возможно, в скором времени стоит ожидать соответствующий патч.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru