



69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

69% ИТ-сотрудников обмениваются конфиденциальной информацией по email

Электронная почта остается основным способом обмена конфиденциальной информацией среди ИТ-служащих. Об этом говорит отчет компании Igloo Software, опубликованный на днях.

Исследователи опросили около 2 000 сотрудников, работающих в компаниях, чей штат насчитывает более 250 служащих. Затем полученные результаты сравнили с показателями 2018 года.

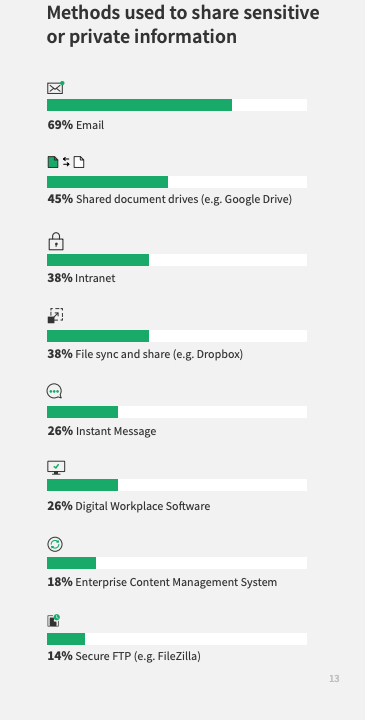
В итоге отчет под названием «2019 State of the Digital Workplace» показал, что 3 из 5 ИТ-сотрудников (69%) обмениваются конфиденциальной информацией по электронной почте.

Также исследование дает понять, что в организациях зачастую не удовлетворяются потребности ИТ-персонала. В сравнении с прошлым годом некоторые из этих проблем стали еще более актуальны.

Оказалось, что 28% сотрудников пересылают конфиденциальную и личную информацию, используя различные мессенджеры. Это создает серьезный риск для самих предприятий.

При этом 66% используют неутвержденные приложения для мгновенного обмена сообщениями по той причине, что их вряд ли будут мониторить или отслеживать в компании.

Само собой, такой подход может привести к передаче важной информации по незащищенным каналам, что в результате может привести к ее компрометации.

Почти 72% ИТ-сотрудников признались, что хотя бы раз в неделю им приходится работать удаленно. 68% полагают, что внедрение более совершенных технологических решений способно значительно облегчить удаленную работу.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru