



Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook устранила уязвимость в своей платформе Facebook Marketplace. В случае удачной эксплуатации этой бреши любой желающий мог определить геолокацию продавца и его товаров.

Площадка Facebook Marketplace доступна как из приложения социальной сети, так и через веб-сайт интернет-гиганта. С помощью Marketplace люди могут выставлять на продажу различные вещи.

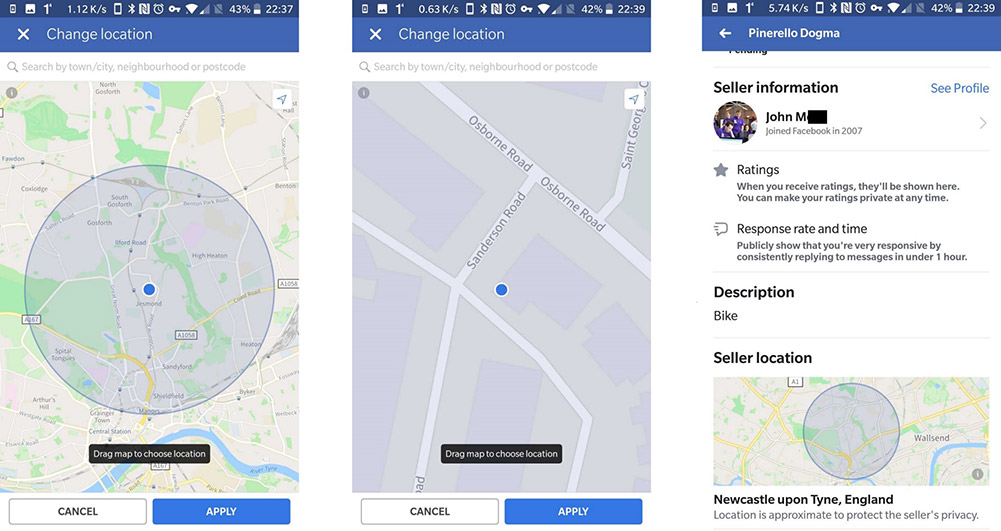
Исследователь Джон Мосс, работающий с компанией 7 Elements, однажды заинтересовался вопросом возврата украденных вещей, для чего попробовал использовать информацию, которую можно собрать на Facebook Marketplace.

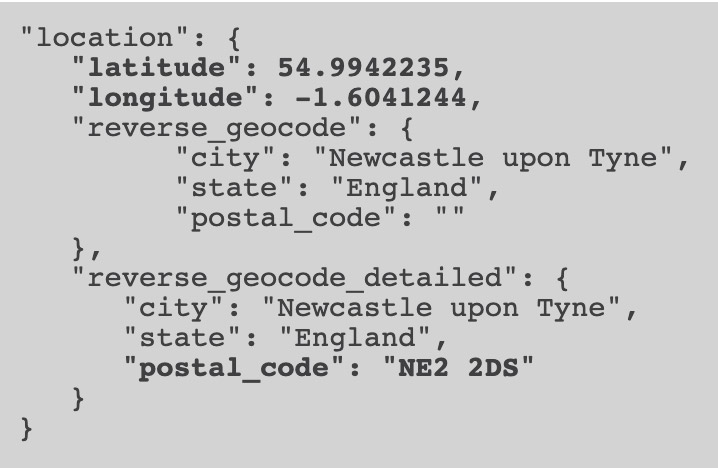
Именно благодаря этому анализу эксперт обратил внимание на JSON-ответы, которые передавало мобильное приложение Facebook. Мосс утверждает, что эти данные содержали точные географические координаты.

«В итоге мне удалось обнаружить, что злоумышленники могут использовать Facebook Marketplace для определения точных координат вещей, которые потенциально можно украсть», — пишет Мосс в блоге.

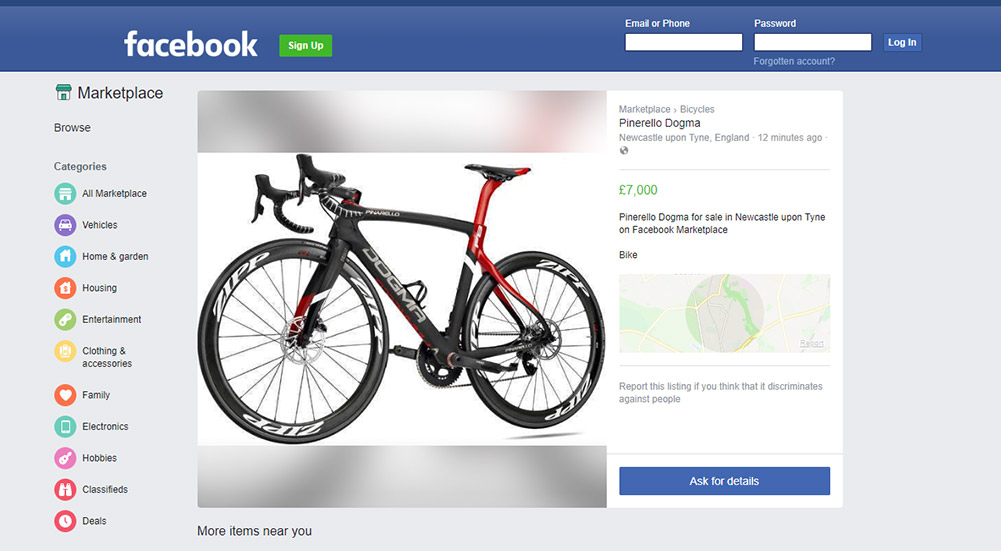
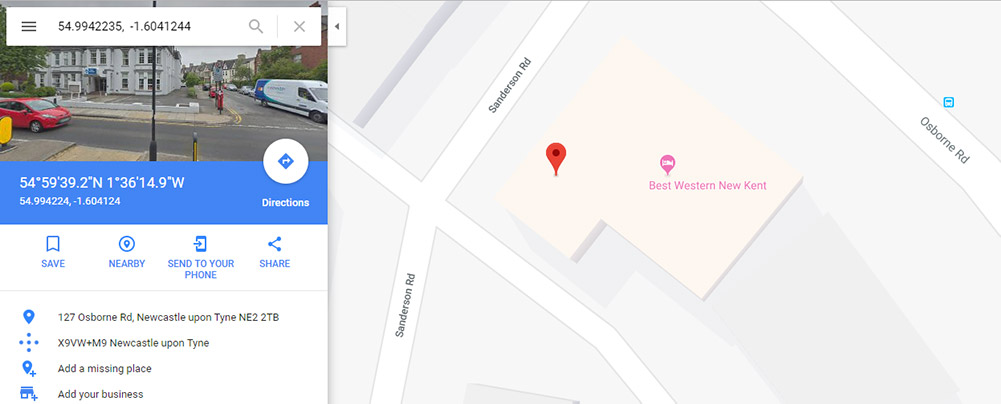
Чтобы подтвердить свою теорию, исследователь выставил на продажу несколько вещей, а затем получил их координаты без необходимости входа в Facebook.

«Меня больше всего беспокоит, что преступники могли бы достаточно легко получить координаты моих велосипедов. Это позволило бы им угнать их», — заявил эксперт.

Мосс утверждает, что Facebook стоило передавать приблизительные координаты, например, указывать почтовый индекс не полностью. Но в передаваемых данных в итоге было следующее:

Специалист утверждает, что Facebook дважды отклоняла его просьбу устранить эту проблему, ссылаясь на то, что это не уязвимость.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru