



Незащищенные базы сливали данные 60 млн пользователей LinkedIn

Незащищенные базы сливали данные 60 млн пользователей LinkedIn

Незащищенные базы сливали данные 60 млн пользователей LinkedIn

На просторах Сети были найдены восемь незащищенных баз данных, раскрывающих информацию приблизительно 60 миллионов пользователей социальной сети для деловых контактов — LinkedIn. Помимо прочей информации, в базах были указаны адреса электронной почты зарегистрированных в LinkedIn людей.

Первым обратил внимание на странные базы данных исследователь Сеньям Джейн из некоммерческой организации GDI.foundation. Джейн сообщил, что содержащие информацию пользователей LinkedIn базы то исчезали, то снова появлялись в Сети под разными IP-адресами.

«Мой анализ показал, что данные удалялись, а затем загружались на другой IP-адрес ежедневно. Спустя какое-то время база либо становилась недоступна, либо я не мог получить доступ к этому конкретному IP. Это очень странное поведение», — объясняет эксперт.

Суммарно во всех восьми базах содержалась информация приблизительно 60 миллионов пользователей LinkedIn. К счастью, ничего личного не утекло, это всего лишь публичные данные, которые были собраны с какой-то целью.

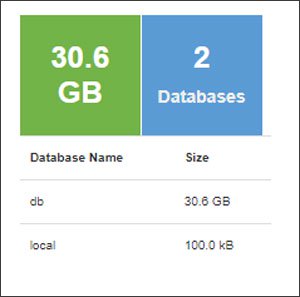
Общий объем баз данных 229 Гб, а размер каждой варьируется между 25 Гб и 32 Гб.

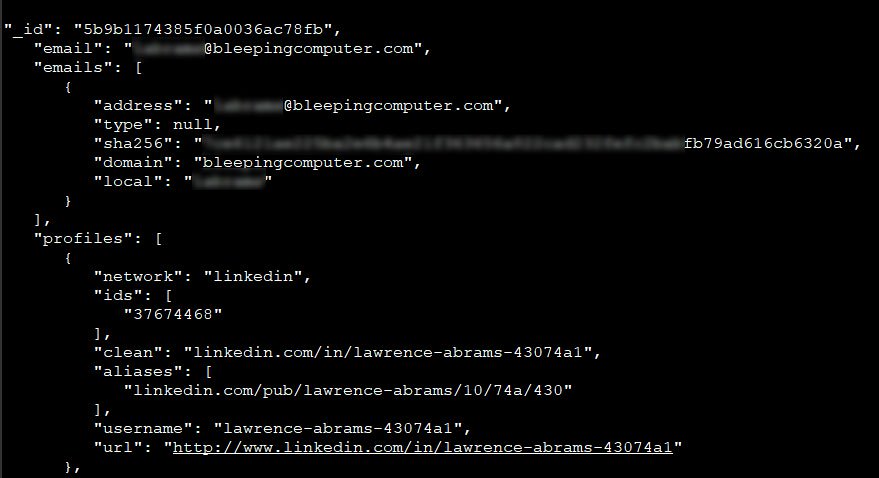
По словам Джейн, ему удалось проанализировать одну из записей, принадлежащих аккаунту конкретного пользователя LinkedIn. В результате в ней нашлись следующие данные: идентификатор, URL профиля, места работы, места учебы, геолокация, перечисленные навыки, время последнего обновления профиля.

Также в базах содержались адреса электронной почты, на которые были зарегистрированы учетные записи LinkedIn. В этом случае непонятно, как эти данные попали в базы, так как настройки многих пользователей запрещают публичный доступ к email-адресам.

Такие настройки профиля были у Лоуренса Абрамса из BleepingComputer, который также с удивлением обнаружил свой имейл в базах.

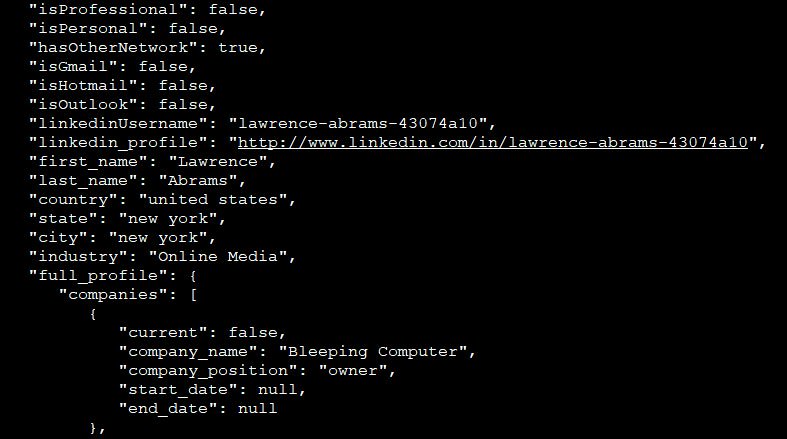
Более того, в незащищенных базах также указывалось, какой сервис электронной почты использует тот или иной пользователь. Эти значения имели вид «isProfessional», «isPersonal», «isGmail», «isHotmail» и «isOutlook».

Исследователи связались с компанией Amazon, которая выступала хостером незащищенных баз данных, и попросили ее закрыть доступ к данным пользователей LinkedIn. В LinkedIn заявили, что эти базы не принадлежат социальной сети.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru