



Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

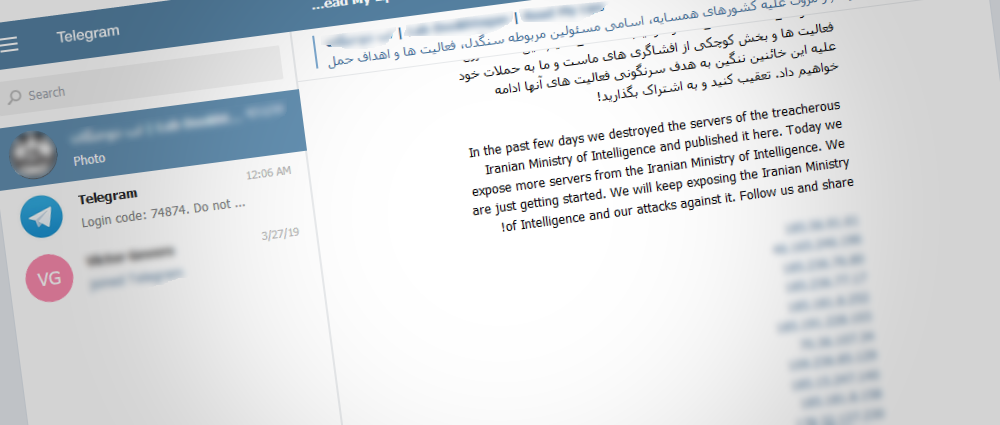
В одном из каналов Telegram кто-то опубликовал исходный код инструментов для кибершпионажа. Сами инструменты принадлежат элитной группе правительственных кибершпионов из Ирана, которая известна под кодовыми именами APT34, Oilrig и HelixKitten. Ситуация похожа на утечку инструментов АНБ, которая произошла в 2017 году.

Исходный код кибершпионских программ публикуется с середины марта в Telegram-канале человеком, скрывающимся под псевдонимом Lab Dookhtegan. Помимо этого, Dookhtegan публикует данные жертв APT34.

Среди таких данных есть связки имен пользователей и паролей. Похоже на то, что они были получены в ходе фишинговых кампаний.

Несколько экспертов в области кибербезопасности, среди которых сотрудники Chronicle, уже подтвердили подлинность этих инструментов. В общей сложности в канале был опубликован исходный код шести хакерских инструментов:

  • Glimpse (новая версия PowerShell-трояна, который Palo Alto Networks называет BondUpdater).
  • PoisonFrog (более старая версия BondUpdater)
  • HyperShell (веб-шелл, который Palo Alto Networks называет TwoFace).
  • HighShell (еще один веб-шелл).
  • Fox Panel (набор для фишинга).
  • Webmask (инструмент для DNS-tunneling).

Как указывалось выше, в Telegram-канале также были опубликованы данные жертв киберпреступников. Общее количество пострадавших пользователей, чьи данные утекли, насчитывает 66 людей.

Список жертв можно найти в документе по этой ссылке.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru