



Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

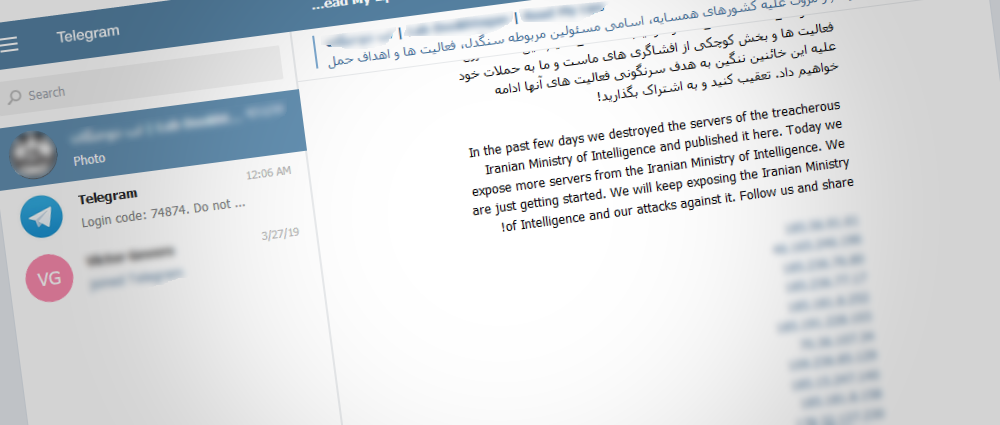
В одном из каналов Telegram кто-то опубликовал исходный код инструментов для кибершпионажа. Сами инструменты принадлежат элитной группе правительственных кибершпионов из Ирана, которая известна под кодовыми именами APT34, Oilrig и HelixKitten. Ситуация похожа на утечку инструментов АНБ, которая произошла в 2017 году.

Исходный код кибершпионских программ публикуется с середины марта в Telegram-канале человеком, скрывающимся под псевдонимом Lab Dookhtegan. Помимо этого, Dookhtegan публикует данные жертв APT34.

Среди таких данных есть связки имен пользователей и паролей. Похоже на то, что они были получены в ходе фишинговых кампаний.

Несколько экспертов в области кибербезопасности, среди которых сотрудники Chronicle, уже подтвердили подлинность этих инструментов. В общей сложности в канале был опубликован исходный код шести хакерских инструментов:

  • Glimpse (новая версия PowerShell-трояна, который Palo Alto Networks называет BondUpdater).
  • PoisonFrog (более старая версия BondUpdater)
  • HyperShell (веб-шелл, который Palo Alto Networks называет TwoFace).
  • HighShell (еще один веб-шелл).
  • Fox Panel (набор для фишинга).
  • Webmask (инструмент для DNS-tunneling).

Как указывалось выше, в Telegram-канале также были опубликованы данные жертв киберпреступников. Общее количество пострадавших пользователей, чьи данные утекли, насчитывает 66 людей.

Список жертв можно найти в документе по этой ссылке.

Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru