



Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

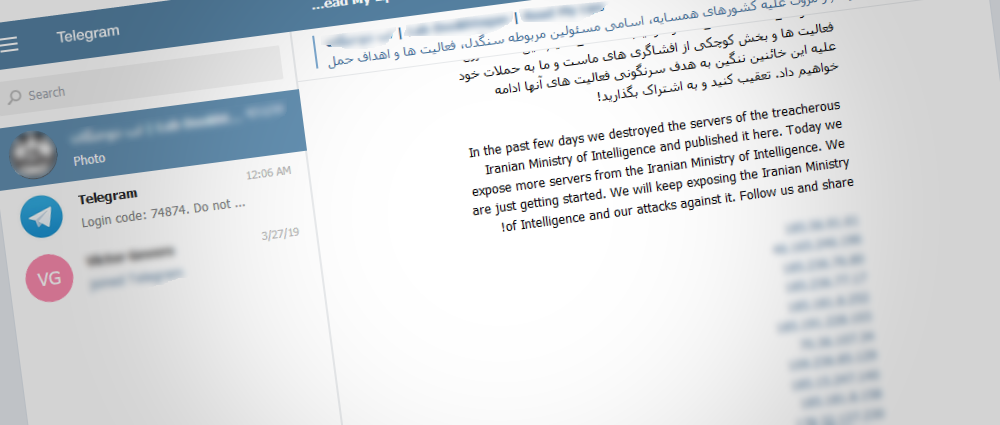
В одном из каналов Telegram кто-то опубликовал исходный код инструментов для кибершпионажа. Сами инструменты принадлежат элитной группе правительственных кибершпионов из Ирана, которая известна под кодовыми именами APT34, Oilrig и HelixKitten. Ситуация похожа на утечку инструментов АНБ, которая произошла в 2017 году.

Исходный код кибершпионских программ публикуется с середины марта в Telegram-канале человеком, скрывающимся под псевдонимом Lab Dookhtegan. Помимо этого, Dookhtegan публикует данные жертв APT34.

Среди таких данных есть связки имен пользователей и паролей. Похоже на то, что они были получены в ходе фишинговых кампаний.

Несколько экспертов в области кибербезопасности, среди которых сотрудники Chronicle, уже подтвердили подлинность этих инструментов. В общей сложности в канале был опубликован исходный код шести хакерских инструментов:

  • Glimpse (новая версия PowerShell-трояна, который Palo Alto Networks называет BondUpdater).
  • PoisonFrog (более старая версия BondUpdater)
  • HyperShell (веб-шелл, который Palo Alto Networks называет TwoFace).
  • HighShell (еще один веб-шелл).
  • Fox Panel (набор для фишинга).
  • Webmask (инструмент для DNS-tunneling).

Как указывалось выше, в Telegram-канале также были опубликованы данные жертв киберпреступников. Общее количество пострадавших пользователей, чьи данные утекли, насчитывает 66 людей.

Список жертв можно найти в документе по этой ссылке.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru