



Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

Absolute: 100% инструментов для защиты конечных точек ненадежны

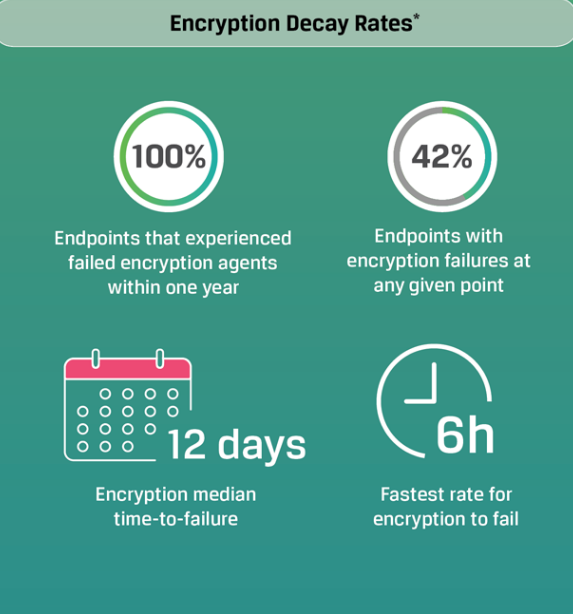
Согласно отчету компании Absolute, 100% инструментов для защиты конечных точек рано или поздно терпят неудачу. Прийти к такому выводу экспертам помог анализ данных, полученных с шести миллионов устройств, установленных в 12 тыс. организациях. Анализ проводился в течение года.

В исследовании под названием «2019 Global Endpoint Security Trends Report» компания Absolute утверждает, что каждый дополнительный инструмент только усложняет стратегию защиты, а также увеличивает шанс провала перед лицом киберугроз.

Специалисты области предсказывают, что к 2020 году глобальные расходы на защиту конечных точек достигнут $128 миллиардов. Такой подход объясним, так как 70% инцидентов с утечками информации происходят по причине плохой защищенности конечных точек.

В Absolute считают, что сложность инструментов для контроля конечных точек создает для организаций ложное чувство защищенности. На деле же это выливается в дополнительные риски, связанные с отказом подобных инструментов.

Статистика, собранная Absolute, говорит о следующем:

  • 42% всех проанализированных конечных точек не всегда защищены.
  • 2% агентов терпят неудачу каждую неделю. В результате 100% инструментов для защиты конечных точек ненадежны.
  • 100% устройств в течение года по меньшей мере один раз столкнутся с проблемой должного контроля шифрования.
  • Практически 1 из 5 устройств становится недоступным в результате ошибки в работе инструмента для управления.

«Постоянно развивающиеся киберугрозы заставляют организации внедрять дополнительные слои защиты конечных точек. В результате вся схема становится сложной, дополнительно страдает производительность. На выходе же мы поучаем недостаточную защищенность конечных точек», — комментирует отчет Absolute глава компании Кристи Уайт.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru