



Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Корпорация Electronic Arts (EA), одна из самых крупных и узнаваемых в индустрии видеоигр, устранила уязвимость в своей онлайн-платформе для игр Origin. Обнаруженная исследователями брешь позволяла запустить вредоносный код на компьютере пользователя без его ведома.

Проблема безопасности актуальна для пользователей Windows, в системе которых установлено приложение Origin. Десятки миллионов людей по всему миру используют эту платформу для покупки и загрузки игр.

Для упрощения доступа к играм EA реализовала собственную схему URL — origin://. Она позволяет геймерам запустить игру с веб-страницы, для этого достаточно просто кликнуть по ссылке вида origin://.

Однако эксперты компании Underdog Security обнаружили, что Origin может использоваться для запуска любого приложения на компьютере пользователя.

«Атакующий может запустить все, что только пожелает», — заявил Дейли Би из Underdog Security.

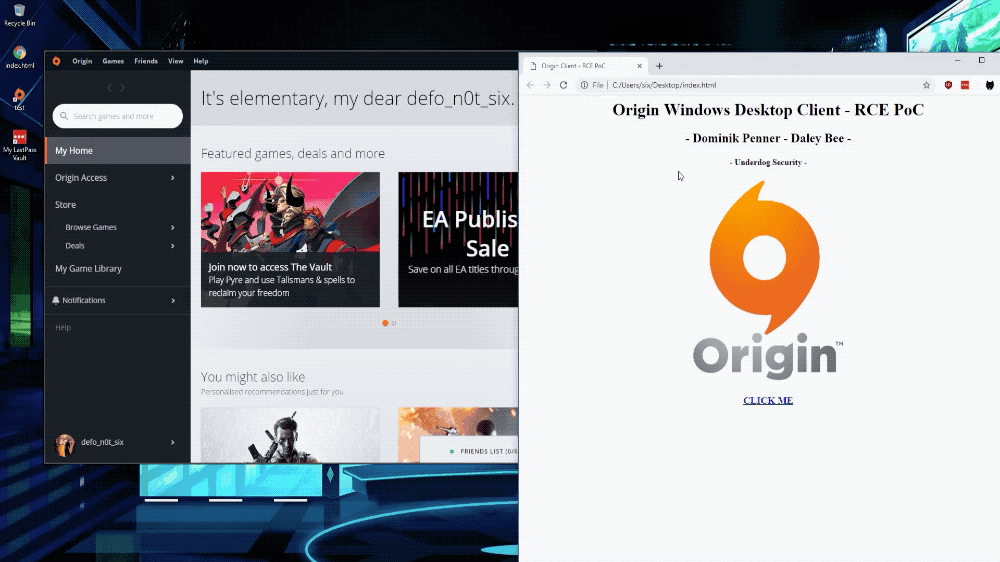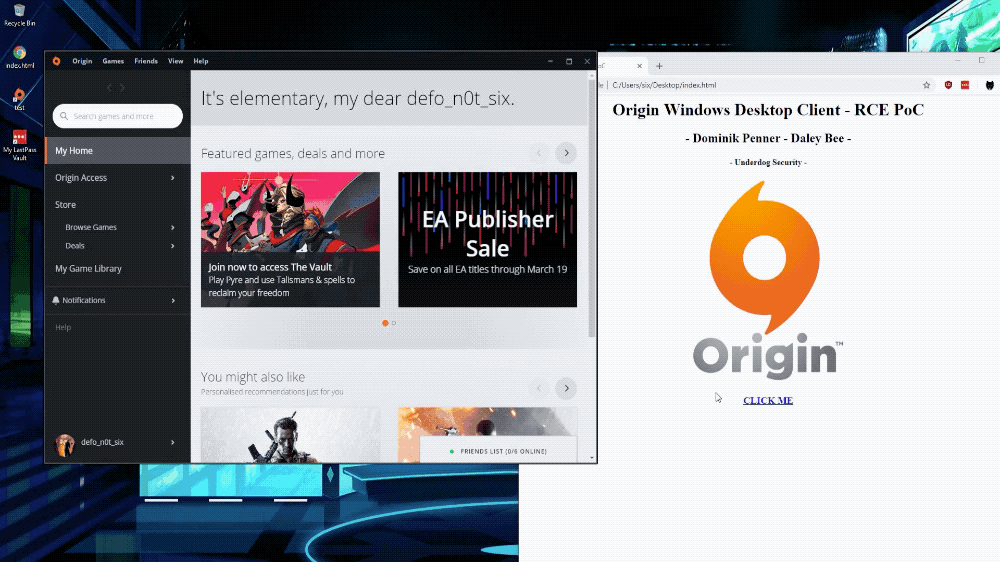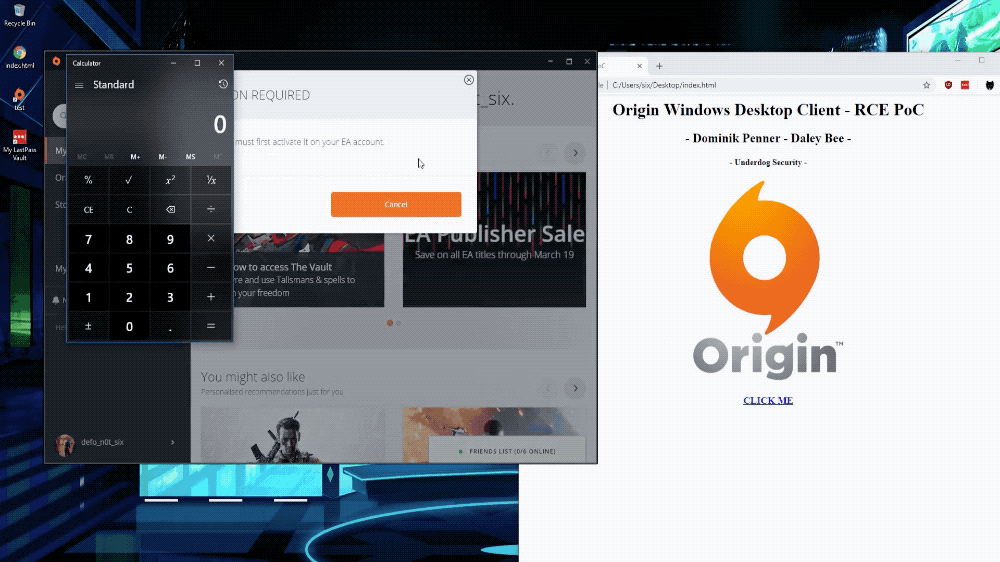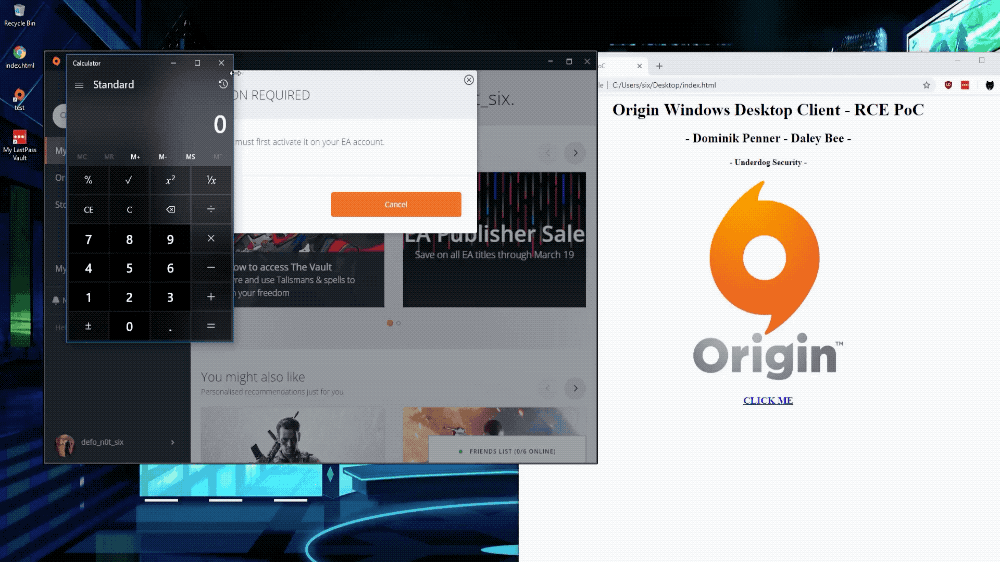
Чтобы продемонстрировать работу эксплойта, исследователи запустили калькулятор, используя игровую онлайн-платформу от Electronic Arts.

Но хуже всего то, что злоумышленник мог запустить команды PowerShell, которые вполне могут использоваться для установки программы-вымогателя и любых других вредоносных компонентов.

Для эксплуатации уязвимости киберпреступникам было достаточно сделать лишь одно — заставить пользователя нажать на вредоносную ссылку. Успешно атаковав этот баг, злоумышленник мог также выкрасть токены геймера, что позволило бы получить доступ к аккаунту пользователя без необходимости вводить учетные данные.

Рекомендуем всем установить вышедшее обновление клиента Origin, в котором эта уязвимость устранена.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru