



Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

«Лаборатория Касперского» разделила решение Kaspersky Endpoint Security Cloud, предоставляющее защиту от киберугроз среднему и малому бизнесу, на два уровня — Kaspersky Endpoint Security Cloud и Kaspersky Endpoint SecurityCloud Plus. Теперь компании могут выбирать базовую или расширенную функциональность в зависимости от своих требований к безопасности и финансовых возможностей.

В базовом уровне Kaspersky Endpoint Security Cloud доступны все основные функции безопасности, необходимые для малого бизнеса: защита от сетевых атак, почтовых, файловых и веб-угроз, а также мониторинг активности, сетевой экран и проверка на уязвимости.

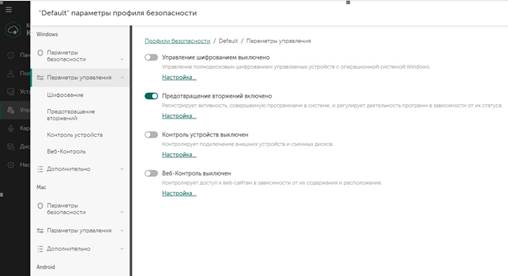
В расширенном уровне Kaspersky Endpoint Security Cloud Plus дополнительно к перечисленному доступны функции управления «Веб-контроль» и «Контроль устройств». Также в продвинутый уровень решения добавлены новые возможности: управление установкой исправлений и шифрование информации на устройстве для предотвращения несанкционированного доступа к конфиденциальным корпоративным данным.

Ещё одно важное изменение касается обоих уровней решения. Оно заключается в том, что лицензирование теперь происходит не по числу устройств, а по числу пользователей: каждая лицензия распространяется на одно стационарное устройство на Windows или Mac и два мобильных гаджета на Android или iOS. Это особенно удобно с учётом растущей тенденции к мобильности — по данным «Лаборатории Касперского», в каждой третьей российской компании сотрудники выполняют рабочие задачи из разных точек, не будучи привязанными строго к офису, и используют для этого не одно, а несколько устройств.

В рамках обоих уровней для защиты рабочих станций, серверов и мобильных устройств по-прежнему используются передовые технологии, управляемые из простой и удобной облачной консоли, которая всегда доступна на https://cloud.kaspersky.com

«Сектор малого и среднего бизнеса, как и крупный бизнес, нуждается в защите своих информационных ресурсов. При этом, выбирая решение, обеспечивающее безопасность, небольшие компании хотят, чтобы оно было не только надёжным, но и простым в установке и управлении, а также доступным по цене. Продукт Kaspersky Endpoint Security Cloud отвечает всем этим требованиям, а возможность выбора из двух уровней делает его ещё удобнее: решение можно масштабировать по мере роста бизнеса», — комментирует Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Узнать больше о решении и загрузить пробную версию можно по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/cloud.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru