



Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

«Лаборатория Касперского» разделила решение Kaspersky Endpoint Security Cloud, предоставляющее защиту от киберугроз среднему и малому бизнесу, на два уровня — Kaspersky Endpoint Security Cloud и Kaspersky Endpoint SecurityCloud Plus. Теперь компании могут выбирать базовую или расширенную функциональность в зависимости от своих требований к безопасности и финансовых возможностей.

В базовом уровне Kaspersky Endpoint Security Cloud доступны все основные функции безопасности, необходимые для малого бизнеса: защита от сетевых атак, почтовых, файловых и веб-угроз, а также мониторинг активности, сетевой экран и проверка на уязвимости.

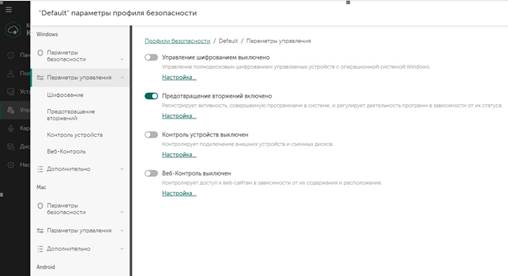
В расширенном уровне Kaspersky Endpoint Security Cloud Plus дополнительно к перечисленному доступны функции управления «Веб-контроль» и «Контроль устройств». Также в продвинутый уровень решения добавлены новые возможности: управление установкой исправлений и шифрование информации на устройстве для предотвращения несанкционированного доступа к конфиденциальным корпоративным данным.

Ещё одно важное изменение касается обоих уровней решения. Оно заключается в том, что лицензирование теперь происходит не по числу устройств, а по числу пользователей: каждая лицензия распространяется на одно стационарное устройство на Windows или Mac и два мобильных гаджета на Android или iOS. Это особенно удобно с учётом растущей тенденции к мобильности — по данным «Лаборатории Касперского», в каждой третьей российской компании сотрудники выполняют рабочие задачи из разных точек, не будучи привязанными строго к офису, и используют для этого не одно, а несколько устройств.

В рамках обоих уровней для защиты рабочих станций, серверов и мобильных устройств по-прежнему используются передовые технологии, управляемые из простой и удобной облачной консоли, которая всегда доступна на https://cloud.kaspersky.com

«Сектор малого и среднего бизнеса, как и крупный бизнес, нуждается в защите своих информационных ресурсов. При этом, выбирая решение, обеспечивающее безопасность, небольшие компании хотят, чтобы оно было не только надёжным, но и простым в установке и управлении, а также доступным по цене. Продукт Kaspersky Endpoint Security Cloud отвечает всем этим требованиям, а возможность выбора из двух уровней делает его ещё удобнее: решение можно масштабировать по мере роста бизнеса», — комментирует Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Узнать больше о решении и загрузить пробную версию можно по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/cloud.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru