



Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

«Лаборатория Касперского» разделила решение Kaspersky Endpoint Security Cloud, предоставляющее защиту от киберугроз среднему и малому бизнесу, на два уровня — Kaspersky Endpoint Security Cloud и Kaspersky Endpoint SecurityCloud Plus. Теперь компании могут выбирать базовую или расширенную функциональность в зависимости от своих требований к безопасности и финансовых возможностей.

В базовом уровне Kaspersky Endpoint Security Cloud доступны все основные функции безопасности, необходимые для малого бизнеса: защита от сетевых атак, почтовых, файловых и веб-угроз, а также мониторинг активности, сетевой экран и проверка на уязвимости.

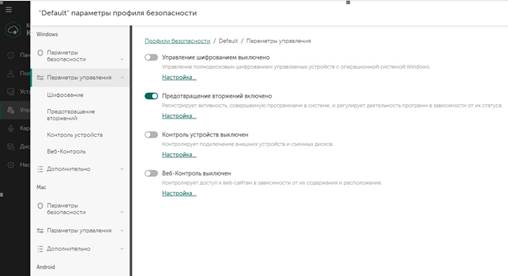
В расширенном уровне Kaspersky Endpoint Security Cloud Plus дополнительно к перечисленному доступны функции управления «Веб-контроль» и «Контроль устройств». Также в продвинутый уровень решения добавлены новые возможности: управление установкой исправлений и шифрование информации на устройстве для предотвращения несанкционированного доступа к конфиденциальным корпоративным данным.

Ещё одно важное изменение касается обоих уровней решения. Оно заключается в том, что лицензирование теперь происходит не по числу устройств, а по числу пользователей: каждая лицензия распространяется на одно стационарное устройство на Windows или Mac и два мобильных гаджета на Android или iOS. Это особенно удобно с учётом растущей тенденции к мобильности — по данным «Лаборатории Касперского», в каждой третьей российской компании сотрудники выполняют рабочие задачи из разных точек, не будучи привязанными строго к офису, и используют для этого не одно, а несколько устройств.

В рамках обоих уровней для защиты рабочих станций, серверов и мобильных устройств по-прежнему используются передовые технологии, управляемые из простой и удобной облачной консоли, которая всегда доступна на https://cloud.kaspersky.com

«Сектор малого и среднего бизнеса, как и крупный бизнес, нуждается в защите своих информационных ресурсов. При этом, выбирая решение, обеспечивающее безопасность, небольшие компании хотят, чтобы оно было не только надёжным, но и простым в установке и управлении, а также доступным по цене. Продукт Kaspersky Endpoint Security Cloud отвечает всем этим требованиям, а возможность выбора из двух уровней делает его ещё удобнее: решение можно масштабировать по мере роста бизнеса», — комментирует Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Узнать больше о решении и загрузить пробную версию можно по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/cloud.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru