



Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Новая фишинговая кампания, получившая имя «The Nasty List», атакует пользователей Instagram с целью заполучить их учетные данные. Если злоумышленникам удается взломать какой-либо аккаунт, он будет принимать участие в дальнейшей мошеннической деятельности.

«The Nasty List» действует за счет взломанных учетных записей, рассылая специальные сообщения подписчикам таких аккаунтов. В этих сообщениях говорится о том, что аккаунт пользователя якобы был замечен в некоем списке под названием «Nasty List».

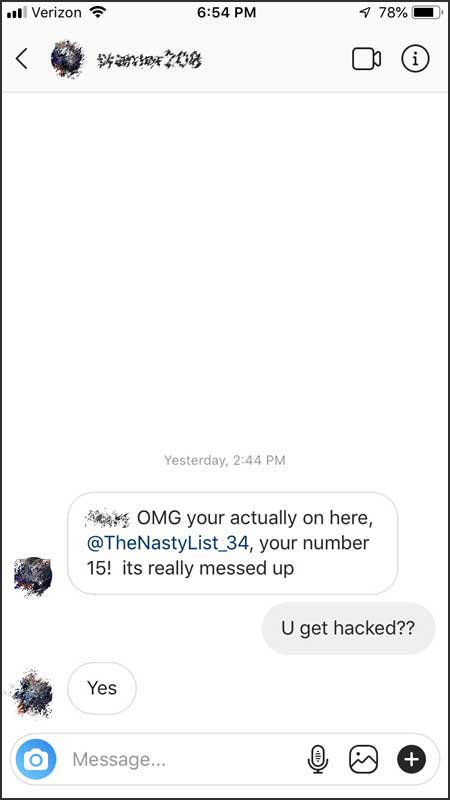
Текст сообщения выглядит всегда приблизительно так:

«Ничего себе, ты действительно здесь — @TheNastyList_34. Твой номер — 15. Это очень плохо».

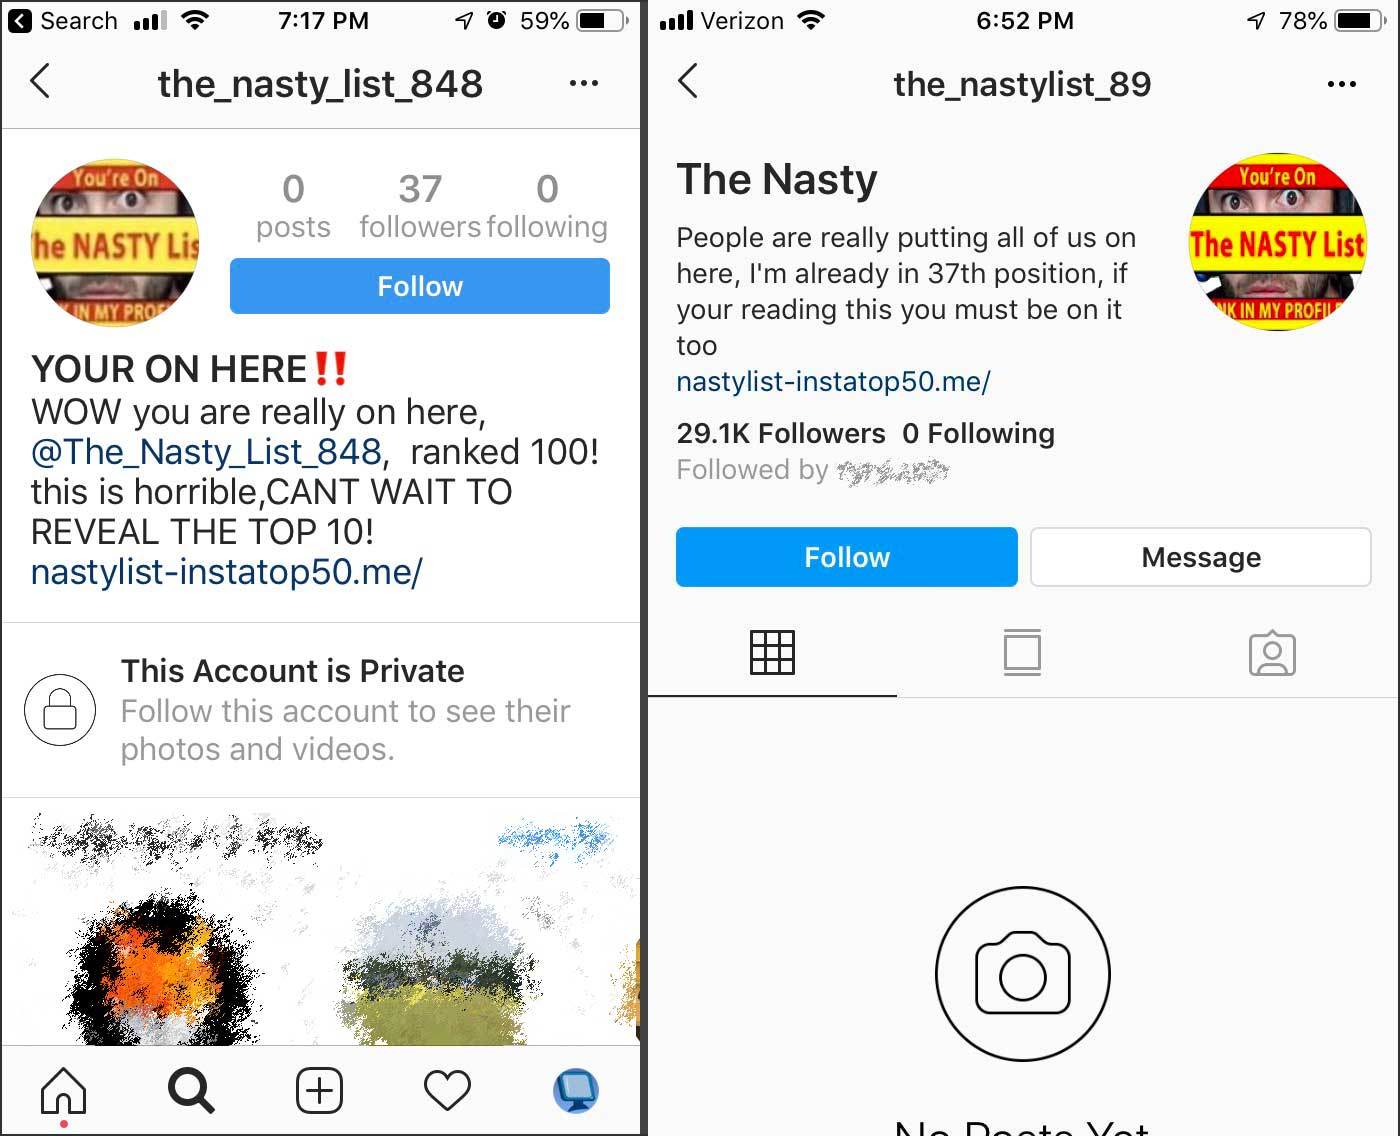
Такого рода личные сообщения рассылаются абсолютно всем подписчикам взломанной учетной записи. В случае посещения страницы, ссылка на которую содержится в мошеннических сообщениях, вы попадаете в профиль, который будет называться «The Nasty», «Nasty List» или «YOUR ON HERE!!».

В описании учетной записи содержится вводящая в заблуждение информация: «Люди действительно заносят нас сюда, у меня уже 37 место. Если ты это читаешь, ты тоже должен быть в списке».

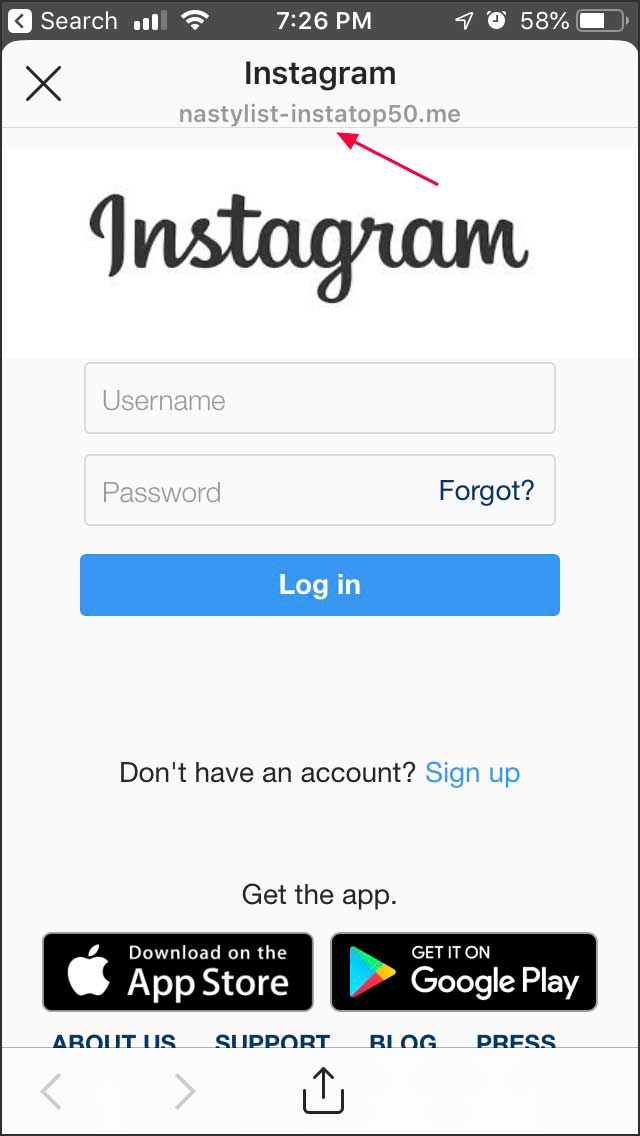
Вся же суть кроется в наличии ссылки в описании странных аккаунтов. Этот URL ведет на nastylist-instatop50[.]me, он якобы открывает список «Nasty List» и должен показать ваше место в нем.

При посещении данного адреса открывается страница, выглядящая как легитимная страница для входа в сервис Instagram.

Остальное вы уже и сами поняли — если пользователь попытается войти в свой аккаунт, введя учетные данные на этой странице, они попадут прямиком в руки киберпреступников. А далее взломанный аккаунт будет использоваться для дальнейшей рассылки фишинговых сообщений.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru