



Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft подтвердила факт взлома, который затронул юзеров Outlook

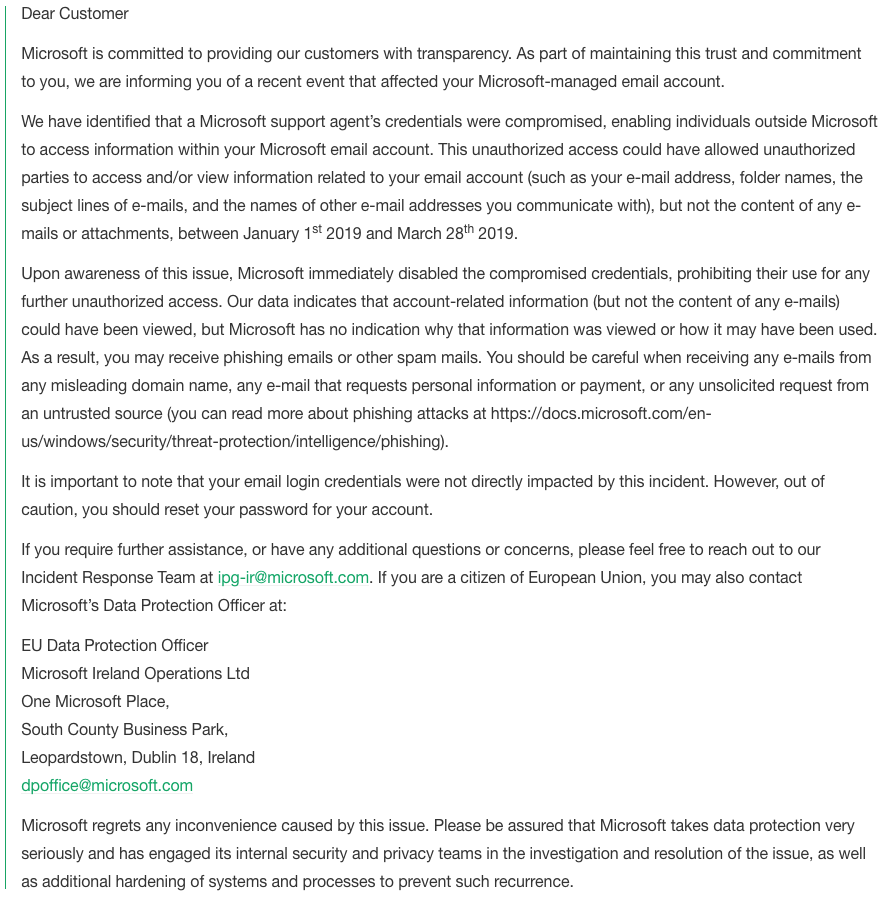
Microsoft разослала уведомления, в которых предупреждает, что корпорация стала жертвой киберинцидента, в ходе которого могли пострадать пользователи Outlook. По словам Microsoft, в период с 1 января по 29 марта 2019 года группа киберпреступников получила контроль над рабочим аккаунтом компании, обеспечивающим техническую поддержку и обработку жалоб.

Представители техногиганта заявили, что сбросили учетные данные скомпрометированного аккаунта сразу после того, как узнали об инциденте. Однако отмечается, что злоумышленники могли получить доступ к содержимому учетных записей некоторых пользователей Outlook.

«Несанкционированный доступ позволил третьим лицам просмотреть информацию о вашем email-аккаунте — адрес электронной почты, имена папок, темы писем, а также те адреса, с которыми вы вели переписку», — говорится в письме компании, которые было разослано клиентам.

«К счастью, у киберпреступников не было доступа к содержимому ваших писем или вложений».

Некоторые специалисты, среди которых нашлись бывшие сотрудники Microsoft, отметили, что сам факт наличия доступа к такой информации у технической учетной записи вызывает подозрения.

«Таким образом, они могут отслеживать, сколько всего у вас в ящике писем, с кем вы ведете переписки, где хранится база данных», — отметил бывший разработчик техногиганта.

В Microsoft заявили, что от взлома пострадал небольшой процент пользователей, которым пришло уведомление об инциденте — приблизительно 6%.

Полный текст письма от Microsoft:

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru