



Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft представила фреймворк SECCON для безопасности Windows 10

Microsoft анонсировала фреймворк для конфигурации безопасности, который содержит руководство для системных администраторов относительно основных настроек, благодаря которым можно защитить устройства, работающие на Windows 10.

В результате у корпорации получился фреймворк SECCON, способный обеспечить компьютерам на Windows 10 четкие конфигурации безопасности.

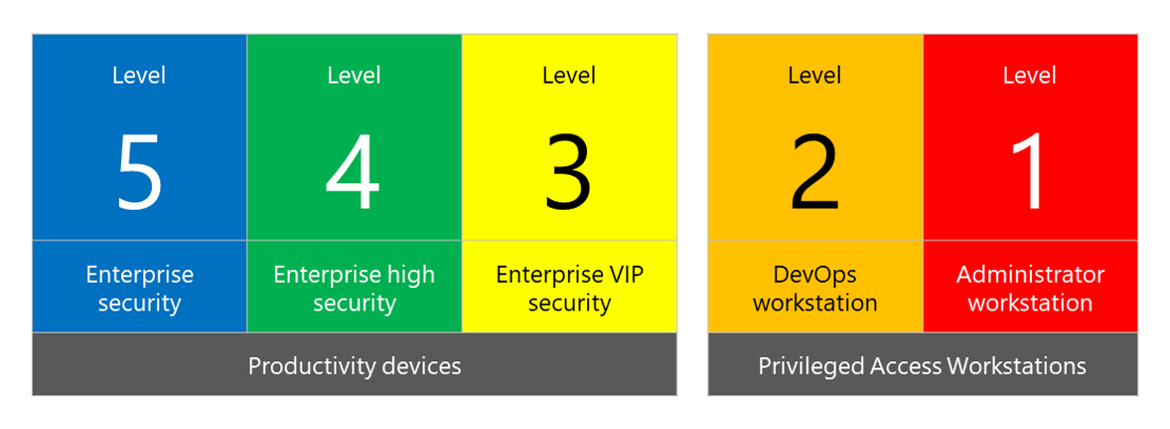
SECCON способен предоставить пять уровней конфигурации безопасности, которые представлены на картинке ниже.

Microsoft описывает эти уровни следующим образом:

  • Enterprise security — мы рекомендуем этот уровень в качестве того минимума, который стоит использовать в случае с устройствами на предприятиях. Организовать эту конфигурацию можно за 30 дней.
  • Enterprise high security — этот уровень стоит использовать для тех устройств, на которых пользователи хранят конфиденциальную информацию. Некоторые нюансы этой конфигурации могут повлиять на совместимость с приложениями. Развернуть этот уровень можно за 90 дней.
  • Enterprise VIP security — такой уровень Microsoft рекомендует для отдельных пользователей или групп, которые могут быть подвержены дополнительному риску.
  • DevOps workstation — такое следует применять для разработчиков и тестеров, которые являются привлекательной целью для атак на цепочку поставок или кражи учетных данных.
  • Administrator workstation — поскольку администраторы больше других рискуют, этот уровень предлагается использовать для них.
Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru