



В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

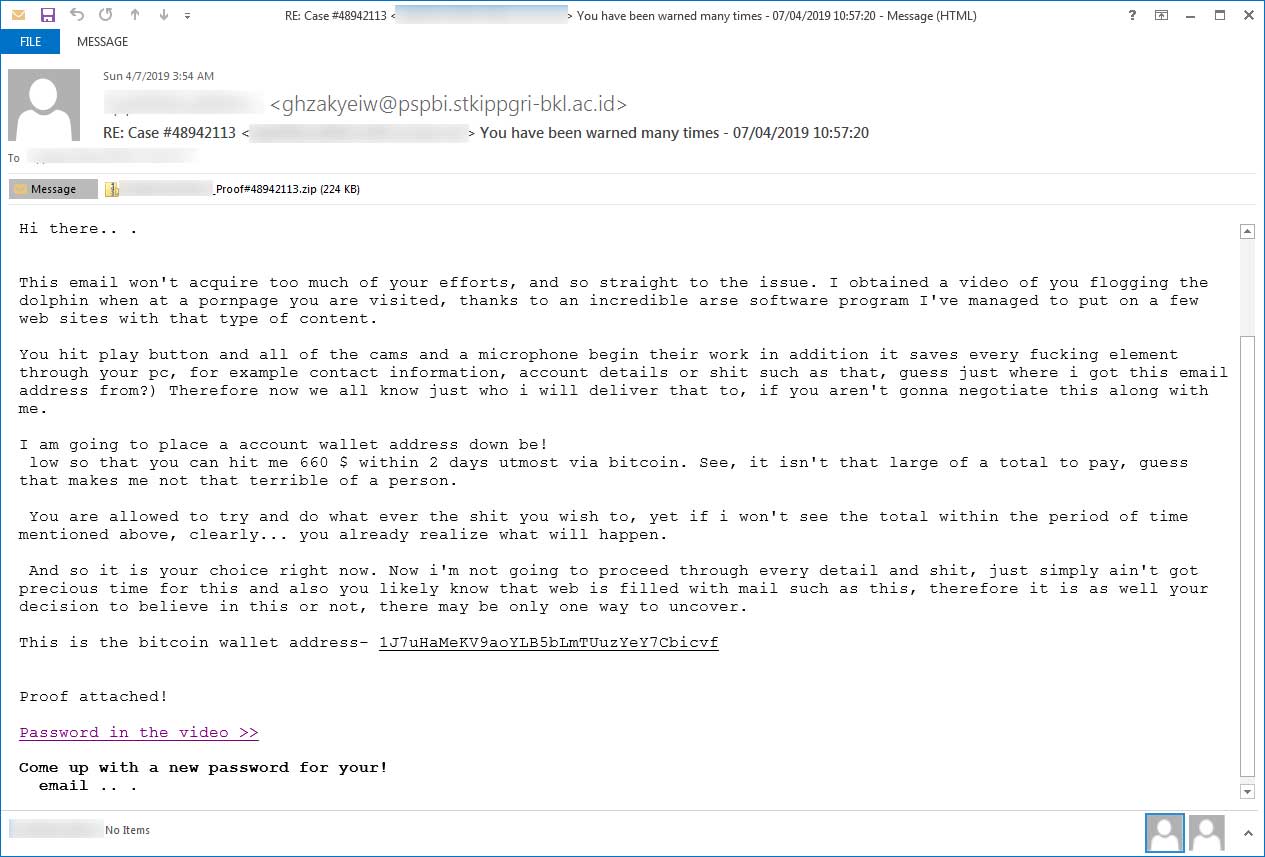
Не так давно список киберугроз пополнился мошенничеством, известным на сегодняшний день под названием sextortion — злоумышленники шантажируют пользователей под страхом публикации видео- или фотоматериалов, записанных во время посещения ими сайтов для взрослых. В новой подобной кампании злоумышленники рассылают защищенные паролем ZIP-файлы, это помогает придать шантажу более грозный вид.

В этих запароленных архивах, которые приходят вместе с угрозами по электронной почте, якобы находятся видеоролики, записанные в момент посещения жертвой сайтов для взрослых.

Злоумышленники рассчитывают, что имена файлов вкупе с невозможностью просмотреть их содержимое без пароля напугают пользователя в достаточной степени, чтобы он заплатил шантажистам деньги.

В противном случае мошенники угрожают жертве позором — порочащие их материалы будут разосланы членам их семьи, друзьям и знакомым. В этой кампании преступники требуют сумму $660 в биткоинах.

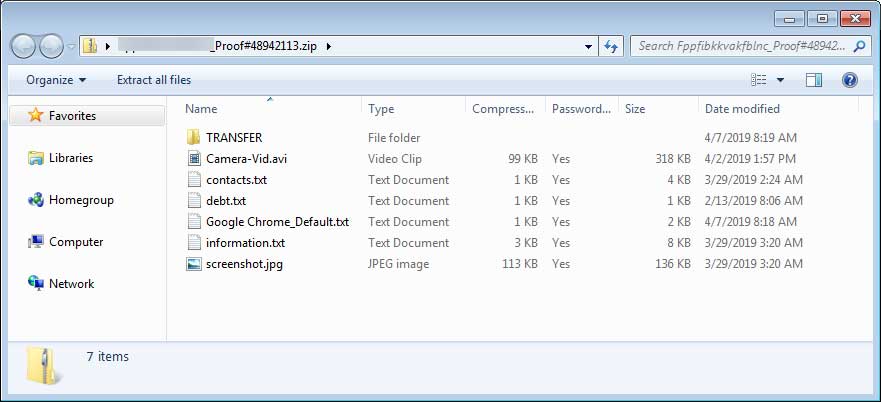
В запароленных архивах находятся файлы с именами Camera-Vid.avi, contacts.txt, debt.txt, Google_Chrome_Default.txt, information.txt и screenshot.jpg. По мнению атакующих, это должно напугать пользователей.

Злоумышленники, к слову, попытались заработать и на этом — жертве предлагается купить пароль от архивов за $50. Приобрести его можно на сайте cryptonator.com, куда ведет ссылка в письме.

Эксперты MyOnlineSecurity, первыми обнаружившие эту кампанию, призывают не забывать о том, что это всего лишь «развод», на который не стоит обращать внимание.

В феврале мы писали, что киберпреступники запустили новую вредоносную кампанию — пользователей убеждают в том, что один из самых популярных сайтов для взрослых Xvideos[.]com был взломан, в результате чего всех посетителей записывали посредством веб-камеры.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru