



В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

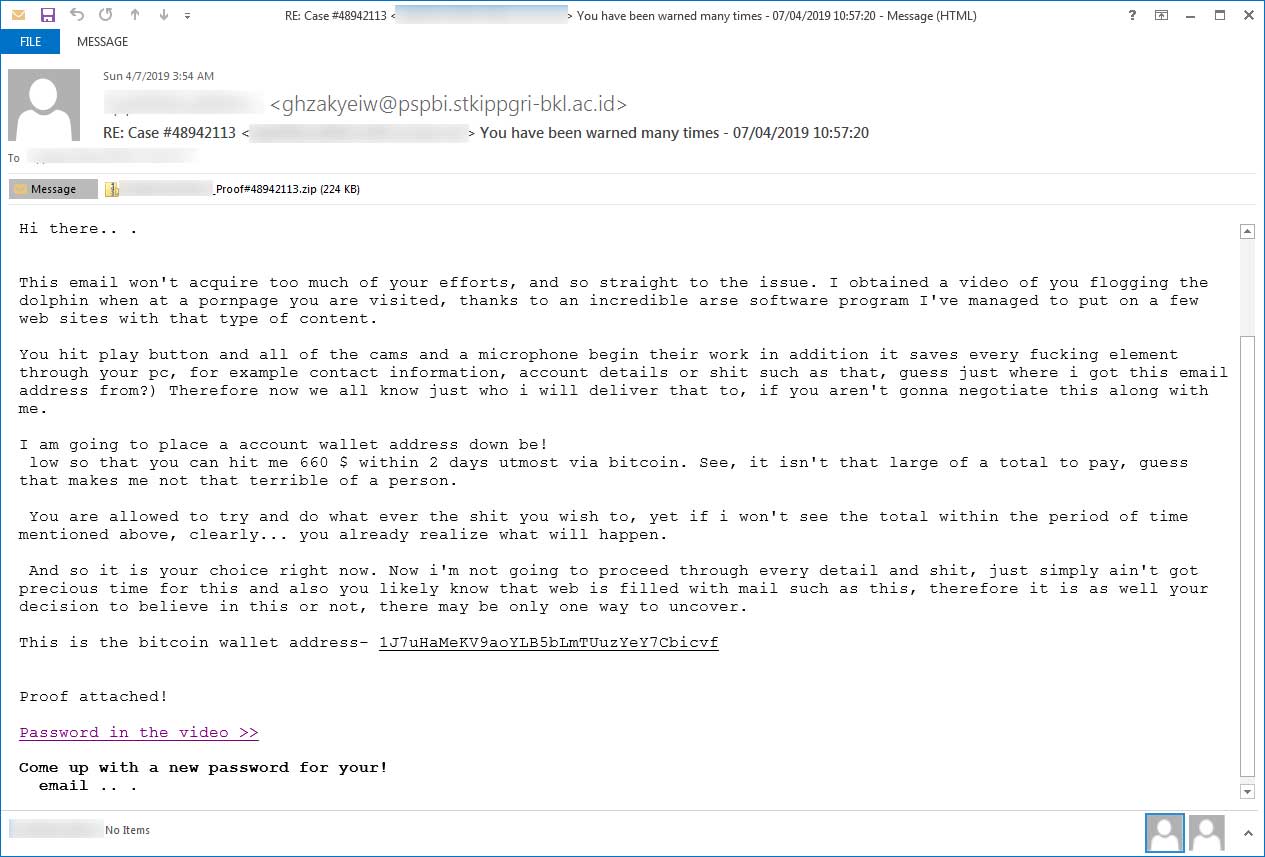
Не так давно список киберугроз пополнился мошенничеством, известным на сегодняшний день под названием sextortion — злоумышленники шантажируют пользователей под страхом публикации видео- или фотоматериалов, записанных во время посещения ими сайтов для взрослых. В новой подобной кампании злоумышленники рассылают защищенные паролем ZIP-файлы, это помогает придать шантажу более грозный вид.

В этих запароленных архивах, которые приходят вместе с угрозами по электронной почте, якобы находятся видеоролики, записанные в момент посещения жертвой сайтов для взрослых.

Злоумышленники рассчитывают, что имена файлов вкупе с невозможностью просмотреть их содержимое без пароля напугают пользователя в достаточной степени, чтобы он заплатил шантажистам деньги.

В противном случае мошенники угрожают жертве позором — порочащие их материалы будут разосланы членам их семьи, друзьям и знакомым. В этой кампании преступники требуют сумму $660 в биткоинах.

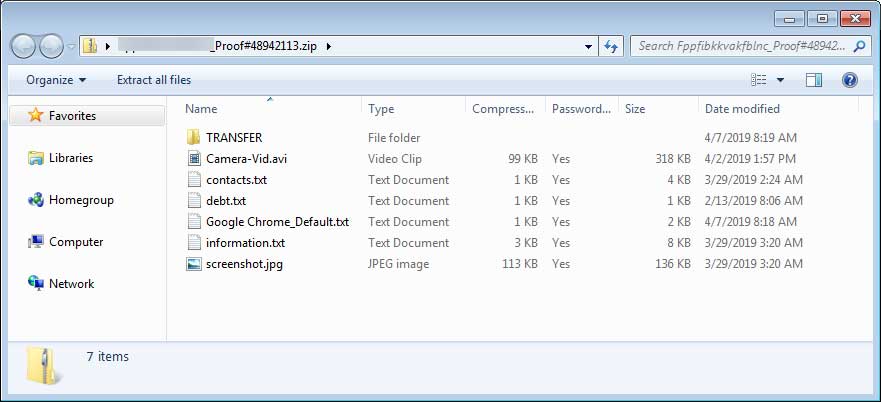
В запароленных архивах находятся файлы с именами Camera-Vid.avi, contacts.txt, debt.txt, Google_Chrome_Default.txt, information.txt и screenshot.jpg. По мнению атакующих, это должно напугать пользователей.

Злоумышленники, к слову, попытались заработать и на этом — жертве предлагается купить пароль от архивов за $50. Приобрести его можно на сайте cryptonator.com, куда ведет ссылка в письме.

Эксперты MyOnlineSecurity, первыми обнаружившие эту кампанию, призывают не забывать о том, что это всего лишь «развод», на который не стоит обращать внимание.

В феврале мы писали, что киберпреступники запустили новую вредоносную кампанию — пользователей убеждают в том, что один из самых популярных сайтов для взрослых Xvideos[.]com был взломан, в результате чего всех посетителей записывали посредством веб-камеры.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru