



Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

HTML-стандарт под названием «hyperlink auditing» позволяет сайтам отслеживать клики по ссылкам. Ранее разработчики браузеров давали возможность отключить его, так как предполагалось, что он представляет определенный риск для конфиденциальности. Теперь все будет наоборот — в браузерах Safari, Chrome, Opera и Microsoft Edge нельзя будет отключить hyperlink auditing.

Как работает hyperlink auditing — создаются специальные ссылки, способные в случае перехода по ним пинговать конкретный URL. Этот пинг происходит в форме POST-запросов специальной веб-страницы, которая проверяет заголовок запроса, чтобы вычислить — на какой странице пользователь кликнул по ссылке.

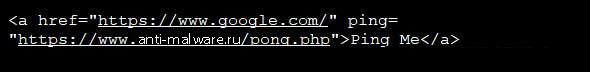
Чтобы создать подобную ссылку, достаточно написать обычный тег URL, но также добавить переменную ping="[url]". Например:

Таким образом, пользователи видят обычную ссылку, не подозревая, что при переходе по ней информация будет отправлена на специальный URL. Только просмотрев исходный код страницы, пользователи увидят переменную ping=«[url]".

После получения POST-запроса скрипты могут проверить его заголовок, чтобы выяснить, на какой странице пользователь перешел по ссылке.

Теперь, судя по всему, отключить этот функционал в ближайших версиях популярных браузеров будет нельзя. Сообщается, что браузеры Safari 12.1 Chrome 74 Beta и Chrome 75 Canary не имеют возможности отключить hyperlink auditing.

У Firefox дела обстоят совершенно иначе — разработчики этого браузера по умолчанию отключают hyperlink auditing, однако оставляют возможность активировать эту функцию.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru