



Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Благодаря паре недобросовестных разработчиков персональные данные миллионов пользователей Facebook были доступны любому желающему. Проблему обнаружил Крис Викери из Upguard, который отметил наличие двух незащищенных ведер AWS S3.

Как оказалось, ведра принадлежат двум разработчикам сторонних приложений для Facebook — Cultura Colectiva и At the Pool. Викери отметил, что база данных Cultura Colectiva содержала 540 миллионов записей пользователей социальной сети.

Большинство затронутых юзеров оказались жителями Мексики и Латинской Америки.

Среди данных пользователей были: комментарии, лайки, реакции, идентификационные номера Facebook, имена учетных записей. Исследователь утверждает, что такая информация может заинтересовать различных рекламодателей.

Разработчики Cultura Colectiva никак не реагировали на информацию о раскрытых данных. Только после опубликованного Upguard отчета база данных была удалена.

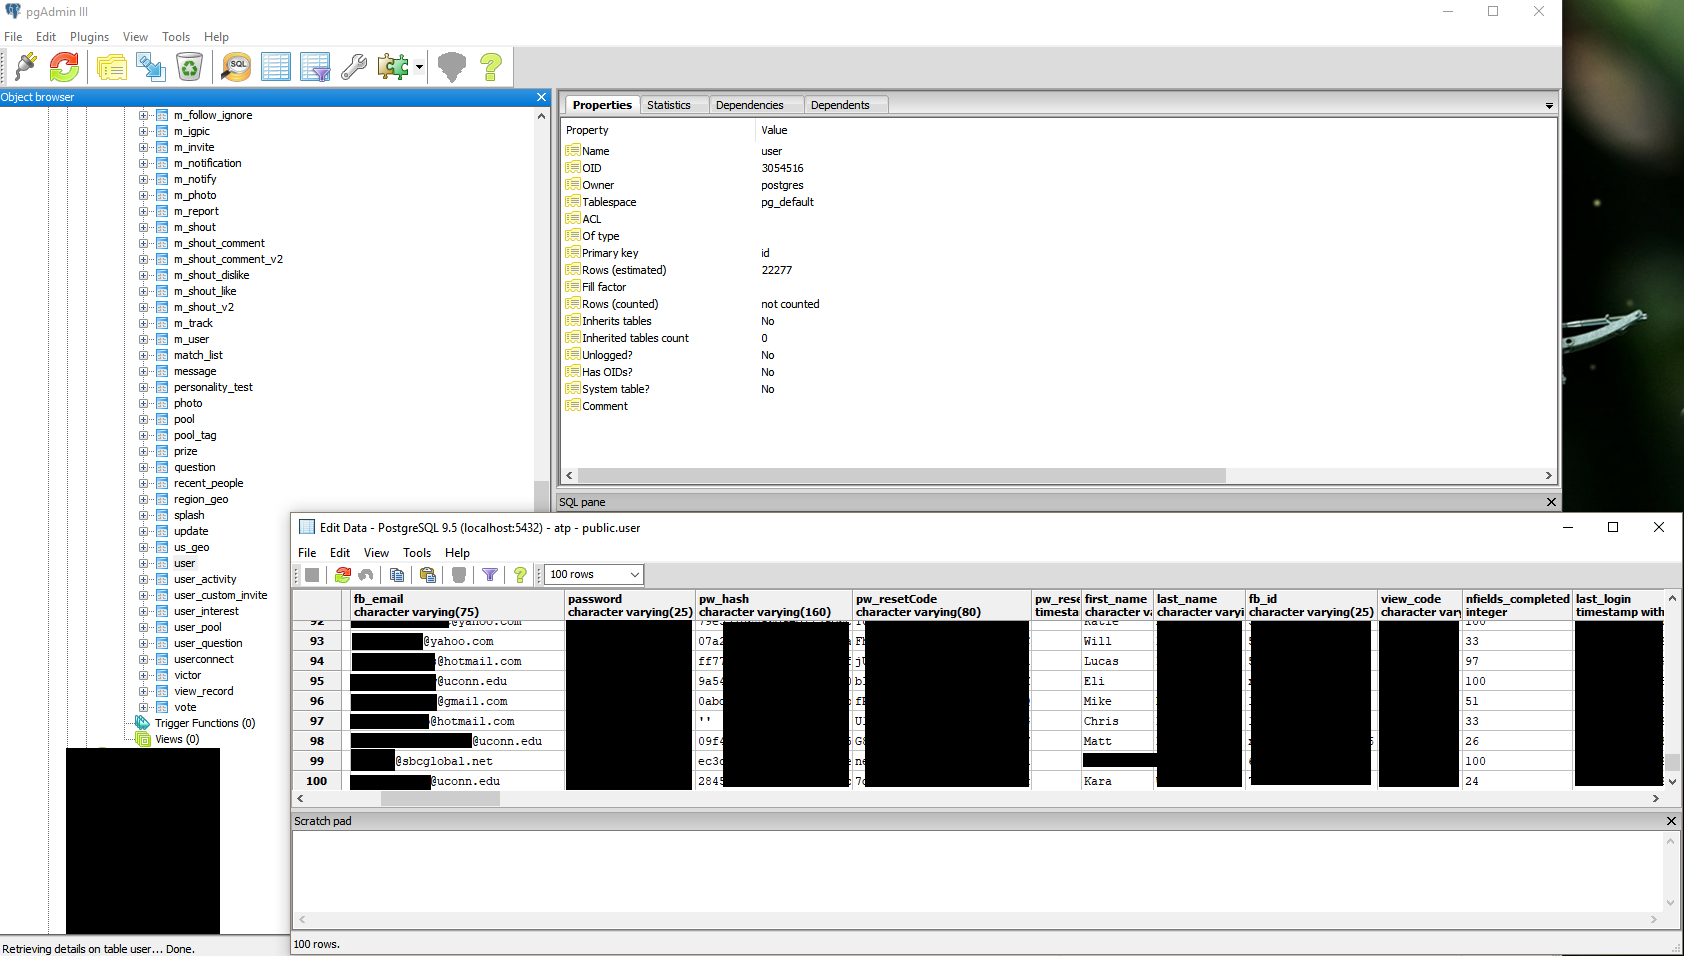
База At the Pool содержала куда меньше сведений — всего о 22 000 аккаунтов. Однако в этой базе присутствовала уже более важная информация: идентификаторы, любимые фильмы и книги, фотографии и пароли.

Вчера мы сообщали, что Facebook была уличена в использовании возмутительной практики — пользователей просили предоставить пароль от аккаунта электронной почты.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru