



Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Исследователи в области безопасности сообщили о мощном инструменте, который использовался китайским правительством для выведения сайтов из строя. Ранее это кибероружие нигде не фигурировало и никем не описывалось.

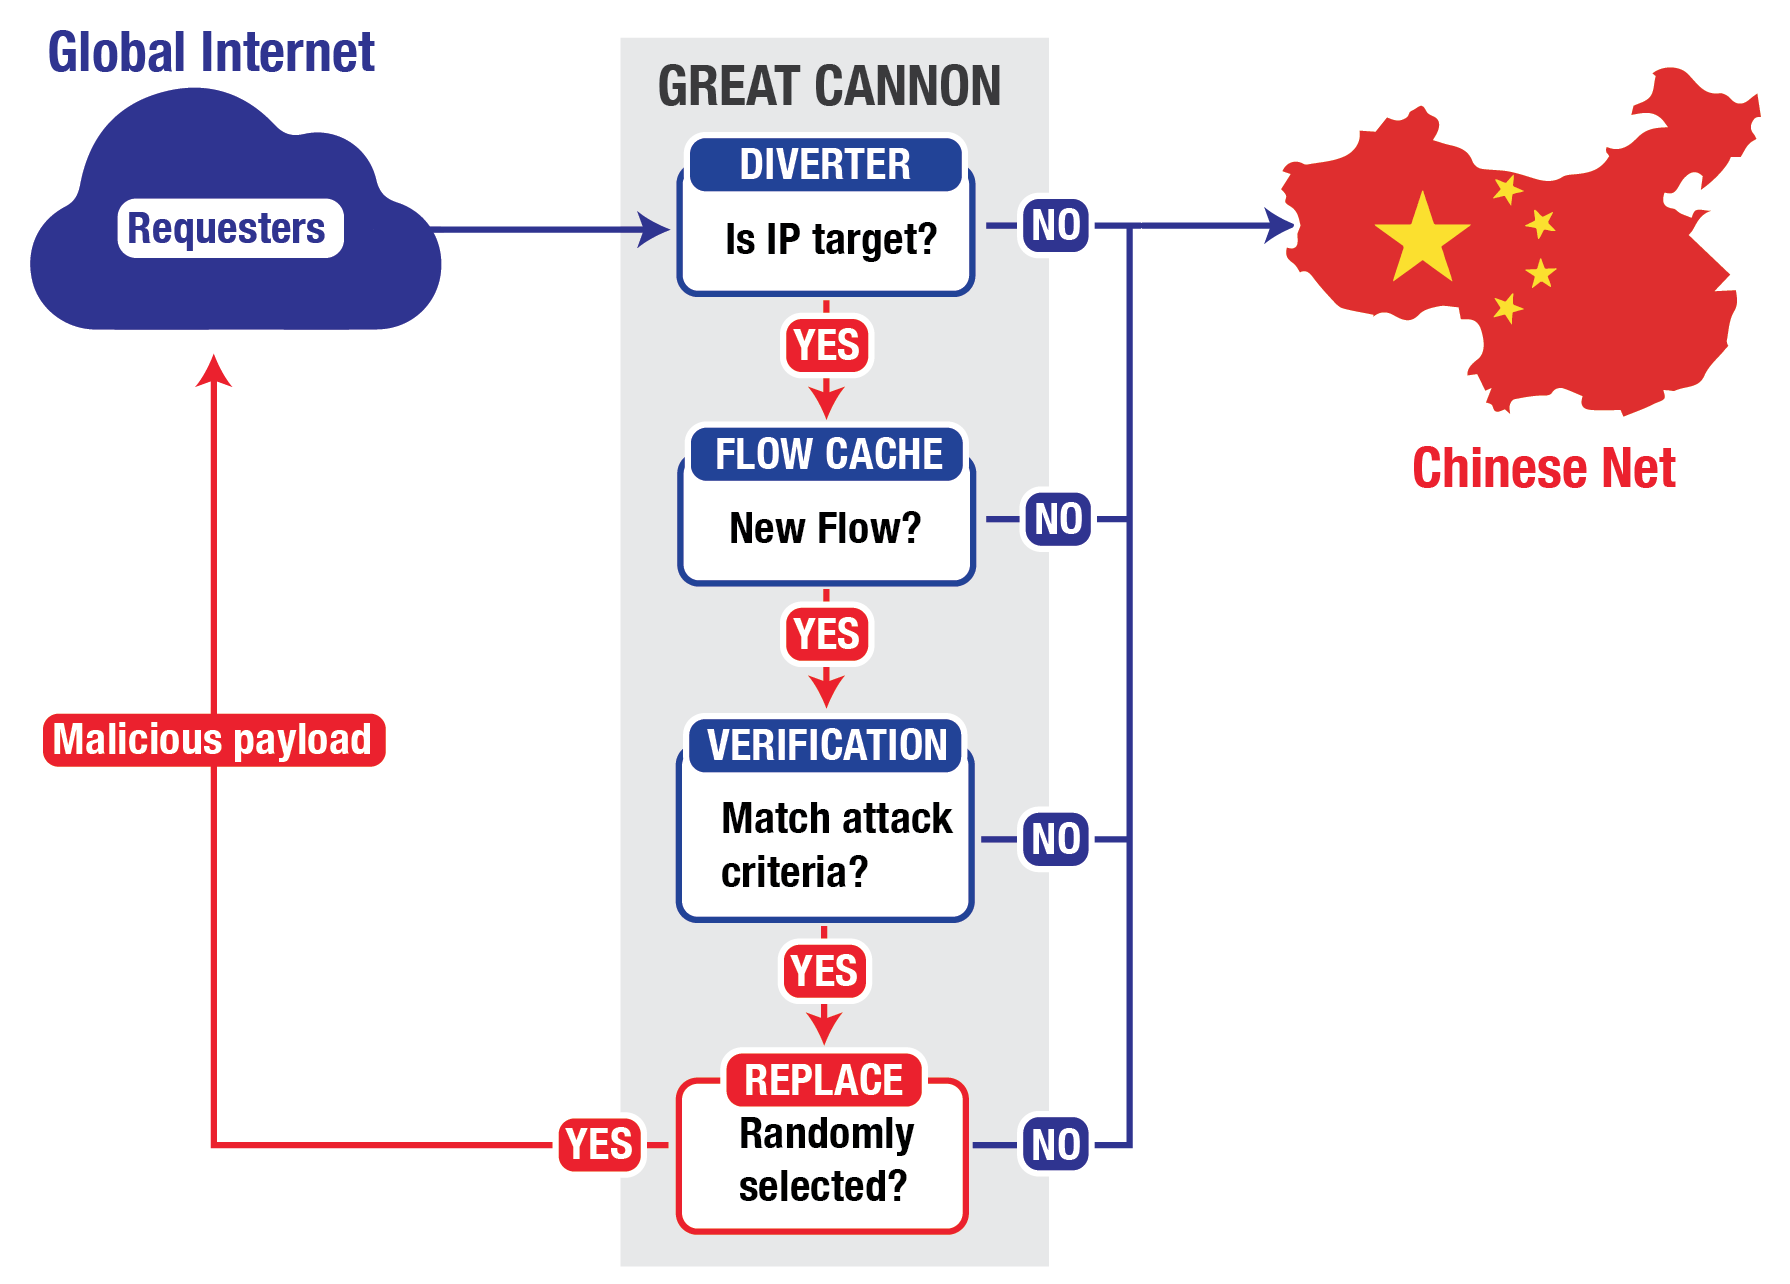
Инструмент получил имя Great Cannon, Китай использовал его для «бомбардировки» мусорным трафиком двух страниц на GitHub, которые выступали против цензуры. Эксперты подчеркивают, что Great Cannon также может использоваться для тайной установки вредоносных программ на компьютеры пользователей.

В случае атак на страницы GitHub Китай использовал компьютеры обычных пользователей интернета — в их трафик был внедрен вредоносный JavaScript-код, инициирующий постоянную загрузку двух атакуемых страниц.

Этот код был результатом работы Great Cannon, который КНР использовала для изменения трафика.

«Кибероперации с использованием Great Cannon демонстрируют значительное развитие контроля информации со стороны государства. В данном случае Китай пытался добиться еще большей цензуры», — говорится в отчете исследователей Калифорнийского университета в Беркли и Торонтского университета.

«Great Cannon — очень опасный инструмент, так как обладает возможностью незаметного заражения пользователей вредоносными программами, а затем использует их для DDoS-атак на неугодные ресурсы».


Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru