



В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

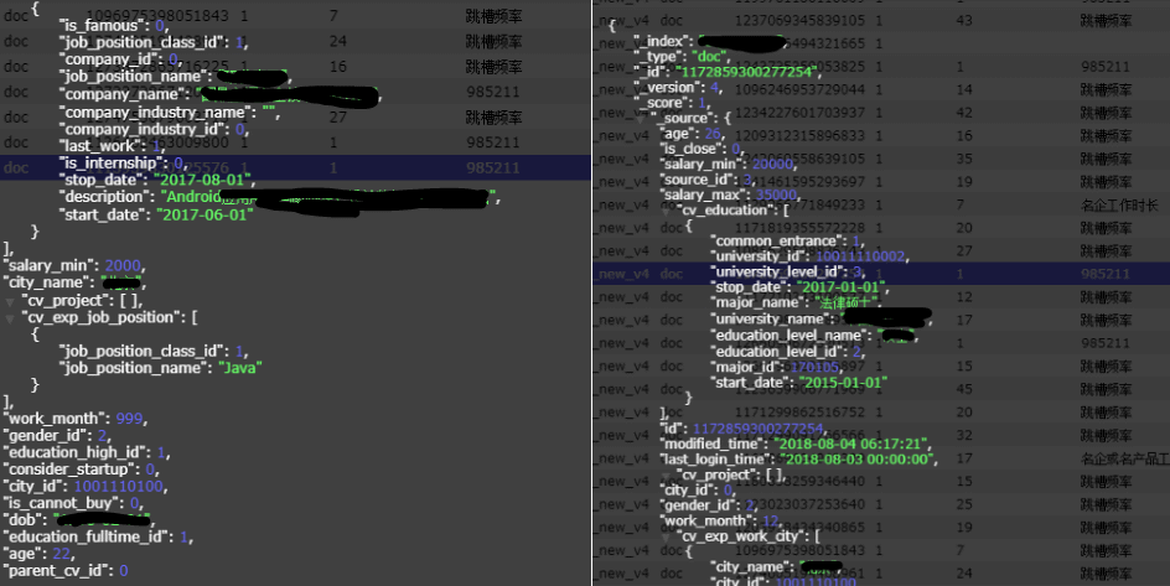
С начала этого года китайские компании умудрились допустить утечку 590 миллионов резюме. Такая статистика получается, если сложить данные об утечках из разных источников, о которых эксперты сообщили в первые три месяца 2019 года.

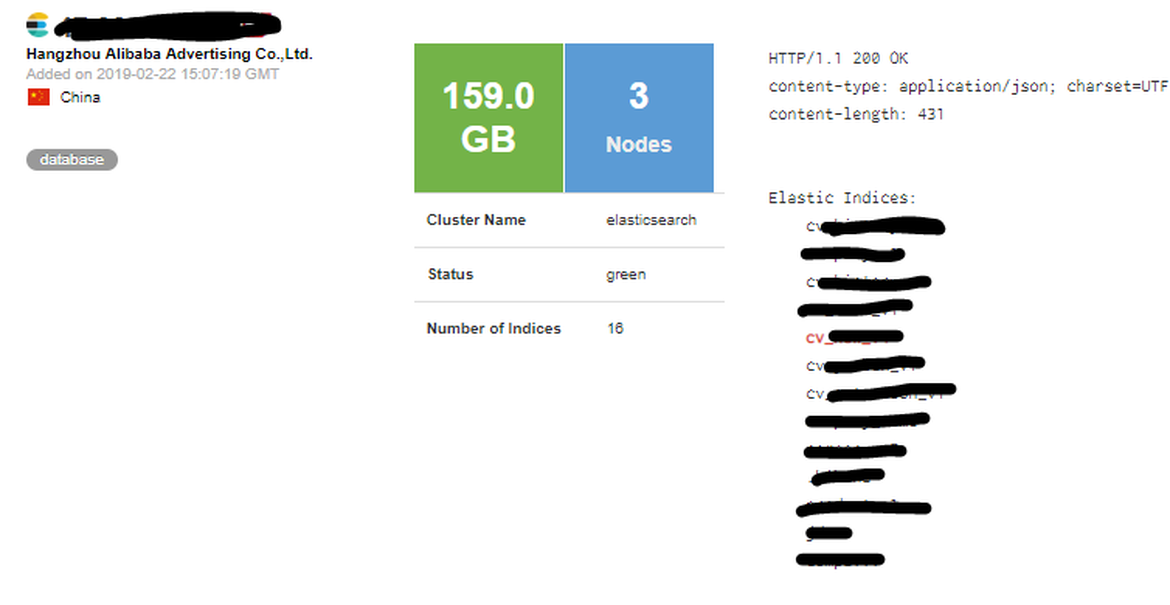
Наибольший процент инцидентов с непреднамеренным раскрытием данных произошел по причине плохо защищенных баз данных MongoDB, а также серверов ElasticSearch, которые были доступны из Сети без пароля.

От мелких компаний до крупных организаций, специализирующихся на поиске рабочих мест — все они сливали данные своих клиентов в той или иной форме. Исследователь Саням Джейн, участник сообщества GDI Foundation, сообщил о большинстве случаев утечек.

Например, 10 марта Джейн обнаружил сервер ElasticSearch, который раскрывал 33 миллионов резюме граждан Китая. Эту базу данных защитили паролем спустя четыре дня после сообщения Джейн.

13 марта специалист наткнулся на еще один сервер ElasticSearch, который на этот раз содержал 84,8 миллионов резюме. Об этой базе также сообщил Дэвин Стоукс.

15 марта Джейн опять исследовал цифровое пространство, что привело к обнаружению очередной установки ElasticSearch, которая раскрывала 93 миллиона резюме.

Четвертый сервер, найденный Джейн содержал только 9 миллионов резюме, а вот пятый — целых 129 миллионов. Шестой сервер сливал 180 000, седьмой — 17 000.

Буквально на днях Боб Дьяченко сообщил, что китайский сервер сливает 10,5 миллионов данных граждан Китая.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru