



Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Компания Symantec сообщает об обнаружении в официальном магазине Microsoft Store нежелательных программ, которые могут отображать порнографический или связанный с азартными играми контент.

«14 марта мы обнаружили 81 потенциально нежелательное приложение в магазине Microsoft Store. Некоторые из этих программ отображали порнографические картинки, другие — связанный с азартными играми контент», — пишет антивирусная компания в своем блоге.

«Часть этих приложений уже была удалена из магазина, однако большинство до сих пор доступны для загрузки».

Нежелательные приложения охватывают самые разные тематики: спорт, игры, новости, подсказки и так далее. В общей сложности их опубликовали более 30 разных разработчиков.

Чтобы ввести пользователей в заблуждение, потенциально вредоносные приложения маскировались под популярные программы, используя схожие имена. Вот несколько примеров имен мошеннических приложений: Wix Updates Application, Antivirus Avira App, Norton Antivirus Updates App, McAfee Antivirus Updates News, Tinder Dating Updates, Tips and Games и Grindr Updates.

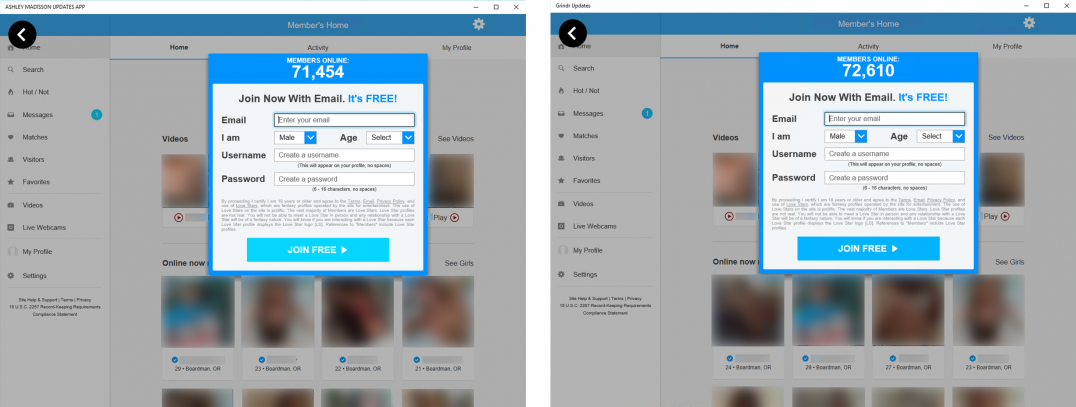
Специалисты Symantec обращают внимание на то, что эти приложения никак не связаны с популярными брендами или легитимными приложениями. При этом одни приложения отображали контент порнографического характера:

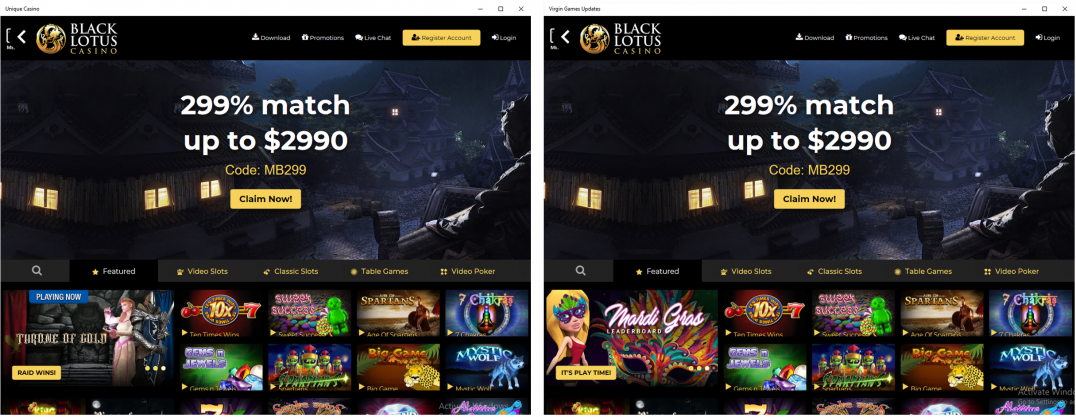
Другие же показывали пользователю содержимое, связанное с азартными играми:

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru