



Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Киберпреступники снова атакуют пользователей WhatsApp. На этот раз, как рассказали в антивирусной компании ESET, в ходе фишинговой атаки злоумышленники заставляли жертв устанавливать вредоносное расширение, якобы предназначенное для изменения цвета интерфейса мессенджера.

Все начинается с того, что пользователю приходит сообщение, в котором предлагается изменить стандартный зеленый интерфейс WhatsApp на любой другой. Для этого юзеру предлагается установить специальное расширение.

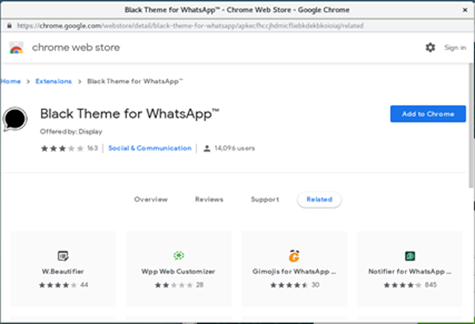
Злоумышленники предусмотрели несколько вариантов развития событий, которые зависят от операционной системы жертвы. Пользователей десктопной версии WhatsApp отправляют загрузить специальное расширение для Chrome из официального магазина. Оно называется Black Theme for WhatsApp.

Если пользователь установит это расширение, оно автоматически разошлет предложение поменять оформление WhatsApp по списку контактов и групповым чатам.

По словам аналитиков ESET, это расширение до сих пор находится в интернет-магазине Chrome. Его скачали уже почти 16 тысяч пользователей.

Пользователи мобильной версии популярного мессенджера сталкиваются с необходимостью поделиться ссылкой с 30 друзьями или 10 чатами — только в этом случае программа обещает изменить цвет WhatsApp.

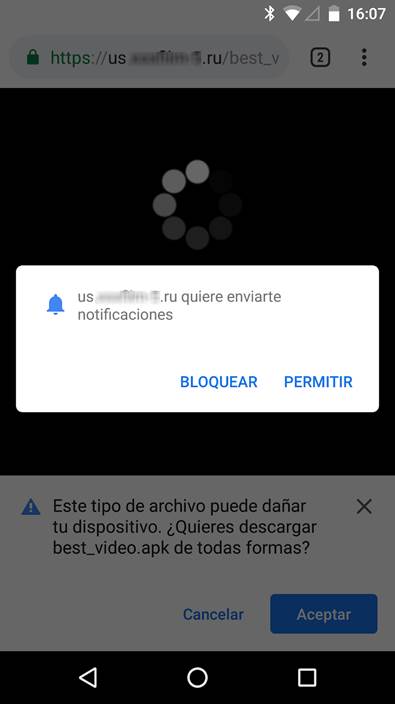
После этого жертве предлагают скачать APK-файл под названием best_video.apk и подписаться на уведомления с русскоязычного ресурса.

«Если пользователь выполнит все инструкции, его мобильный телефон будет заражен трояном для показа рекламы, который продукты ESET NOD32 детектируют как Android/Hiddad. Пользователь изначально не замечает присутствие вредоноса — демонстрация рекламных баннеров начинается только во время использования WhatsApp», — пишут специалисты ESET.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru