



Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Киберпреступники снова атакуют пользователей WhatsApp. На этот раз, как рассказали в антивирусной компании ESET, в ходе фишинговой атаки злоумышленники заставляли жертв устанавливать вредоносное расширение, якобы предназначенное для изменения цвета интерфейса мессенджера.

Все начинается с того, что пользователю приходит сообщение, в котором предлагается изменить стандартный зеленый интерфейс WhatsApp на любой другой. Для этого юзеру предлагается установить специальное расширение.

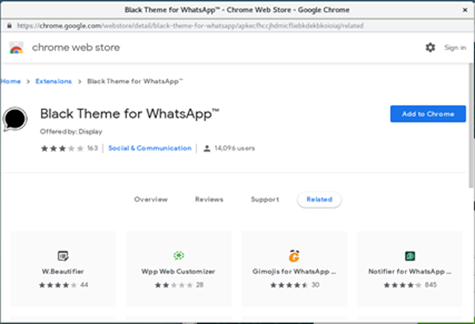
Злоумышленники предусмотрели несколько вариантов развития событий, которые зависят от операционной системы жертвы. Пользователей десктопной версии WhatsApp отправляют загрузить специальное расширение для Chrome из официального магазина. Оно называется Black Theme for WhatsApp.

Если пользователь установит это расширение, оно автоматически разошлет предложение поменять оформление WhatsApp по списку контактов и групповым чатам.

По словам аналитиков ESET, это расширение до сих пор находится в интернет-магазине Chrome. Его скачали уже почти 16 тысяч пользователей.

Пользователи мобильной версии популярного мессенджера сталкиваются с необходимостью поделиться ссылкой с 30 друзьями или 10 чатами — только в этом случае программа обещает изменить цвет WhatsApp.

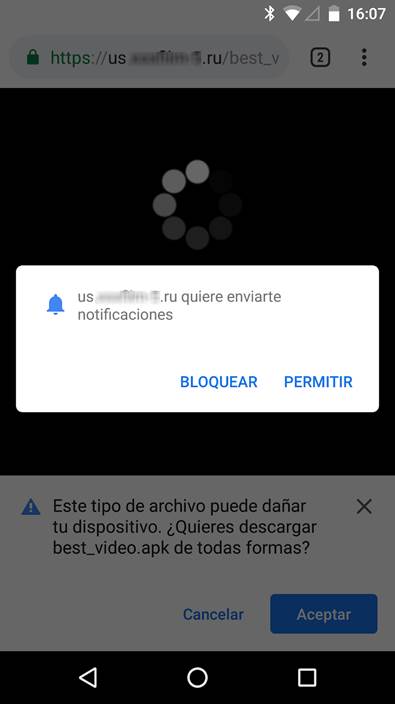
После этого жертве предлагают скачать APK-файл под названием best_video.apk и подписаться на уведомления с русскоязычного ресурса.

«Если пользователь выполнит все инструкции, его мобильный телефон будет заражен трояном для показа рекламы, который продукты ESET NOD32 детектируют как Android/Hiddad. Пользователь изначально не замечает присутствие вредоноса — демонстрация рекламных баннеров начинается только во время использования WhatsApp», — пишут специалисты ESET.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru