



C4ADS: Путин использует спуфинг GPS-сигналов в Крыму и портах в России

C4ADS: Путин использует спуфинг GPS-сигналов в Крыму и портах в России

C4ADS: Путин использует спуфинг GPS-сигналов в Крыму и портах в России

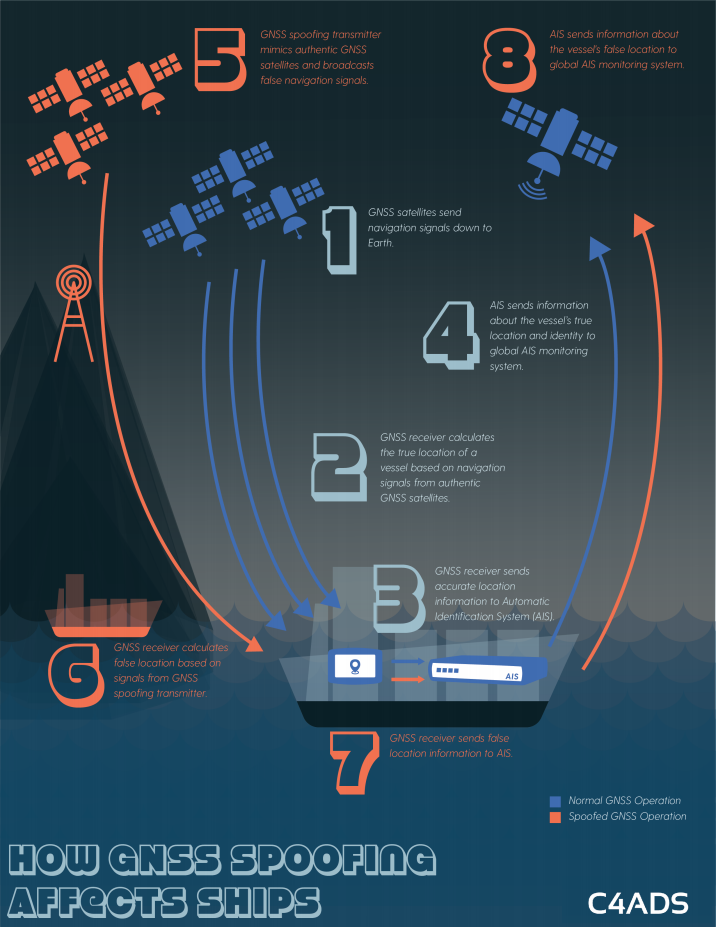
При посещении важных мест президент России Владимир Путин окружен искаженными GPS-сигналами. Согласно отчету, предоставленному некоммерческой организацией C4ADS, российские спецслужбы используют спуфинг сигналов GPS в ряде стратегически важных локаций.

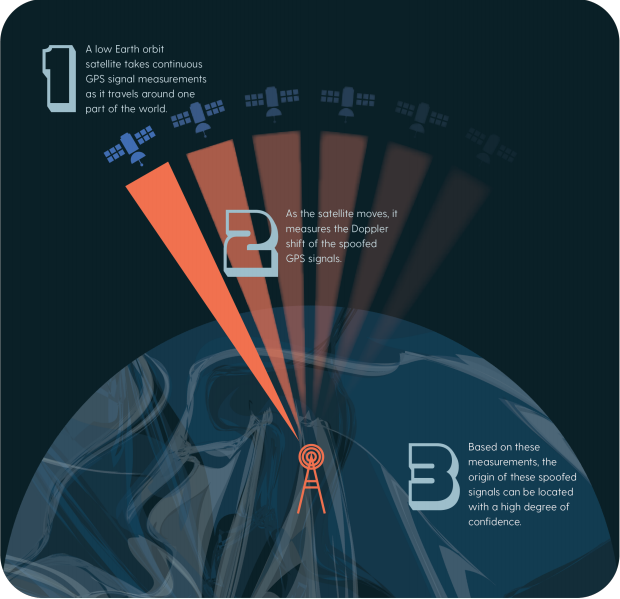
В C4ADS заявили, что для осуществления подобного спуфинга требуется использование мощных радиосигналов, которые «утопят» достоверные данные геолокации.

Отчет C4ADS содержит около 10 тысяч различных инцидентов, когда Россия была замечена в спуфинге GPS-сигналов. Большинство таких случаев были отмечены вблизи кораблей. Однако также подобное встречалось около аэропортов и других локаций.

По словам аналитиков, Россия является первопроходцем по части спуфинга GPS.

«Россия одна из первых начала использовать техники спуфинга GPS для защиты своих политических интересов. В частности, спуфинг проводился с целью запутывания дронов — важно было не позволить им войти в чувствительное воздушное пространство», — говорится в отчете (PDF).

Среди наиболее ярких примеров локаций, где происходил спуфинг GPS-сигналов эксперты назвали Крым, Сирию, а также порты и аэропорты в России.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru