



Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый вид хитрых всплывающих рекламных окон (popup) был замечен специалистами Malwarebytes в Сети. Мошенники пытаются заставить кликнуть по рекламе как можно большее число пользователей, чтобы увеличить свою прибыль.

Суть нового метода киберпреступников заключается в неожиданном изменении размера рекламного окна. Таким образом, если пользователь хочет закрыть окно с помощью «креста», он перейдет по рекламное ссылке.

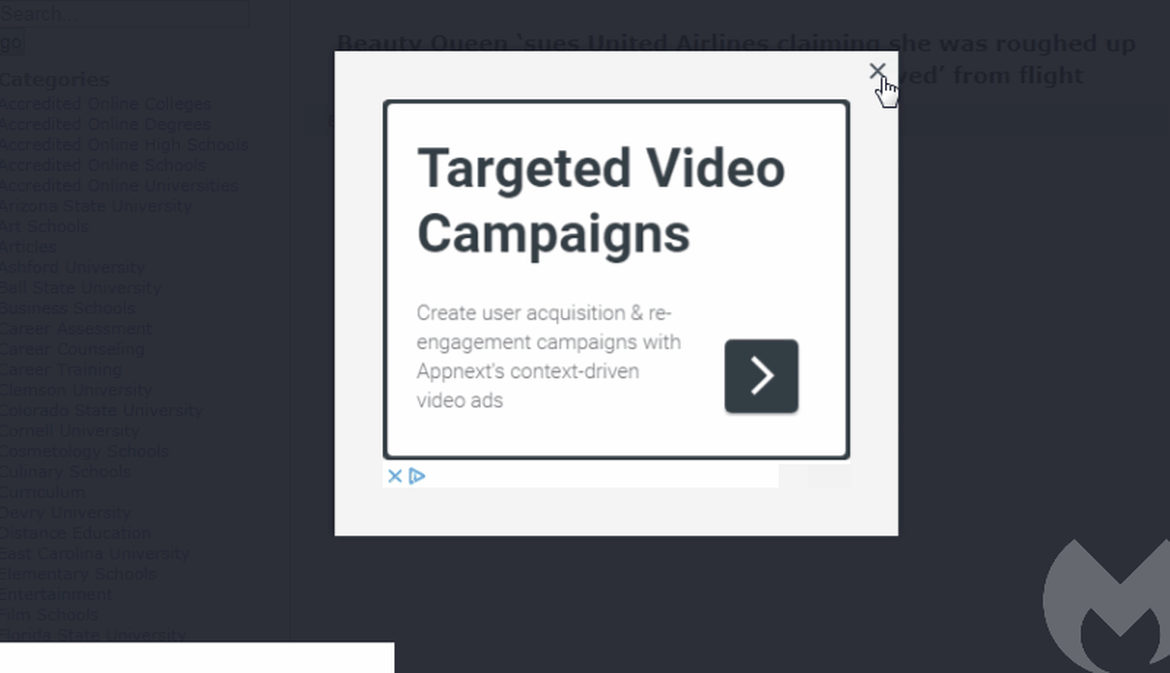
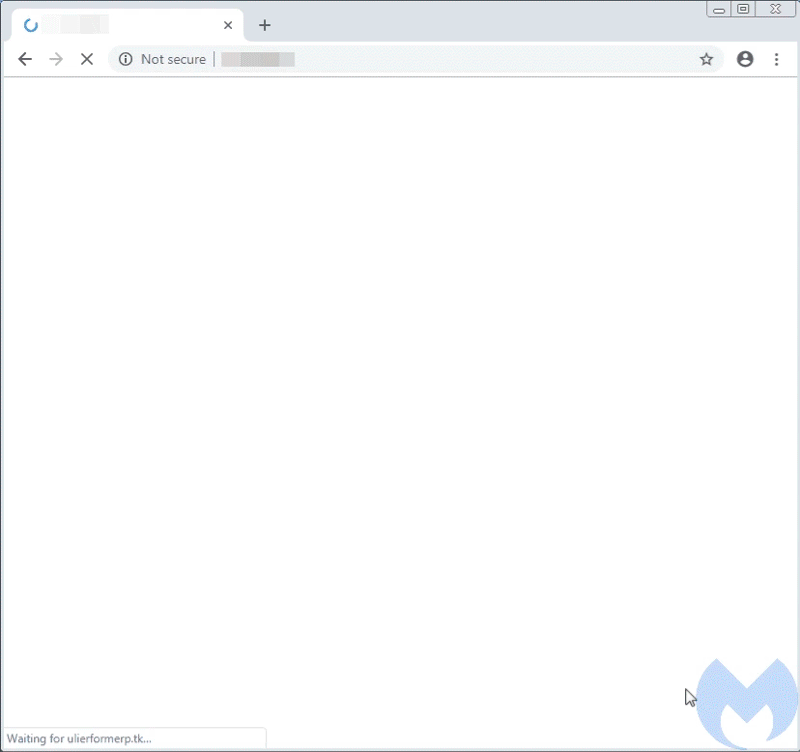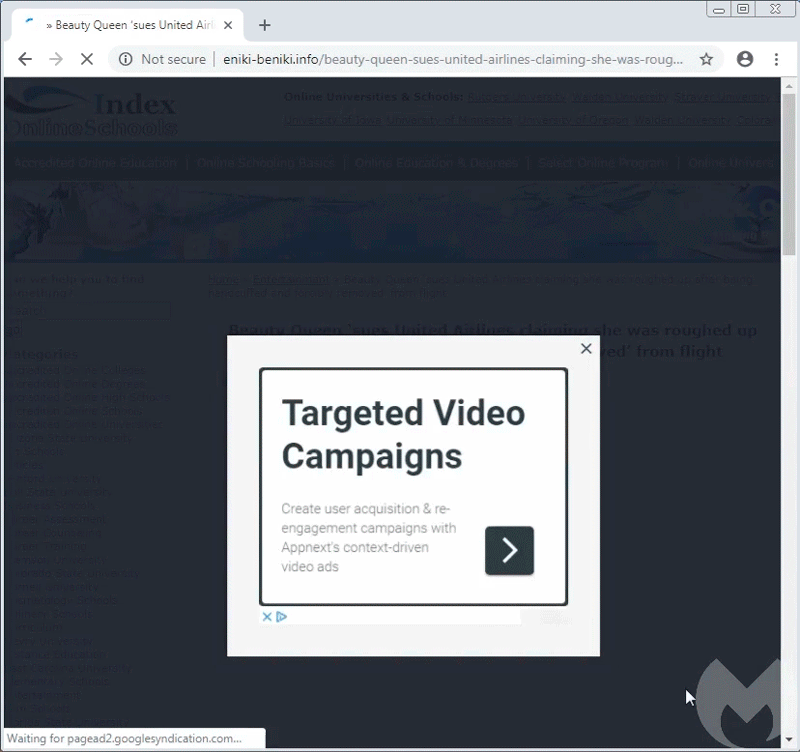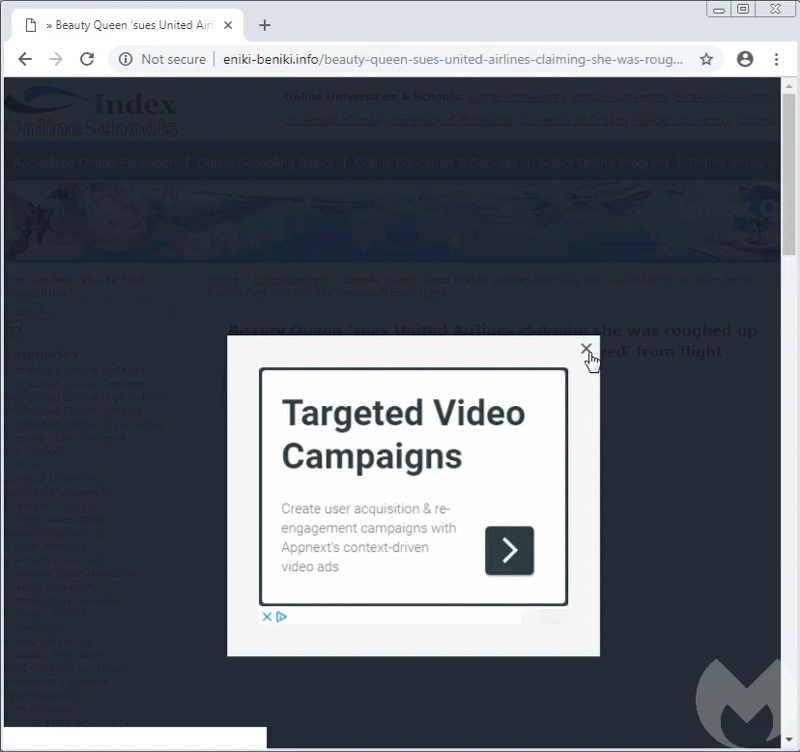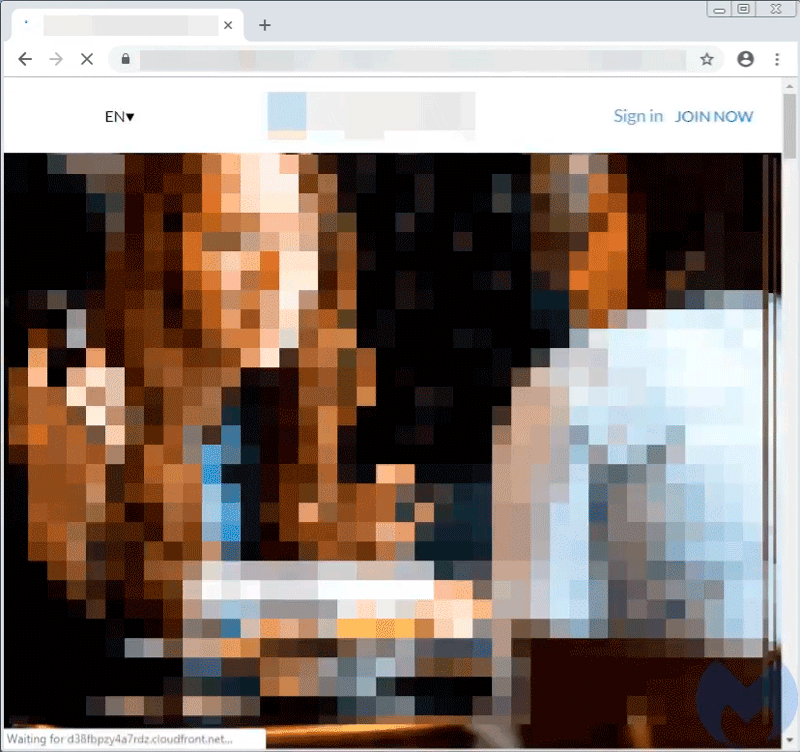
Подобные popup’ы располагаются на взломанных сайтах — они, как правило, встроены в код почти каждой страницы. Как на большинстве похожих рекламных окон, на хитрых popup’ах располагается «крестик» в правом верхнем углу. Он дает пользователю понять, что окно можно закрыть.

Однако при наведении курсора мыши на «крестик» в дело включается код CSS, который меняет размер самого рекламного объявления. В результате пользователь, желавший изначально закрыть назойливую рекламу, перейдет по ссылке, расположенной в окне. Пример можно увидеть ниже.

По словам специалистов, за этой рекламной кампанией стоит та же группа киберпреступников, которая атаковала сайты на WordPress, а именно 0-day уязвимость в этом движке.

Взломав первым делом уязвимые ресурсы, группа кибермошенников затем размещала на их страницах код рекламных объявлений, которые обманом заставляли посетителей переходить по рекламным ссылкам, генерируя при этом деньги для злоумышленников.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru