



Защитник Windows теперь не позволит вредоносам менять свои настройки

Защитник Windows теперь не позволит вредоносам менять свои настройки

Защитник Windows теперь не позволит вредоносам менять свои настройки

Microsoft добавила дополнительный слой защиты для своего продукта Microsoft Defender Advanced Threat Protection (ATP), который призван защитить пользователей от известной тактики отключения антивируса на зараженных компьютерах, к которой прибегают киберпреступники.

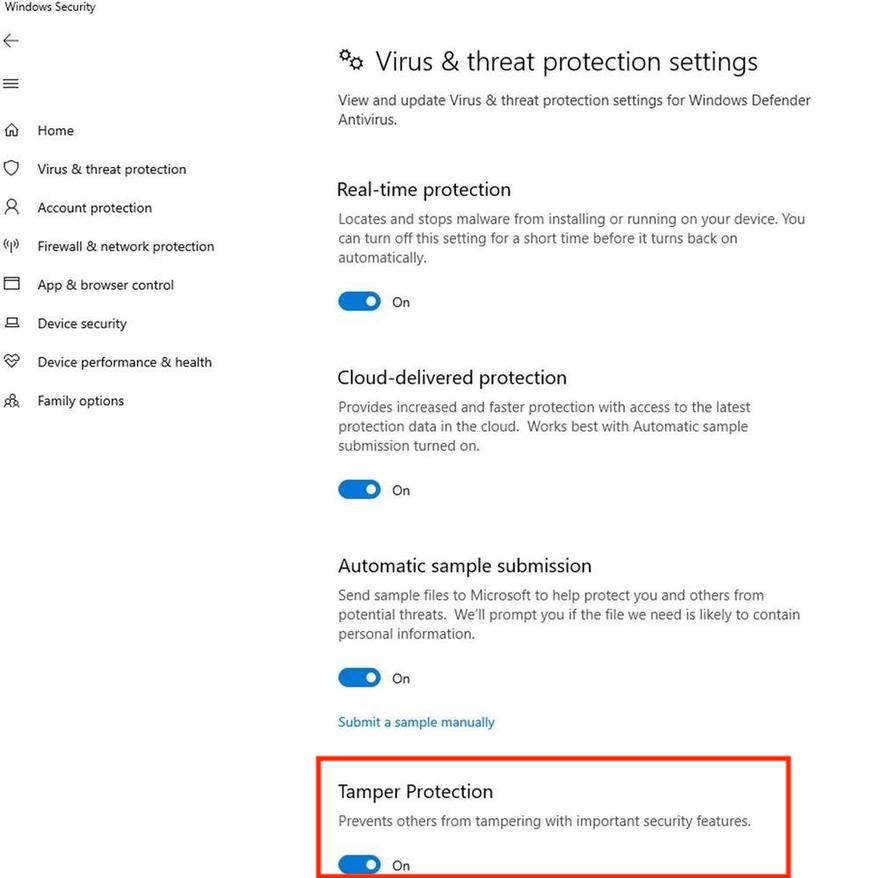
Новую функцию можно активировать в приложении Windows Security — для этого просто надо переключить тумблер у пункта «Tamper Protection».

Эта новая возможность не позволит вредоносным программам изменить основные внутренние настройки, например, защиту в режиме реального времени. В цифровом пространстве было замечено множество зловредов, которые использовали тактику отключения антивируса, чтобы избежать детектирования.

Среди таких программ можно выделить DoubleAgent, который использует функцию разработчиков в Windows для отключения продуктов таких крупных антивирусных компаний, как Avast, AVG, Avira, Bitdefender, Trend Micro, Comodo, ESET, F-Secure, Kaspersky, Malwarebytes, McAfee, Panda и Norton.

Помимо этого, новая настройка также не позволит злонамеренным программам отключить функцию детектирования вредоносов через облако, которая помогает обнаружить 0-day угрозы.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru