



Защитник Windows теперь не позволит вредоносам менять свои настройки

Защитник Windows теперь не позволит вредоносам менять свои настройки

Защитник Windows теперь не позволит вредоносам менять свои настройки

Microsoft добавила дополнительный слой защиты для своего продукта Microsoft Defender Advanced Threat Protection (ATP), который призван защитить пользователей от известной тактики отключения антивируса на зараженных компьютерах, к которой прибегают киберпреступники.

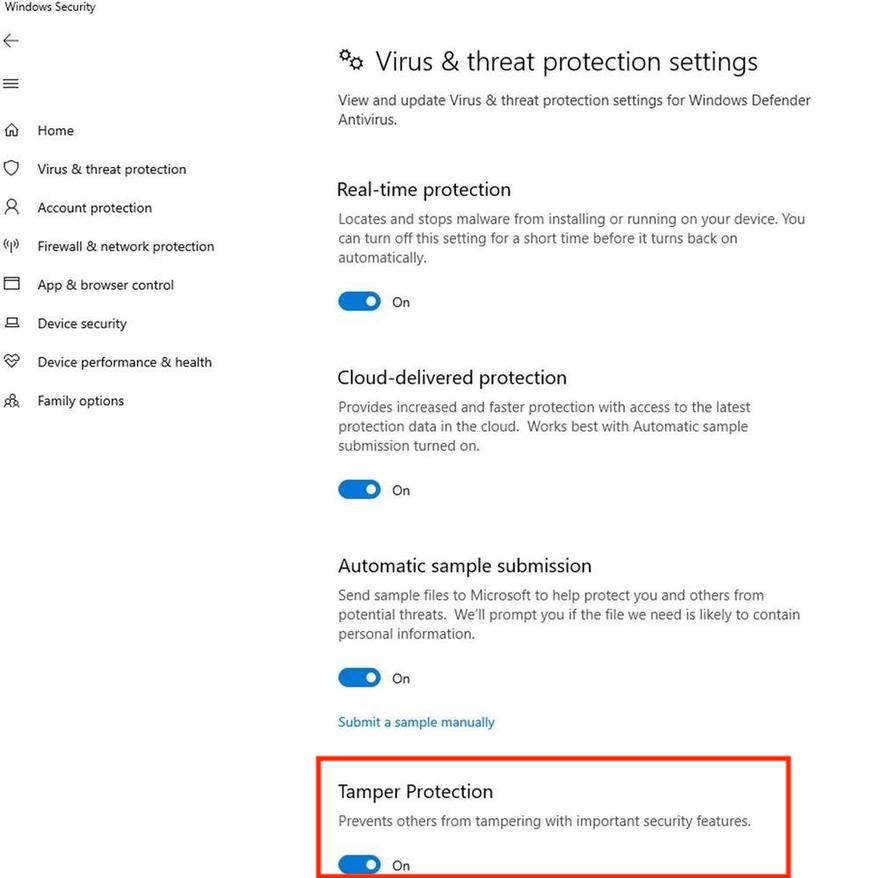
Новую функцию можно активировать в приложении Windows Security — для этого просто надо переключить тумблер у пункта «Tamper Protection».

Эта новая возможность не позволит вредоносным программам изменить основные внутренние настройки, например, защиту в режиме реального времени. В цифровом пространстве было замечено множество зловредов, которые использовали тактику отключения антивируса, чтобы избежать детектирования.

Среди таких программ можно выделить DoubleAgent, который использует функцию разработчиков в Windows для отключения продуктов таких крупных антивирусных компаний, как Avast, AVG, Avira, Bitdefender, Trend Micro, Comodo, ESET, F-Secure, Kaspersky, Malwarebytes, McAfee, Panda и Norton.

Помимо этого, новая настройка также не позволит злонамеренным программам отключить функцию детектирования вредоносов через облако, которая помогает обнаружить 0-day угрозы.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru