Компания «Код безопасности» провела аналитическое исследование «Информационная безопасность на практике. Итоги 2018 г., перспективы 2019 г.». Эксперты рассмотрели подходы корпоративного сектора к вопросам обеспечения информационной безопасности, выделили основные критерии выбора решений и поставщиков, а также факторы, стимулирующие заказчиков на приобретение средств защиты информации.
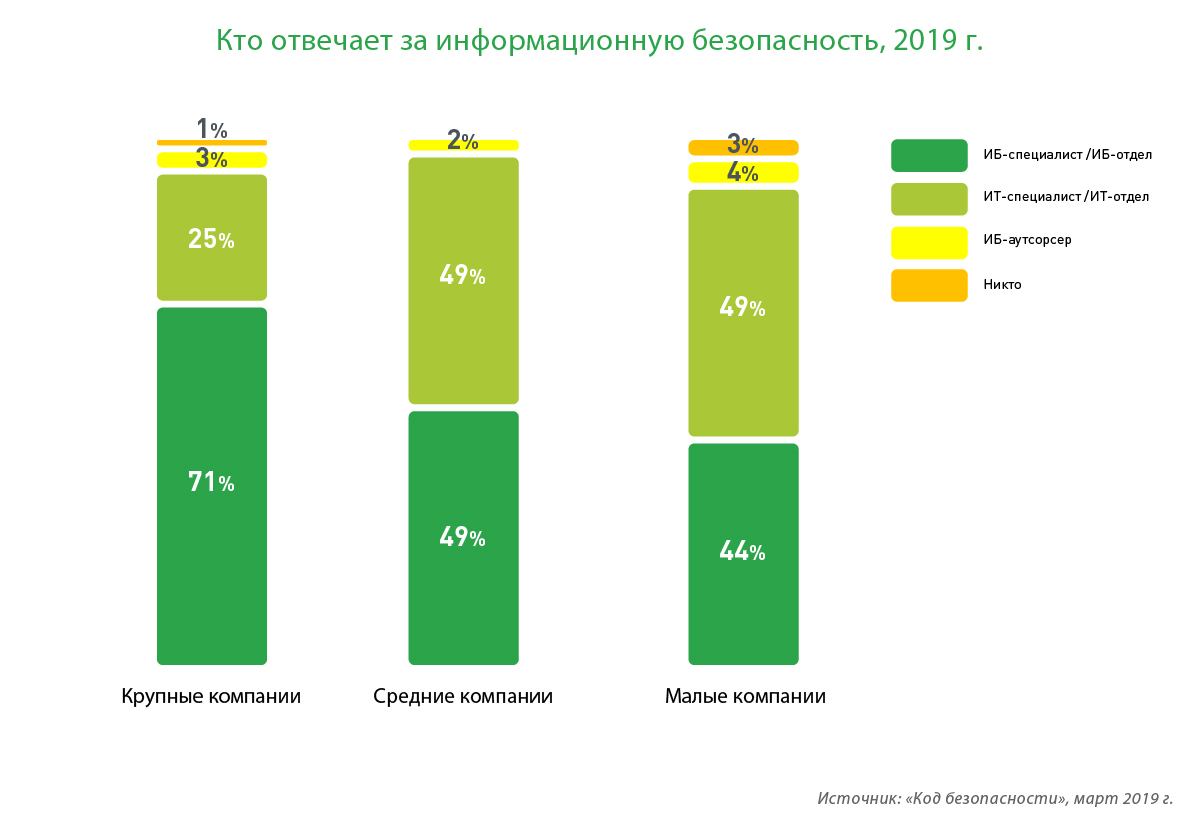
В качестве респондентов выступили специалисты ИТ- и ИБ-подразделений, топ-менеджеры из 534 российских организаций. По данным исследования «Кода безопасности», за информационную безопасность в организациях часто отвечают непрофильные специалисты. Специализированный ИБ-отдел или сотрудник есть только у 71% крупных российских компаний. У компаний среднего и малого размера доля ИБ-профессионалов еще меньше (49% и 44% соответственно), что весьма рискованно может повлечь рост количества инцидентов в области информационной безопасности.
Наличие стратегии информационной безопасности, а также ее взаимосвязь с бизнес-стратегией повышают эффективность защиты информации. В настоящее время 64% компаний-респондентов имеют разработанную и утвержденную ИБ-стратегию.
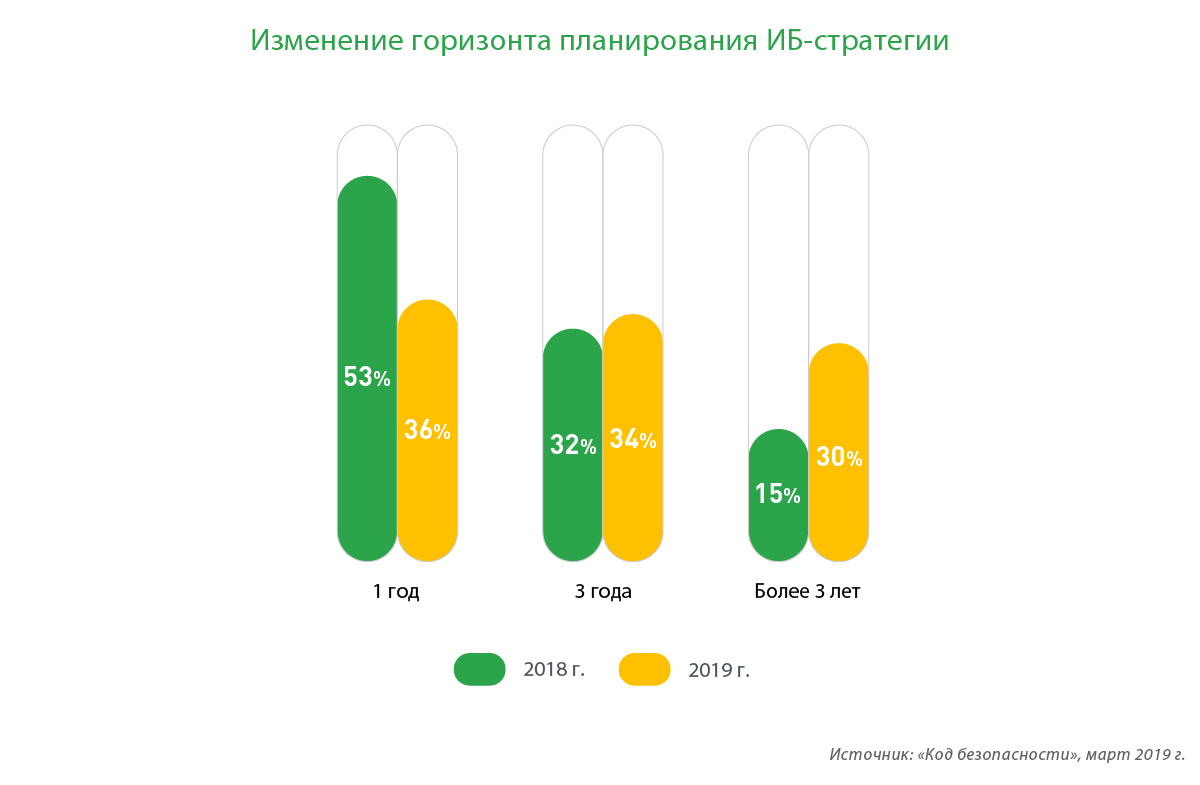
Как показали результаты исследования, в 2019 г. наблюдается тенденция перехода от краткосрочной к долгосрочной стратегии информационной безопасности. Число компаний, планирующих стратегию информационной безопасности более чем на 3 года, в 2019 г. увеличится в два раза.
При долгосрочной стратегии расстановка приоритетов в части информационной безопасности будет в большей степени зависеть от объема ИБ-бюджета. У половины респондентов ИБ-бюджет в 2019 г. останется на прежнем уровне. 35% участников опроса планируют увеличить бюджет на информационную безопасность и лишь 11% компаний в 2019 г. сократят его объем.
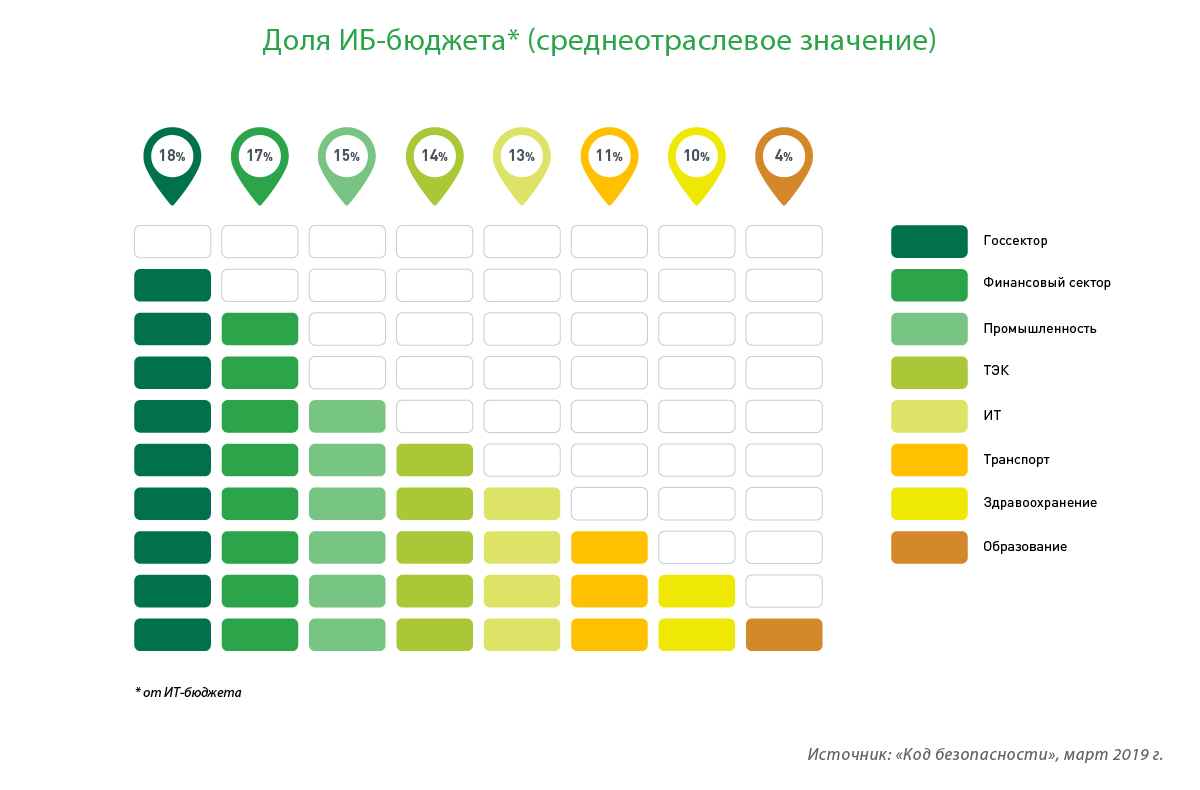
В числе отраслей-лидеров, выделяющих наибольшую долю ИТ-бюджета на информационную безопасность, в 2019 г. можно отметить государственный и финансовый сектора, промышленность и ТЭК. Госструктуры выделят на обеспечение информационной безопасности 18% от общего ИТ-бюджета. Это объясняется наличием в этом сегменте большого количества значимых информационных систем, требующих особой защиты. Как показывает практика, бюджет в этой отрасли расходуется в первую очередь на приведение инфраструктуры в соответствие требованиям регуляторов.
На втором месте — финансовый сектор, в котором не только поддерживаются существующие решения по обеспечению информационной безопасности, но и регулярно разрабатываются новые. Финансовая отрасль готова потратить на обеспечение информационной безопасности 17% от ИТ-бюджета.
Меньше всего тратят на ИБ такие отрасли, как здравоохранение (10%) и образование (4%), однако это не означает, что в этих сферах нечего защищать или их инфраструктура менее ценна — риски с каждым днем растут повсеместно. Причиной можно назвать общий дефицит ИТ-бюджета в этих сферах: он в разы меньше, чем в вышеперечисленных отраслях.
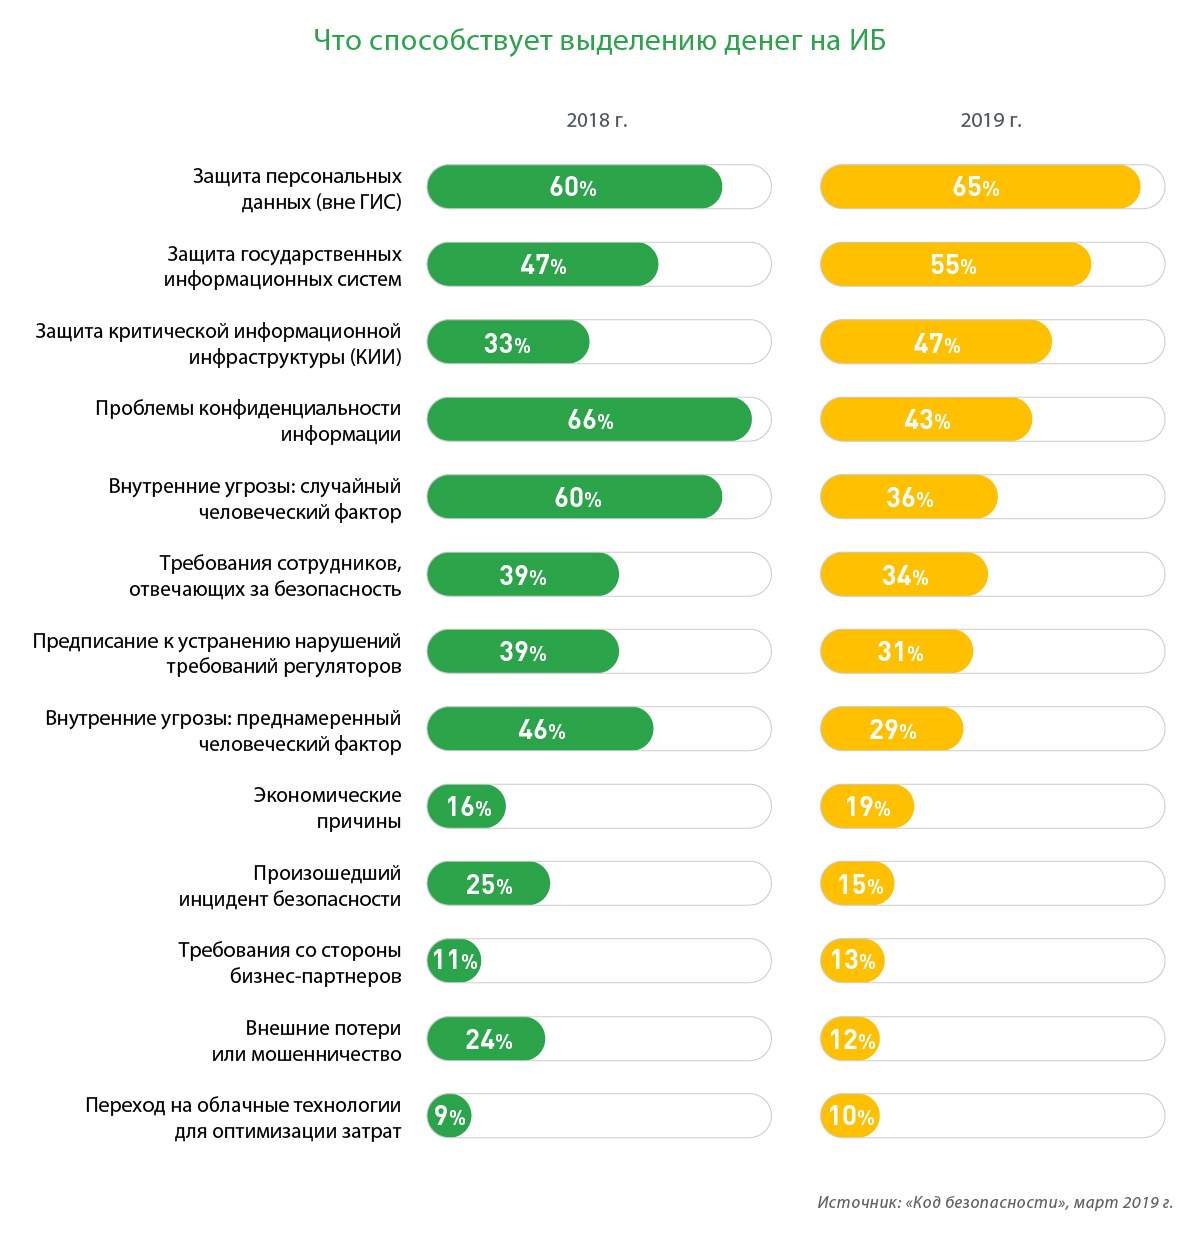
Помимо защиты государственных информационных систем и персональных данных вне ГИС, ключевым фактором, определяющим расходы организаций на обеспечение информационной безопасности, участники опроса назвали защиту критической информационной инфраструктуры (КИИ). Значение этого показателя по сравнению с предыдущим годом выросло с 33% до 47%. Для выполнения требований 187-ФЗ организации будут стремиться использовать все более сложные продукты и решения и увеличивать ИБ-бюджет.
Процесс выбора средств защиты информации является непростой задачей и требует специальных знаний и компетенций, понимания целей и методологий внедрения, грамотной проработки требований к программным/аппаратным продуктам и их производителям.
Всё в большей степени заказчикам требуется реальная безопасность, которую можно обеспечить просто, легко и надежно и которая соответствует текущим бизнес-задачам. При этом даже ценовой фактор перестает быть определяющим. Приоритетными критериями выбора средств защиты данных стали производительность, простота развертывания и качество продукта. Клиентоориентированность, лидерство поставщика отодвинулись на второй план.
Чтобы вложения в решения, обеспечивающие кибербезопасность, были своевременными и оправданными, руководителям предприятий приходится менять свою стратегию защиты. Часто это происходит со сменой продукта и/или его поставщика. Как показали результаты исследования, наблюдается тенденция перехода от среднесрочного сотрудничества с вендорами (2–4 года) к более длительному (свыше 5 лет). В 2019 г. на 13% увеличилось количество организаций, выбравших данный подход. Число компаний, которые придерживались стратегии никогда не менять поставщика, сократилось на 7%. Это говорит о более осознанном выборе поставщика и понимании, что требуется регулярный пересмотр стратегии использования средств защиты информации в соответствии с новыми угрозами и необходимостью выполнения новых требований регуляторов.
«Важнейшая задача, которую мы перед собой ставим, – это создание продуктов, максимально соответствующих всем требованиям пользователей. За успешной реализацией этой задачи стоит большой труд по выявлению, формализации и анализу множества различных параметров, пожеланий заказчиков и тенденций рынка. Данное исследование является важной составляющей этой работы. Мы видим, что в числе результатов исследования – подтверждение наших гипотез об увеличении горизонтов планирования ИБ-стратегий, о росте ИБ-бюджетов (особенно в приоритетных для нас отраслях). Рынок потребления ИБ-решений становится все более зрелым, и нам как вендору это приятно осознавать», – прокомментировал итоги исследования коммерческий директор «Кода безопасности» Федор Дбар.










