



Mozilla импортирует в Firefox корневые сертификаты Windows

Mozilla импортирует в Firefox корневые сертификаты Windows

Mozilla импортирует в Firefox корневые сертификаты Windows

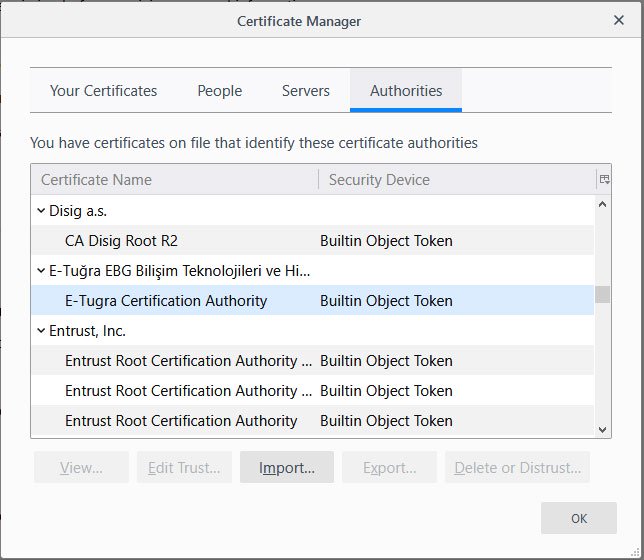
Корпорация Mozilla тестирует импорт корневых сертификатов Windows в браузер Firefox. Благодаря этому разработчики пытаются избежать возможных ошибок, вызванных функцией сканирования SSL, которая есть во многих антивирусных программах.

Таким образом, когда пользователь посетит определенный сайт, Firefox сможет самостоятельно убедиться в валидности его сертификата, а не использовать для этого хранилище Windows.

Такая схема предоставит Mozilla полный контроль над проверкой сертификатов — пока пользователь работает в Сети, Firefox будет сам решать, каким сайтам доверять. Для этого будет использоваться специальное встроенное хранилище.

Предполагается, что этот шаг также решит проблему, на которую жаловались многие пользователи с выходом версии Firefox 65 в феврале этого года. Суть проблемы заключалась в постоянном отображении ошибки «Ваше соединение не защищено» или «SEC_ERROR_UNKNOWN_ISSUER».

Ранее мы сообщали, что опытным путем пользователи выяснили, что проблемы с Firefox 65 испытывают те, у кого установлены антивирусы AVG или Avast. Надоедливое сообщение выводилось при посещении сайтов, работающих по HTTPS.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru