



Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

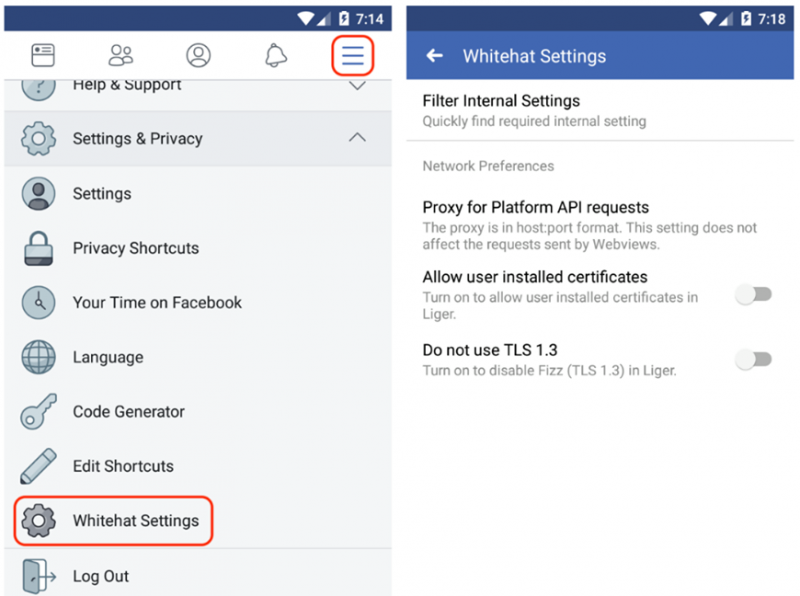
Facebook представила новую настройку в одноименных мобильных приложениях, которая поможет этичным хакерам тестировать защищенность Facebook для мобильных операционных систем.

Ранее проблема заключалась в использовании Facebook различных защитных механизмов (например, привязка сертификата) для защиты связи между приложениями, запущенными на устройствах пользователя, и серверами интернет-гиганта.

Из-за такого подхода специалистам по поиску багов и уязвимостей было трудно искать бреши на серверной стороне. Многие этичные хакеры жаловались американской корпорации на это.

В итоге Facebook прислушалась к обратной связи, реализовав новую настройку, которой могут воспользоваться все исследователи в области кибербезопасности. Активация новой функции позволит специалистам анализировать трафик, который проходит через приложения Facebook, Messenger и Instagram.

Это также поможет настроить прокси для запросов Platform API (на Android), не использовать TLS 1.3 и разрешить сертификаты, установленные пользователями.

Всем экспертам, которые захотят воспользоваться нововведением, следует активировать соответствующую настройку в веб-версии Facebook, а затем ее же в мобильном приложении.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru