


Хакеры взломали сервер ASUS, юзеры получили бэкдор в виде обновлений

Хакеры взломали сервер ASUS, юзеры получили бэкдор в виде обновлений

Хакеры взломали сервер ASUS, юзеры получили бэкдор в виде обновлений

Тайваньский техногигант ASUS подозревается в рассылке вредоносной программы сотням тысяч своих пользователей. Заражение произошло через официальный инструмент для автоматического обновления софта, так как киберпреступникам удалось взломать принадлежащий компании сервер.

Об этом сообщили исследователи российской антивирусной компании «Лаборатория Касперского». По словам специалистов, злоумышленники взломали сервер ASUS, отвечающий за рассылку обновлений, это привело к тому, что многим пользователям был разослан бэкдор вместо нормальных патчей.

Ситуацию усугублял тот факт, что вредоносный файл был подписан с помощью легитимных сертификатов ASUS. Это создавало у пользователей ощущение, что они получают абсолютно безобидное обновление программ.

Эксперты утверждают, что вредоносное обновление получили полмиллиона пользователей систем Windows. Бэкдор, к слову, выбирал системы, руководствуясь их MAC-адресом.

После установки в системе вредонос соединялся со своим командным сервером C&C, а в дальнейшем устанавливал набор других злонамеренных программ на компьютер жертвы.

В «Лаборатории Касперского» рассказали, что обнаружили вредоносную операцию ShadowHammer в январе. Специалисты полагают, что этот инцидент в очередной раз доказывает всю опасность и растущую угрозу атак на цепочку поставок.

Выводы «Лаборатории Касперского» подтвердили также и в другой крупной корпорации — Symantec. По словам сотрудников Symantec, по меньшей мере 13 000 компьютеров компании были поражены вредоносным обновлением от ASUS.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
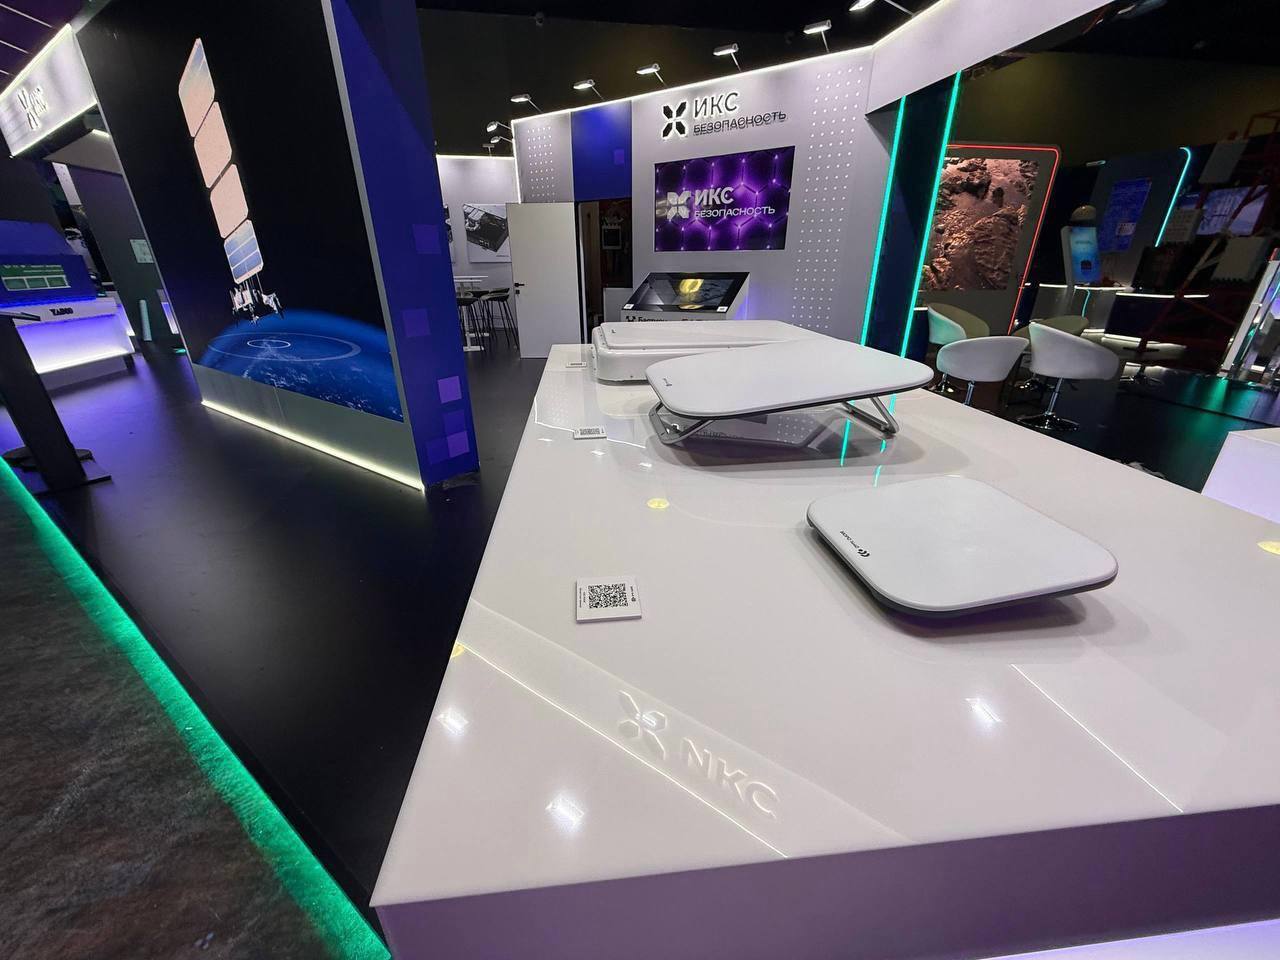

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru