



Пользователи Windows 7 и 8.1 пожаловались на сбои Windows Defender

Пользователи Windows 7 и 8.1 пожаловались на сбои Windows Defender

Пользователи Windows 7 и 8.1 пожаловались на сбои Windows Defender

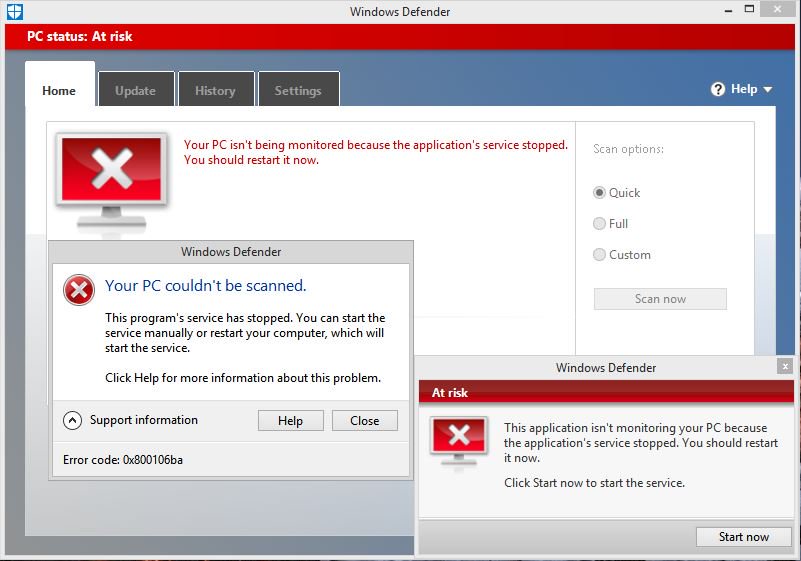
Пользователи систем Windows 7 и 8.1 пожаловались на сбои в работе антивирусных приложений от Microsoft — Windows Defender, Microsoft Endpoint Protection и Microsoft Security Essentials. Согласно сообщениям, программы «вылетают» с ошибкой 0x800106ba.

Также пострадали те, кто используют системы Windows Server 2003, 2008 и 2012. Судя по жалобам, проблема появилась после выпуска обновления 1.289.1521.0, которое содержало ошибку. Microsoft опубликовала это обновление 18 марта.

Техногигант уже подтвердил наличие проблемы и пообещал выпустить обновление под номером 1.289.1573.0 (на данный момент уже вышло).

Согласно записям в логах, которые привели некоторые пользователи, сбой происходил со следующей ошибкой:

Microsoft Antimalware Real-Time Protection feature has encountered an error and failed.
Feature: On Access
Error Code: 0x80070006
Error description: The handle is invalid. 
Reason: The filter driver was unloaded unexpectedly.

«Мы устранили проблему, которая, судя по всему, затронула системы Windows 7 и Windows Server 2008», — прокомментировали в Microsoft.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru