



Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Согласно исследованию, опубликованному Recorded Future, в 2018 году уязвимости в Microsoft Office стали излюбленными векторами для кибератак. Бреши именно в этом программном обеспечении предпочитают эксплуатировать киберпреступники.

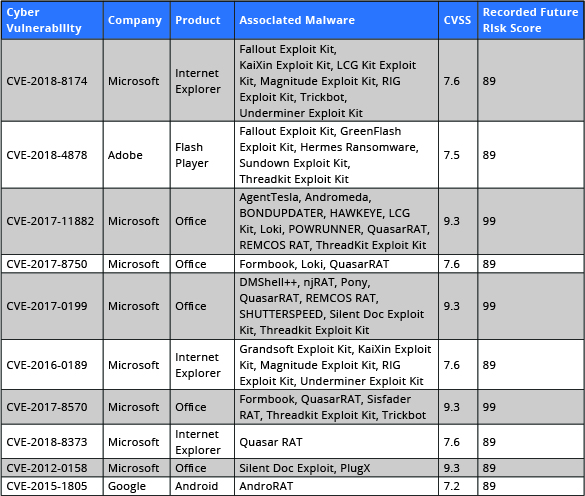
Согласно предоставленным Recorded Future данным, 8 из 10 эксплуатируемых в 2018 году уязвимостей были багами в Office. Дыры в Adobe Flash (второе место) и Android (десятое место) также являются популярными способами заражения устройств.

Специалисты отметили, что им также удалось обнаружить эксплойт для RCE-бага в Windows в таких наборах, как Fallout, KaiXin, LCG Kit, Magnitude, RIG, Trickbot и Underminer.

Исследователи Recorded Future обращают внимание на то, что уязвимости в браузерах теряют свою популярность среди киберпреступников. Это обусловлено, как считает Алан Лиска, аналитик Recorded Future, тем, что разработчики стали лучше защищать выпускаемые интернет-обозреватели.

В отчете компании также говорится о том, что в 2018 появилось всего пять новых наборов эксплойтов. Для примера — в 2017 их появилось 10, а в 2016 — 62.

Recorded Future опубликовали таблицу, на которой отражена статистика уязвимостей разного программного обеспечения:

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru