



Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Согласно исследованию, опубликованному Recorded Future, в 2018 году уязвимости в Microsoft Office стали излюбленными векторами для кибератак. Бреши именно в этом программном обеспечении предпочитают эксплуатировать киберпреступники.

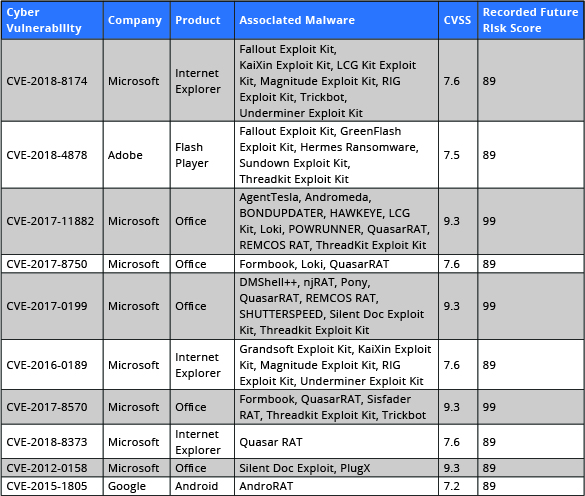
Согласно предоставленным Recorded Future данным, 8 из 10 эксплуатируемых в 2018 году уязвимостей были багами в Office. Дыры в Adobe Flash (второе место) и Android (десятое место) также являются популярными способами заражения устройств.

Специалисты отметили, что им также удалось обнаружить эксплойт для RCE-бага в Windows в таких наборах, как Fallout, KaiXin, LCG Kit, Magnitude, RIG, Trickbot и Underminer.

Исследователи Recorded Future обращают внимание на то, что уязвимости в браузерах теряют свою популярность среди киберпреступников. Это обусловлено, как считает Алан Лиска, аналитик Recorded Future, тем, что разработчики стали лучше защищать выпускаемые интернет-обозреватели.

В отчете компании также говорится о том, что в 2018 появилось всего пять новых наборов эксплойтов. Для примера — в 2017 их появилось 10, а в 2016 — 62.

Recorded Future опубликовали таблицу, на которой отражена статистика уязвимостей разного программного обеспечения:

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru